هوش تهدید، Threat Intelligence
جلوتر از تهدیدات پیچیده باشید. حملات نوظهور را زودتر شناسایی کنید و تصمیمات امنیتی بهتری بگیرید با دسترسی به یکی از بزرگترین پایگاههای دانش سایبری جهان.
عناصر کلیدی
با ترکیب منابع داده متنوع و تحقیقات تخصصی، پورتال Kaspersky Threat Intelligence بینشهای عملیاتی ارائه میدهد
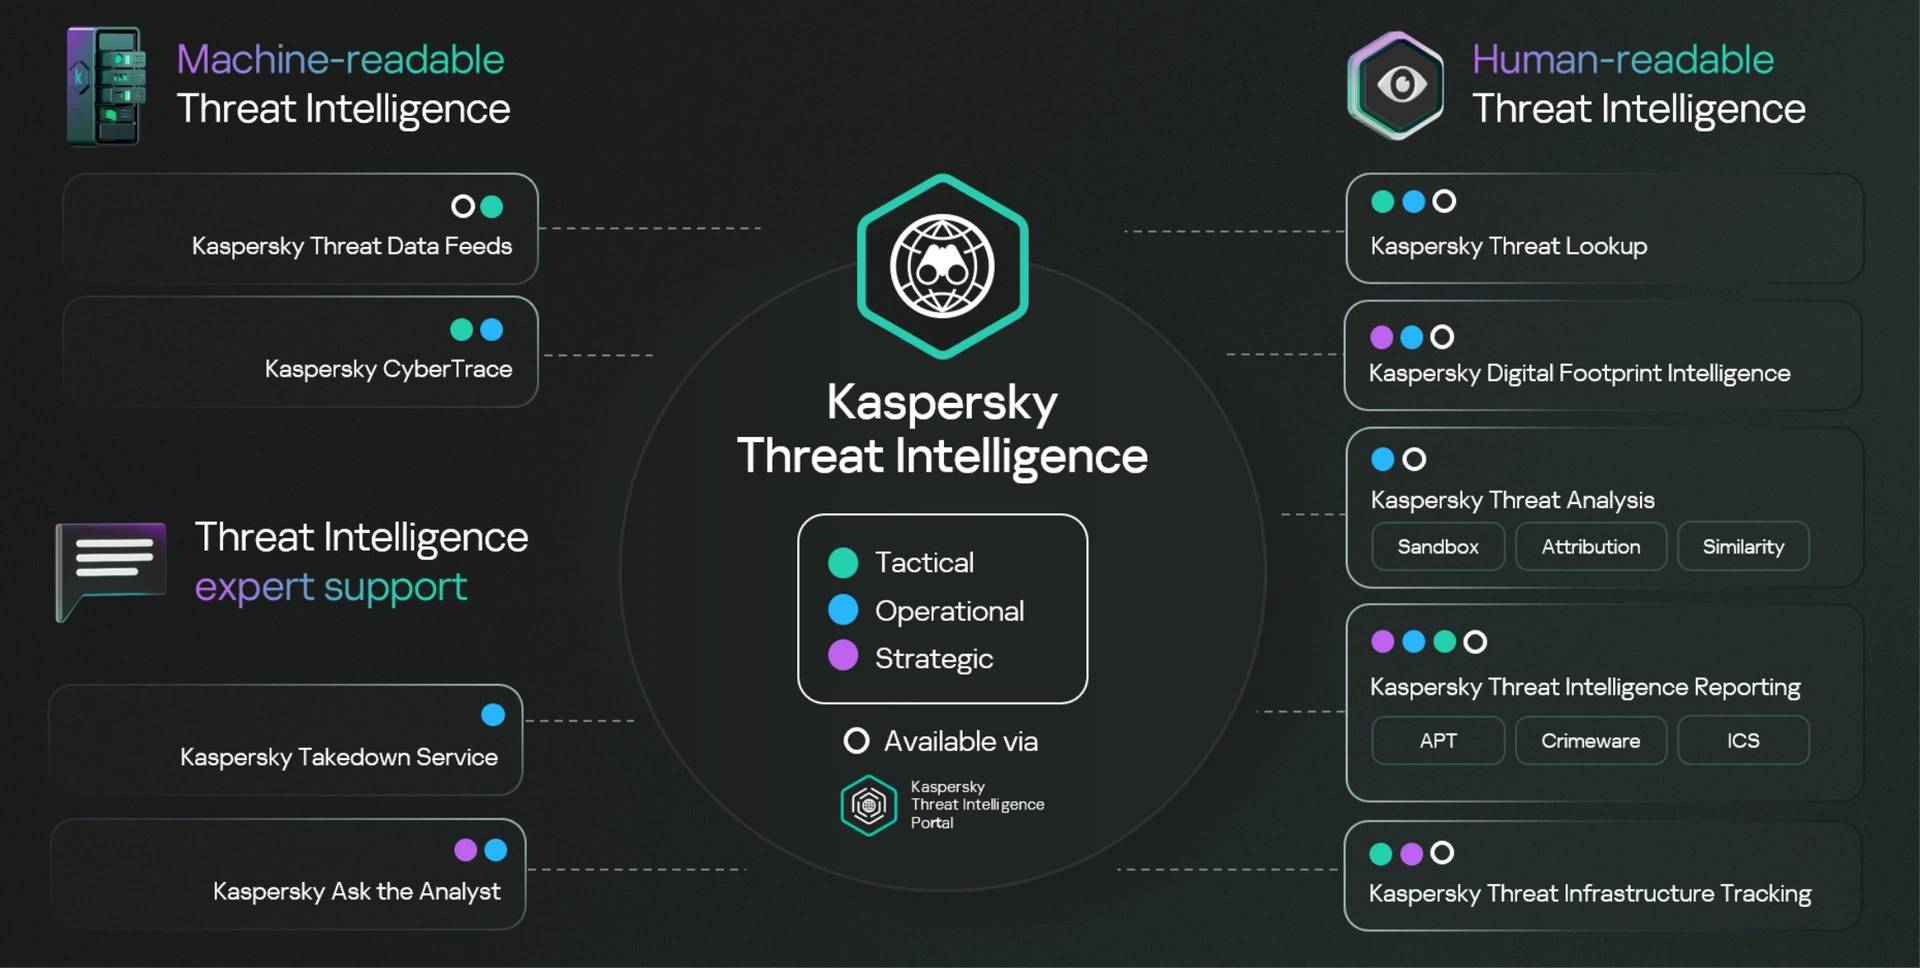
تهدیدات خواندنی توسط ماشین
بیش از ۳۰ فید داده تهدید با تمرکز بر نیازهای مختلف IT و OT

Kaspersky Threat Data Feeds
قابلیتهای تشخیص ابزارهای امنیتی موجود خود را با فیدهای داده تهدید Kaspersky ارتقا دهید

Kaspersky CyberTrace
منابع موجود خود را با تخصص منحصربفرد ما تقویت کنید
تهدیدات خواندنی توسط انسان
پورتال Kaspersky Threat Intelligence تمام دانش ما درباره تهدیدات سایبری را در یک نقطه دسترسی واحد گرد هم میآورد
Threat Intelligence Reporting
بینشهایی درباره کمپینهای APT، Crimeware و تهدیدات خاص ICS دریافت کنید

Kaspersky ThreatLookup
تهدیدات را با کشف روابط مختلف آنها به طور مؤثر بررسی کنید

Digital Footprint Intelligence
خطرات مرتبط با ردپای دیجیتال شرکت خود را کشف کنید

Kaspersky ThreatAnalysis
تهدیدات ناشناخته را با مجموعه انعطافپذیری از ابزارهای تحلیل تهدید شناسایی کنید

Threat Infrastructure Tracking
زیرساختهای تهدید را ردیابی کنید تا حملات جاری و آینده را کاهش دهید
پشتیبانی متخصصین
راهنمایی جامع از باتجربهترین متخصصان

Kaspersky Takedown Service
درخواست حذف کاملاً مدیریت شده دامنههای مخرب و Phishing

Kaspersky Ask The Analyst
منابع موجود خود را با تخصص منحصربفرد ما تقویت کنید
چرا Kaspersky Threat Intelligence
فروشنده مورد اعتماد با تجربه عالی در شناسایی بدافزارها

فروشنده مورد اعتماد
ارائه Threat Intelligence مورد تأیید صنعت و تخصص انسانی شناخته شده در IT و OT

تجربه گسترده
تجربه وسیع در شناسایی بدافزارها، تجربه منحصربفرد در تحقیقات APT و Threat Intelligence مبتنی بر هوش مصنوعی

منابع متعدد TI
دسترسی به منابع متعدد و معتبر اطلاعات تهدیدات

visibility جهانی
مشاهده جهانی تهدیدات با پوشش گسترده در سراسر جهان
یکپارچهسازیهای آماده
ابزارهای امنیتی خود را با Kaspersky Threat Intelligence یکپارچه کنید
همین امروز Kaspersky Threat Intelligence را درخواست کنید
معرفی محصول هوش تهدید Kaspersky Threat Intelligence
امروزه بیشتر سازمانها برای مقابله با حملات سایبری به ابزارهای امنیتی تکیه میکنند، اما شناخت مهاجمان و روشهایی که به کار میبرند هم به همان اندازه اهمیت دارد. در این مطلب با خدمات Threat Intelligence کسپرسکی و کاربرد آنها در سازمانها آشنا میشویم.
۱. هوش تهدید سایبری چیست؟
هوش تهدیدات سایبری یا CTI یعنی شناخت فعالیت مجرمان در حوزه سایبری و اقداماتی که برای کاهش خسارت ناشی از حمله میتوان انجام داد. اطلاعات مورد نیاز از سه منبع اصلی به دست میآید:
- شرکتهای ارائه دهنده خدمات امنیتی
- منابع عمومی و آزاد
- اطلاعات داخلی خود سازمان
در حال حاضر اطلاعات نسبتا زیادی درباره تهدیدات سایبری در دسترس است، اما پیدا کردن اطلاعاتی که به یک سازمان مشخص مربوط باشد کار آسانی نیست. به همین دلیل سازمان باید هدف خودش را از استفاده از این اطلاعات مشخص کند و آنها را بر اساس معیارهای خودش فیلتر کند.
شرکتهای امنیتی اطلاعات تهدیدات را بر اساس ویژگیهایی مانند نوع تهدید، منطقه جغرافیایی، صنعت، سازمان هدف و سطح ریسک دستهبندی میکنند . در نتیجه مشتری لازم نیست تمام اطلاعات خام را خودش بررسی کند.
منابع عمومی رایگان هستند، اما پردازش آنها زمان و تلاش زیادی نیاز دارد. اطلاعات داخلی سازمان هم ارزشمند است، چون از تجربههای واقعی خود سازمان در مواجهه با حوادث امنیتی به دست میآید. با این وجود جمع آوری و دستهبندی این اطلاعات هم به منابع و نیروی انسانی نیاز دارد.
دانلود بروشور محصول Kaspersky Threat Intelligence
۲. انواع هوش تهدیدات سایبری
اطلاعات تهدیدات در سه سطح اصلی قرار میگیرند.
شناخت کلی تهدیدات سایبری: این نوع برای تصمیمگیریهای میانمدت و بلندمدت استفاده میشود و ممکن است ماهها یا حتی سالها اعتبار داشته باشد. اطلاعات این سطح یک دید کلی از وضعیت تهدیدات مرتبط با یک صنعت یا سازمان ارائه میدهد و سازمان میتواند بر اساس آن درباره بودجه امنیتی، جذب نیرو و آمادگی برای حملات آینده تصمیم بگیرد.
هوش تهدیدات عملیاتی: این سطح به شناخت روشهایی کمک میکند که مهاجمان ممکن است در حملات خود به کار ببرند. از این اطلاعات در مراحل مختلف پاسخگویی به خطرات استفاده میشود و تا چند ماه میتواند مفید باقی بماند.
هوش تهدیدات تاکتیکی: این سطح به شناسایی حملات سایبری و تشخیص خطرهای واقعی از هشدارهای اشتباه کمک میکند. اطلاعات تاکتیکی در کنار ابزارهای امنیتی برای شناسایی و مسدود کردن تهدیدها به کار میروند.
۳. کسپرسکی چگونه اطلاعات تهدیدات را جمع میکند؟
کیفیت هوش تهدیدات به میزان اطلاعات اولیه و نحوه پردازش آنها بستگی دارد. سامانههای کسپرسکی بهطور منظم میلیونها فایل را پردازش میکنند و اطلاعات از منابعی مثل KSN، رباتهای جمعآوری اطلاعات وب، تلههای هرزنامه، سامانههای فریب و حسگرها به دست میآید.
اطلاعات اولیه معمولاً خام و پراکنده هستند. متخصصان کسپرسکی آنها را اعتبار سنجی میکنند، هشدارهای اشتباه را بررسی میکنند و اطلاعات تکمیلی به آنها اضافه میکنند. این کار با استفاده از زیرساخت مناسب، فناوریها و الگوریتمهایی انجام میشود که پیوسته بهتر میشوند.
برخی از تیمهای تخصصی این شرکت عبارتاند از:
- SOC: ارائه خدمات مرکز عملیات امنیتی به مشتریان
- GERT: کمک به مشتریان سراسر جهان برای پاسخگویی به حملات
- ICS CERT: داشتن دانش تخصصی درباره تهدیدات صنعتی
- Red Team: شناخت روشهای مهاجمان با تکیه بر تجربه کار در زیرساختهای واقعی مشتریان
- GReAT: تیمی متشکل از بیش از 40 متخصص که تهدیدات پیچیده، از جمله جاسوسی و خرابکاری سایبری را بررسی میکنند
این متخصصان اطلاعات غیرضروری را حذف میکنند، اطلاعات باقیمانده را با دانش تخصصی تکمیل میکنند و توصیههایی هم برای استفادهکنندگان ارائه میدهند. در نهایت مشتریان اطلاعات بروز و دسته بندی شده ای دریافت میکنند که میتوانند مبنای تصمیمگیری قرار بدهند.
۴. این خدمات برای چه سازمانهایی مناسباند؟
مخاطبان اصلی Threat Intelligence سازمانهای بزرگ، بهویژه سازمانهای دولتی، شرکتهایی با واحدهای گسترده امنیت سایبری و شرکتهای تخصصی امنیت هستند. شرکتهای فناوری اطلاعات و مخابرات، مؤسسات مالی و صنایع انرژی، نفت و گاز نیز از مشتریان اصلی این خدمات به حساب میآیند.
برخی از خدمات تخصصی عبارتاند از:
- برای صنایع: گزارشهای مربوط به سیستمهای کنترل صنعتی (ICS) و اطلاعاتی شامل هش فایلها و آسیبپذیریهای صنعتی
- برای تهدیدهای مالی: اطلاعاتی درباره مراکز فرماندهی و کنترل باتنتها و نشانیهای فیشینگ
بد نیست بدانید این خدمات جای راهکارهای امنیتی موجود را نمیگیرند. بسیاری از سازمانهای بزرگ از خدمات چند ارائهدهنده استفاده میکنند تا اطلاعات را مقایسه کنند و دید جامعتری نسبت به تهدیدها داشته باشند.
۵. انتخاب خدمات بر اساس سطح امنیت سازمان
هر سازمان با توجه به میزان بلوغ امنیت سایبری و امکانات خودش به خدمات متفاوتی نیاز دارد.
سازمانهایی با منابع محدود: در این سازمانها معمولاً نیروی کافی برای تحلیل اطلاعات تهدیدات وجود ندارد و کارکنان بخش فناوری اطلاعات وظایف مختلفی بر عهده دارند. بنابراین یکپارچهسازی و خودکارسازی اهمیت زیادی پیدا میکند. اطلاعات تهدیدات به ابزارهای امنیتی محافظ شبکه وصل میشوند تا خطرها را شناسایی کنند یا جلوی آنها را بگیرند. نمونهی این ابزارها فایروالهای نسل جدید (NGFW) هستند که برای مسدودسازی تهدیدها در مرز شبکه به کار میروند.
مجموعههایی که مدیر امنیت سایبری دارند ممکن است علاوه بر ابزارهای قبلی از آموزش آگاهی امنیتی برای کارکنان و ابزرهای دیگری مثل Sandbox و EDR هم استفاده کنند.
سازمانهای دارای مرکز عملیات امنیتی (SOC) دومرحلهای: این سازمانها از ابزارهای پیشرفته امنیتی برای شناسایی و بررسی حملات سایبری استفاده میکنند. خدماتی مانند CyberTrace و Threat Lookup به آنها کمک میکند اطلاعات بیشتری درباره تهدیدها به دست بیاورند و خطرها را بهتر شناسایی کنند.
در این سازمانها تحلیلگران مرحله اول هشدارها را بررسی میکنند و با کمک اطلاعات تهدیدات سایبری موارد مشکوک را سریعتر تشخیص میدهند. در نتیجه تحلیلگران مرحله دوم زمان بیشتری دارند تا حملات پیچیده را عمیقتر بررسی کنند و برای برطرف کردن آنها اقدام کنند.
۶. کاربرد Threat Intelligence در مرکز عملیات امنیتی
تیم SOC باید حجم بالایی از داده را در کنار هشدارها بررسی کند و ممکن است تعداد متخصصان باتجربهاش هم کم باشد. وقتی کارکنان مدام کارهای تکراری انجام میدهند فرسوده میشوند و فرصت یادگیری درباره تهدیدهای جدید را هم از دست میدهند. Threat Intelligence به سرعت بررسی اولیه هشدارها کمک میکند.
در مراحل اولیه پاسخگویی به حوادث، متخصصان از اطلاعات مرتبط با تکنیکها و روشهای مهاجمان در فرایندهای تیم استفاده میکنند. هنگام بررسی هشدارها، تحلیلگران باید بتوانند تشخیص بدهند که یک اتفاق واقعی است یا هشدار اشتباه ثبت شده و اولویت آن چقدر است. مثلا اگر یک هش مشکوک شناسایی شد باید مشخص شود که آن فایل یک بدافزار شناختهشده است یا بخشی از یک حمله چندمرحلهای.
Kaspersky Threat Lookup اطلاعات تکمیلی درباره تهدیدها را ارائه میدهد. مجموعههایی که اشتراک این سرویس ابری را تهیه نکردهاند میتوانند از Kaspersky CyberTrace برای جستوجوی اطلاعات در فیدهای دانلود شده استفاده کنند. ابزار Threat Attribution Engine هم راه حل خوبی است تا مشخص شود کدام حوادث ممکن است به گروههای هکری شناختهشده و حرفهای (APT) ارتباط داشته باشند و کدامیک اهمیت بیشتری دارند. همچنین با Cloud Sandbox میتوان فایلهای مشکوک را در یک محیط جداگانه بررسی کرد تا معلوم شود چه رفتاری دارند و خطرناک هستند یا نه.
در مرحله مهار تهدید، شناخت شیوه ورود نفوذکننده به سیستم، حرکت او بین میزبانها و ارتباط کدهای مخرب با سرور مدیریت و کنترل (C&C) اهمیت زیادی دارد. تیم امنیتی ممکن است سیستم آلوده را از شبکه جدا کند، آن را در یک VLAN جداگانه قرار دهد یا ارتباط با سرورهای C&C را مسدود کند. اگر شناخت کافی از تهدید وجود نداشته باشد خطرهایی پیش میآید و حتی ممکن است حملهکننده متوجه شناسایی شدن خودش شود و روشش را عوض کند.
Threat Lookup به شناسایی ارتباط تهدیدها و شاخصهای نفوذ کمک میکند. Cloud Sandbox هم با تحلیل خودکار کد مخرب، نوع عملکرد و نحوه دریافت فرمان از مهاجمان را نشان میدهد. گزارشهای APT نیز میتوانند اطلاعاتی درباره روش و منطق حمله در اختیار تیم بگذارند.
بعد از مهار تهدید باید مطمئن شد که نشانههای آن دوباره در شبکه دیده نمیشوند. ابزار SIEM با اتصال به منابع اطلاعات تهدیدات میتواند شبکه را بهصورت خودکار بررسی کند و در صورت مشاهده نشانههای نفوذ اطلاعرسانی کند. Threat Lookup هم اطلاعاتی درباره اثر تهدید روی سیستمها و دستگاههای متصل به شبکه ارائه میدهد.
۷. شکار تهدید و خدمات پیشرفته
در سازمانهای پیشرفته ممکن است ابزارهایی مثل SOAR، تست نفوذ، بررسی امنیتی و شبیهسازی حمله هم استفاده شود. این سازمانها میتوانند از کل مجموعه خدمات Threat Intelligence بهره ببرند.
شکار تهدید (Threat Hunting) یکی از مهمترین وظایف واحد امنیت اطلاعات است و تخصص بالایی میخواهد. برای افزایش امنیت، سازمان باید مسیرهایی که احتمال حمله از آنها وجود دارد و نقاط ضعف خودش را بشناسد. Digital Footprint Intelligence هم کمک میکند نقاط ضعفی که از بیرون سازمان قابل مشاهده هستند پیدا شوند تا سازمان بتواند آنها را برطرف کند.
Threat Lookup برای بررسی فایلهای مشکوک و تشخیص ارتباط آنها با تهدیدهای شناختهشده به کار میرود. Cloud Sandbox نیز فایل مشکوک را در محیطی جدا از بقیه اجرا میکند تا مشخص شود چگونه عمل میکند و چه آثاری روی سیستم باقی میگذارد.
۸. خدمات برای ارائهدهندگان امنیت مدیریتشده (MSSP)
ارائهدهندگان MSSP از Threat Intelligence برای دو هدف استفاده میکنند: افزایش تخصص داخلی و ارائه خدمات به مشتریان.
برای افزایش دانش، این سازمانها میتوانند از گزارشهای کسپرسکی، مشاوره برای مرکز عملیات امنیت (SOC) و همچنین آموزش و سرویس Ask the Analyst برای بررسی حوادث پیچیده استفاده کنند.
برای ارائه خدمات به مشتریان خود هم میتوانند اطلاعات جدید تهدیدات (Data Feeds)، دسترسی اختصاصی به اطلاعات تهدیدات کسپرسکی و سرویس Digital Footprint Monitoring را ارائه کنند. این سرویس به Digital Footprint Intelligence شباهت دارد، اما برخلاف آن گزارشها، آموزش نحوه استفاده از سرویس و نظارت وسیعتر بر داراییهای سازمان در قالب Asset Management را شامل نمیشود.
آنچه از این مطلب میتوانیم یاد بگیریم این است که Threat Intelligence جایگزین ابزارهای امنیتی نیست، بلکه کنار آنها کار میکند و به سازمان کمک میکند تهدیدها را سریعتر و دقیقتر شناسایی کند. برای اطلاعات بیشتر و تهیه این خدمات میتوانید از گروه آتنا نماینده رسمی کسپرسکی در ایران کمک بگیرید.