

ایمیل سازمانی همچنان یکی از مهمترین مجاری ارتباطی کسب و کارها و یکی از اصلیترین بردارهای ورود تهدیدات سایبری به زیرساخت سازمان ها است. طبق داده های منتشر شده توسط تیم تحقیقات و تحلیل بین المللی کسپرسکی (Kaspersky GReAT)، ۸۱ درصد سازمان ها طی یک سال اخیر با تهدیدات مبتنی بر ایمیل مواجه بودهاند. این رقم گویای آن است که سازوکارهای امنیتی پیشفرض در سرورها و کلاینتها، توانایی لازم برای دفع حملات پیچیده مهندسی اجتماعی و بدافزارهای مدرن را ندارند. گزارش کامل پیرامون ابعاد این تهدیدات در وبگاه رسمی کسپرسکی در دسترس قرار دارد.
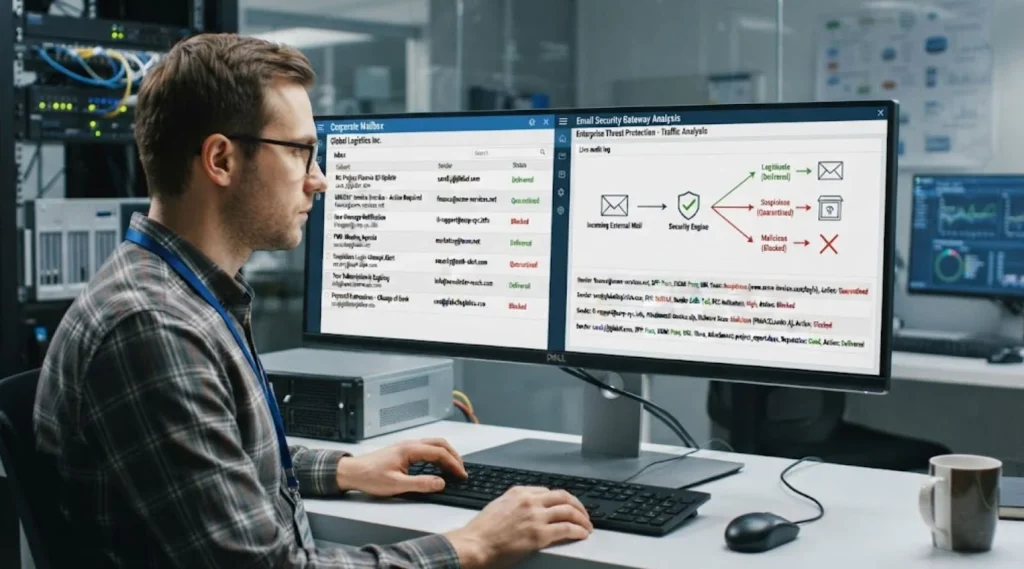
معماری سنتی ایمیل به تنهایی نمیتواند در برابر بسیاری از تهدیدات امروزی مانند جعل فرستنده، فیشینگ و کلاهبرداری ایمیل های تجاری (BEC) محافظت کافی ایجاد کند. به همین دلیل استانداردهایی مانند SPF، DKIM و DMARC و همچنین لایه های امنیتی اختصاصی در سطح Mail Gateway و Mail Server اهمیت بنیادین پیدا کرده اند. در این مقاله به بررسی دقیق بردارهای تهدیدات ایمیلی و تشریح راهکارهای تخصصی کسپرسکی برای حفاظت از زیرساختهای سازمانی میپردازیم.
روش های اصلی تهدیدات ایمیل سازمانی
حملات مبتنی بر ایمیل در سالهای اخیر از اسپم های فله ای فاصله گرفته و به عملیات های هدفمند و چند مرحله ای تبدیل شده اند. مهمترین روش های فعلی شامل موارد زیر است:
جعل هویت تجاری (Business Email Compromise)
حملات BEC با هدف سرقت مالی مستقیم یا دسترسی به اطلاعات محرمانه سازمانی اجرا می شوند. مهاجمان با بررسی ساختار سازمانی، لحن مکاتبات داخلی و استفاده از دامنه های مشابه، خود را به جای مدیران ارشد، شرکای تجاری یا وکلای شرکت جا میزنند. این پیامها معمولاً فاقد فایل مخرب یا لینک آلوده هستند و صرفاً بر پایه تکنیک های روانشناختی، درخواست واریز وجه یا تغییر شماره حساب را مطرح میکنند.
فیشینگ نسل جدید و استفاده از هوش مصنوعی
نگارش پیام های فیشینگ با بهره گیری از مدلهای زبانی باعث حذف نشانه های سنتی مانند خطاهای دستوری یا ادبیات غیررسمی شده است. علاوه بر این، تکنیک هایی نظیر Quishing (استفاده از کدهای QR در بدنه ایمیل یا پیوست ها) به کار گرفته می شوند تا سامانه های تحلیل متن نتوانند پیوند مقصد را بلافاصله شناسایی و مسدود کنند.
حملات پیوند به لیست (List-Linking Attacks)
در این نوع حمله، آدرس ایمیل قربانی بصورت انبوه در سامانه های خبرنامه و فرم های ثبت نام آنلاین عضو می شود. در نتیجه، صدها ایمیل معتبر از سوی سرویس های مشروع به صندوق پستی سرازیر میگردد. هدف از این تاکتیک میتواند ایجاد اختلال، پنهان کردن پیامهای مهم یا مخفی کردن یک هشدار امنیتی و پیام فیشینگ در میان حجم زیادی از ایمیل های ورودی باشد تا کاربر فرصت واکنش مناسب را از دست بدهد.
فایل های اتچ شده مبهم و محافظت شده با رمز عبور
مهاجمان اسناد اداری مخرب و اسکریپت ها را درون آرشیوهای رمزدار بارگذاری میکنند تا موتورهای اسکن محتوا قادر به بازگشایی و بررسی فایل در لحظه ورود نباشند.
ساختار جامع Kaspersky Security for Mail Server
راهکار Kaspersky Security for Mail Server (KSMS) یک بسته امنیتی لایسنس محور است که چندین برنامه کاربردی را برای حفاظت همه جانبه از ترافیک ایمیل در نقاط مختلف شبکه ارائه میدهد
اجزای اصلی این مجموعه عبارتند از:
- Kaspersky Secure Mail Gateway (KSMG)
این سامانه بعنوان یک Secure Email Gateway در مسیر تبادل ایمیل مستقر میشود و پیام های ورودی و خروجی را پیش از تحویل به زیرساخت ایمیل یا مطابق پالیسی های مسیریابی سازمان بررسی و فیلتر میکند. KSMG میتواند بصورت Virtual Appliance یا نرم افزار مستقل (Standalone) پیاده سازی شود. کارکردهای اصلی KSMG شامل پالایش ضداسپم، مقابله با فیشینگ بر پایه شبکه هوش ابری Kaspersky Security Network (KSN)، اعتبارسنجی استانداردهای احراز هویت فرستنده (SPF، DKIM، DMARC) و کنترل پیوست ها است. - Kaspersky Security for Microsoft Exchange Servers
این کامپوننت با Microsoft Exchange Server یکپارچه میشود و حفاظت از ترافیک ایمیل تا سطح Mailbox را فراهم میکند. این لایه علاوه بر اسکن پیام های ورودی، ارتباطات ایمیلی داخل سازمان را نیز کنترل کرده و از انتشار تهدیدات از طریق ایمیل های داخلی جلوگیری میکند. - Kaspersky Security for Linux Mail Server
این بخش برای یکپارچه سازی ماژولار با نرم افزارهای انتقال ایمیل (MTA) نظیر Postfix، Exim و Sendmail در سرورهای ایمیل مبتنی بر Linux طراحی شده است و وظیفه اسکن فایل ها و پایش ترافیک عبوری را با کارایی بالا به انجام میرساند. - Kaspersky Security for Microsoft 365
سازمانهایی که از بسترهای ابری استفاده میکنند، میتوانند از Kaspersky Security for Microsoft 365 برای حفاظت از Exchange Online، OneDrive، SharePoint Online و Teams در برابر تهدیداتی مانند فیشینگ، بدافزار، باج افزار، اسپم و BEC استفاده کنند.
قابلیتهای نوین کسپرسکی برای ایمیل های سازمانی با معرفی KSMS Plus
کسپرسکی در نسخه پیشرفته KSMS Plus مجموعه ای از فناوری های نوین را به منظور مقابله با تکنیک های پیشرفته مهاجمان اضافه کرده است:
تشخیص ایمیل های تولیدشده با هوش مصنوعی (AI-Generated Email Detection)
این ماژول الگوهای زبانی و ساختار معنایی متن ایمیل را ارزیابی کرده و پیامهایی را که برای سناریوهای جعل هویت تجاری (BEC) و کلاهبرداری های مالی با استفاده از هوش مصنوعی تدوین شده اند، شناسایی میکند.
پاکسازی و بازسازی محتوا (Content Disarm and Reconstruction)
قابلیت Content Disarm and Reconstruction یا CDR در KSMS Plus میتواند عناصر بالقوه مخرب موجود در ایمیل و پیوست ها (مانند ماکروها، اسکریپت های توکار و آبجکت های فعال) را حذف کرده و نسخه بازسازی شده و پاک محتوا را برای تحویل به کاربر آماده کند. این رویکرد امکان دسترسی به اطلاعات موردنیاز کسب و کار را بدون انتقال مستقیم محتوای بالقوه مخرب به محیط کاربر فراهم میکند.
اسکن آرشیوهای رمزگذاری شده (Password-Protected Archives)
KSMS Plus امکان اسکن آرشیوهای رمزگذاری شده ای را فراهم میکند که از طریق ایمیل ارسال شده اند. در صورتی که رمز عبور در همان پیام وجود نداشته باشد، کاربر میتواند آن را از طریق پورتال وب اختصاصی در رابط KSMS وارد کند تا فایل بصورت خودکار توسط موتورهای تشخیص KSMS و KATA Sandbox بررسی شود. در صورت مخرب بودن محتوا، فایل پیش از تحویل به صندوق کاربر مسدود خواهد شد.
مقابله با حملات List-Linking
موتور اختصاصی پالایش اسپم میتواند هجوم ایمیل های ثبت نام خودکار ناشی از اشتراک های ناخواسته را مهار کرده و صندوق ورودی کاربران حساس را از بمباران ایمیلی مصون نگه دارد.
مسیریابی منعطف ایمیل ها (Flexible Mail Routing)
امکان تعریف قواعد دقیق برای هدایت ترافیک بر اساس سطح ریسک، فرستنده، گیرنده و زیرساخت های چندگانه، انعطاف پذیری بالایی را در شبکه های پیچیده و ساختارهای هیبریدی فراهم می سازد.
ابزار مانیتورینگ کاربران پرریسک (Users at Risk)
این ابزار کاربرانی را که بیشترین میزان فیشینگ، اسپم، لینک های مخرب و بدافزار را دریافت میکنند شناسایی میکند تا تیم امنیت بتواند آموزش و کنترلهای امنیتی را هدفمندتر اعمال کند.
یکپارچه سازی با پلتفرم KATA برای کشف تهدیدات پیشرفته
در شبکه های سازمانی بزرگ که با تهدیدات مداوم و پیشرفته (APT) روبرو هستند، لایه درگاه ایمیل میتواند با Kaspersky Anti Targeted Attack Platform (KATA) ادغام شود.
نقش امنیت نقطه پایانی در چرخه حملات ایمیلی
باید در نظر داشت که راهکارهای EDR نظیر Kaspersky Next EDR Optimum در دسته محصولات امنیت درگاه ایمیل قرار نمی گیرند، بلکه نقش دفاع در عمق (Defense in Depth) را ایفا میکنند.
چنانچه پیوست مخربی از طریق وبمیل شخصی دریافت شود یا به دلیل عدم پیکربندی مناسب از لایه های اولیه عبور کند، راهکار EDR پس از اجرای موفق یا تلاش برای اجرای کد روی Endpoint وارد عمل می شود. این سامانه با تحلیل رفتار پروسه ها، قطع ارتباطات مشکوک با سرورهای فرمان و کنترل (C2) و بازگردانی تغییرات مخرب، مانع از تثبیت نفوذ در شبکه میشود.
جدول مقایسه و ماتریس معماری امنیت ایمیل کسپرسکی
| راهکار | لایه حفاظت در معماری | کاربرد اصلی |
| Kaspersky Secure Mail Gateway (KSMG) | Mail Gateway (مرز شبکه) | فیلتر ایمیل، ضداسپم، ضد فیشینگ، تشخیص و مقابله با سناریوهای BEC، مسدودسازی پیوستهای مخرب، احراز هویت فرستنده |
| Kaspersky Security for Microsoft Exchange Servers | Mail Server / Mailbox | حفاظت از ترافیک ایمیل از Gateway تا Mailbox، کنترل ترافیک ایمیلهای داخلی و ممانعت از انتشار جانبی بدافزار |
| Kaspersky Security for Linux Mail Server | Mail Server | حفاظت از سامانهها و سرویسهای ایمیل مبتنی بر Linux و ادغام با MTAها نظیر Postfix و Exim |
| Kaspersky Security for Microsoft 365 | سرویسهای ابری | حفاظت یکپارچه از بسترهای ابری شامل Exchange Online، OneDrive، SharePoint Online و Teams |
| Kaspersky Anti Targeted Attack Platform (KATA) | Advanced Threat Detection | تحلیل عمیق، استفاده از سندباکس و شناسایی رفتاری فایلها و تهدیدات پیشرفته ارجاعشده از ایمیل |
| Kaspersky Next EDR Optimum | Endpoint | شناسایی، تحلیل و پاسخ به فعالیتهای مخرب و کدهای اجراشده روی ایستگاههای کاری پس از تلاش برای اجرای حمله |
توصیه های فنی برای پیکربندی امنیت ایمیل
استفاده از ابزارهای سخت افزاری و نرم افزاری امنیتی زمانی حداکثر اثربخشی را خواهد داشت که در کنار پیکربندی صحیح پروتکل ها و آموزش پرسنل قرار گیرد:
- پیکربندی استانداردهای احراز هویت فرستنده: سازمان ها باید SPF، DKIM و DMARC را بدرستی پیکربندی کنند و پس از شناسایی و اصلاح منابع معتبر ارسال ایمیل، سیاست DMARC را متناسب با وضعیت زیرساخت بتدریج از حالت مانیتورینگ (p=none) به سیاست های سختگیرانه تر مانند p=quarantine و نهایتاً p=reject منتقل کنند.
- مسدودسازی فرمت های پرریسک در Gateway: فایلهای دارای ساختار اجرایی مستقیم یا ماکروهای ناشناس در سطح KSMG باید متوقف یا مشروط به تایید مدیر امنیتی شوند.
- آگاهی بخشی امنیتی پرسنل: بهره گیری از شبیه سازهای فیشینگ و پلتفرم های آموزش آگاهی امنیتی کسپرسکی (Kaspersky Automated Security Awareness Platform) موجب ارتقای سطح هوشیاری کارکنان در مواجهه با پیام های مشکوک میشود.
جمع بندی
انتخاب معماری مناسب امنیت ایمیل به زیرساخت پیامرسانی، نوع سرویس ایمیل، سطح تهدیدات و نیازهای امنیتی سازمان بستگی دارد. در بیشتر محیط های سازمانی، حفاظت در سطح Mail Gateway و Mail Server هسته اصلی دفاع را تشکیل میدهد و در محیط های دارای تهدیدات هدفمند، میتوان این لایه را با راهکارهایی مانند KATA و حفاظت Endpoint تکمیل کرد. استفاده از قابلیت های نوین KSMS Plus نظیر CDR، تشخیص فیشینگ مبتنی بر هوش مصنوعی و اسکن امن آرشیوهای رمزدار، ساختاری پایدار در برابر بردارهای پیچیده تهاجمی ایجاد مینماید.
گروه آتنا بعنوان نماینده رسمی محصولات کسپرسکی در ایران، خدمات تخصصی در زمینه ارزیابی وضعیت فعلی سامانه های ایمیل، طراحی معماری امنیتی، خرید لایسنس اورجینال کسپرسکی و پیاده سازی فنی راهکارهای امنیت ایمیل سازمانی کسپرسکی را به شرکتها و سازمانها ارائه میدهد. جهت دریافت مشاوره فنی با کارشناسان آتنا در ارتباط باشید.