

گوگل در بروزرسانی امنیتی سپتامبر ۲۰۲۶ گوشی های پیکسل، ۱۱۰ آسیب پذیری را رفع کرده است؛ یکی از این موارد، یک حفرهٔ Zero-day با شناسهٔ CVE-2026-58704 است که شواهدی از سوءاستفاده هدفمند از آن در گزارش کسپرسکی ثبت شده است.
چرا پیکسل بروزرسانی امنیتی جداگانه دریافت میکند؟
شاید این پرسش پیش بیاید که وقتی بروزرسانی امنیتی ماهانه اندروید را روی پیکسل نصب کرده اید، چرا باز هم بروزرسانی جداگانه پیکسل لازم است؟ دلیل این است که تولیدکنندگان مختلف گوشی های اندرویدی از ترکیب متفاوتی از سخت افزار و اجزای نرم افزاری استفاده میکنند. به همین خاطر، علاوه بر آسیبپذیریهای مشترک در همهٔ دستگاه های اندرویدی، برخی مشکلات امنیتی مختص سازندهٔ خاص یا حتی مدل خاصی از گوشی هستند.
گوگل برای گوشی های پیکسل، بولتن امنیتی جداگانه ای با عنوان Pixel Update Bulletin منتشر میکند که مکمل بولتن امنیتی اندروید است و آسیب پذیری های ویژهٔ سخت افزار و فریمور پیکسل را پوشش میدهد. در بروزرسانی سپتامبر ۲۰۲۶ پیکسل، بسیاری از این موارد مربوط به اجزای خاص سخت افزاری پیکسل است؛ از جمله مودم سلولی، بوتلودر، پردازنده گرافیکی، اجزای اسکنر اثر انگشت و سایر بخشهای دستگاه. روی گوشی های سایر سازندگان، همین قابلیتها ممکن است با سخت افزار و نرم افزار کاملا متفاوتی پیاده سازی شده باشند، بنابراین وصله های این بولتن برای آنها کاربردی ندارد.
CVE-2026-58704؛ حفرهٔ Zero-day در مودم سلولی که در دنیای واقعی مورد سوءاستفاده قرار گرفته است
مهمترین آسیب پذیری این ماه، CVE-2026-58704 است که در جزء Cellular Modem (مودم سلولی) گوشی های پیکسل وجود دارد. این مودم مسئول برقراری ارتباط گوشی با شبکه های تلفن همراه است. مشکل از یک خطای منطقی در کد ناشی میشود که در شرایط خاص، امکان دور زدن بررسی مجوزهای تعریف شده را فراهم میکند.
در صورت سوء استفاده موفق، مهاجم میتواند سطح دسترسی خود را روی دستگاه ارتقا دهد و به توابع و داده های بیشتری دسترسی پیدا کند. نکته کلیدی این است که این حمله از طریق شبکه سلولی انجام میشود و مهاجم برای شروع، نیاز به داشتن سطحی از دسترسی پایین دست روی دستگاه هدف دارد. به بیان ساده تر، مهاجم نمی تواند از هر نقطه ای در اینترنت و صرفا با دانستن شماره یا آیپی، مستقیم به پیکسل شما حمله کند؛ بلکه احتمالا باید یا شبکه سلولی که گوشی به آن متصل است را تحت کنترل بگیرد، یا با ایجاد یک ایستگاه پایهٔ جعلی (مثلاً IMSI Catcher)، دستگاه را مجبور کند به شبکه تحت کنترل خودش متصل شود.
گوگل هنوز تمام جزئیات فنی این آسیب پذیری را منتشر نکرده و گزارش مرتبط با آن بصورت عمومی در دسترس نیست؛ بنابراین دقیقا مشخص نیست که بهره برداری از آن چقدر ساده یا پیچیده است. با این حال، گوگل تأیید کرده که نشانه هایی از سوء استفاده محدود اما واقعی از CVE-2026-58704 مشاهده شده است.
وضعیت ۱۰۹ آسیبپذیری دیگر در پیکسل
از ۱۱۰ آسیب پذیری رفع شده در این بروزرسانی، تنها یک مورد در سطح متوسط ارزیابی شده و مابقی یا در سطح بالا (۶۲ مورد) یا بحرانی (۴۶ مورد) هستند. نه مورد از این آسیب پذیری ها در دسته اجرای کد از راه دور یا RCE قرار میگیرند؛ یعنی در صورت سوءاستفاده موفق، مهاجم میتواند از راه دور کد مخرب را روی دستگاه اجرا کند. شرایط دقیق حمله بسته به نوع آسیب پذیری متفاوت است، اما همین که نه مورد RCE در یک بروزرسانی وجود دارد، نشان دهنده اهمیت بالای نصب سریع وصله هاست.
۸۸ آسیب پذیری دیگر در دسته ارتقای سطح دسترسی یا EoP قرار دارند. این نوع حفره ها به مهاجمی که قبلاً سطحی از دسترسی به دستگاه پیدا کرده (مثلاً از طریق یک اپ مخرب یا خطای کاربر)، اجازه میدهند دسترسی خود را گسترش دهد و کنترل بیشتری روی سیستم کسب کند. از آنجا که CVE-2026-58704 هم در همین دسته قرار میگیرد، در مجموع ۸۹ آسیبپذیری EoP در بولتن سپتامبر ۲۰۲۶ پیکسل فهرست شده است.
علاوه بر این، ۱۰ آسیب پذیری منجر به افشای اطلاعات (Information Disclosure) و دو مورد هم منجر به اختلال در سرویس یا DoS می شوند. افشای اطلاعات میتواند شامل دسترسی غیرمجاز به داده های حساس، لاگها، یا اطلاعات پیکربندی دستگاه باشد و DoS هم میتواند باعث از کار افتادن موقت برخی سرویس ها یا حتی ریاستارت ناخواسته دستگاه شود. با توجه به این حجم و تنوع آسیب پذیری، مالکان پیکسل نباید نصب بروزرسانی را به تعویق بیندازند.
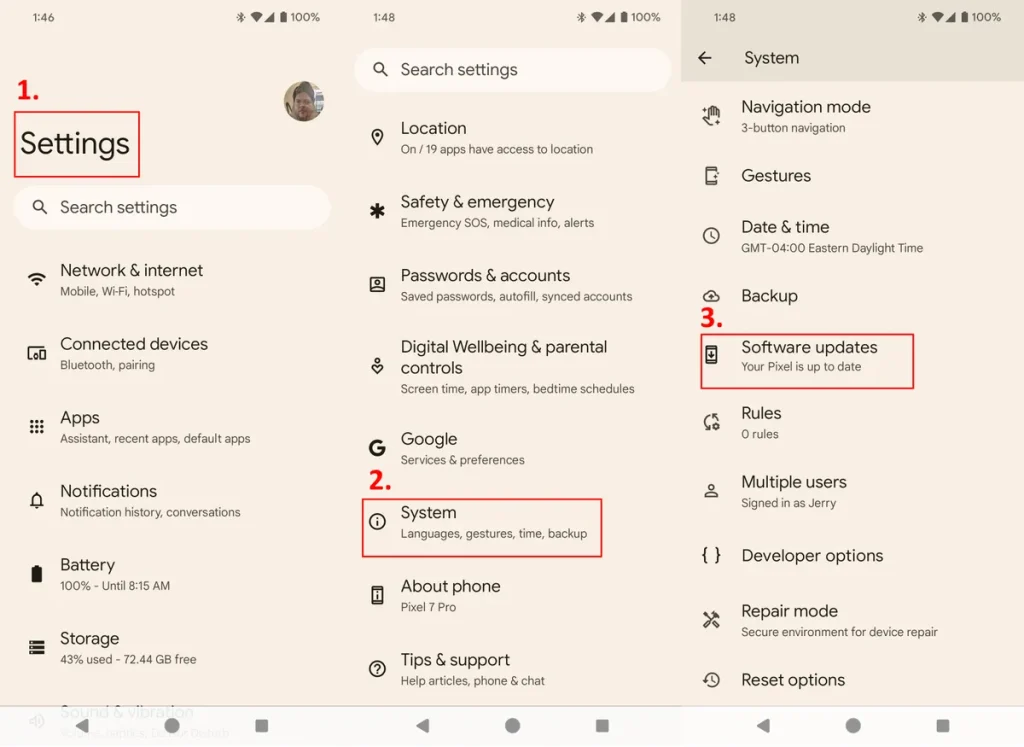
چطور گوشی پیکسل خود را در برابر این تهدیدات ایمن نگه داریم؟
برای نصب بروزرسانی امنیتی سپتامبر ۲۰۲۶ روی پیکسل، مسیر زیر را دنبال کنید:
Settings → Security & privacy → System & updates → Security update → Install
پس از شروع نصب، گوشی بطور خودکار ریاستارت می شود تا فرایند بروزرسانی تکمیل شود.
علاوه بر نصب بموقع وصله ها، رعایت چند اصل ساده اما موثر میتواند ریسک آلوده شدن یا قربانی شدن را بطور محسوسی کاهش دهد:
- بروزرسانی های امنیتی را روی هر دستگاهی (پیکسل، سایر اندرویدی ها یا آیفون) بموقع و منظم نصب کنید.
- از نصب اپلیکیشن ها از منابع نامعتبر و سایتهای شخص ثالث خودداری کنید.
- حتی در فروشگاه های رسمی هم قبل از نصب، نظرات کاربران را بخوانید؛ چون بدافزارها گاهی در همین فروشگاه ها هم ظاهر می شوند
- کاربران آسیب دیده معمولاً زودتر از تیمهای نظارتی، در بخش نظرات هشدار میدهند.
- از یک راهکار امنیتی معتبر روی موبایل استفاده کنید تا هم از دانلود بدافزار جلوگیری کند و هم در صورت مشاهده رفتار مشکوک روی دستگاه، به شما هشدار دهد.
چرا این بهروزرسانی برای متخصصان امنیت و بازاریابی فناوری اهمیت دارد؟
اگر در حوزهٔ امنیت نقاط پایانی (Endpoint Security) یا بازاریابی محصولات امنیتی فعالیت می کنید، این نوع بولتن ها چند پیام کلیدی دارند:
- تفکیک بروزرسانی های عمومی اندروید و بروزرسانی های سازنده، نشان میدهد که مدیریت ریسک در محیطهای سازمانی باید سطح دستگاه و سازنده را هم در نظر بگیرد، نه فقط نسخهٔ اندروید را.
- وجود Zero-day در مودم سلولی و احتمال استفاده از ایستگاه های پایه جعلی، اهمیت کنترل دسترسی فیزیکی و شبکه ای در محیط های حساس (دفاتر، مراکز داده، رویدادها) را پررنگتر میکند.
- حجم بالای آسیب پذیری های بحرانی و RCE در یک ماه، ماده خام مناسبی برای تولید محتوای آموزشی، وبینار و کمپین های آگاهی رسانی به کاربران نهایی است؛ بویژه با تاکید بر “چرا باید بروزرسانی را جدی گرفت؟”