


در فضای امنیت سایبری امروز، حجم تهدیدها به نقطه ای رسیده که تیم های امنیتی دیگر نمی توانند فقط به ابزارهای سنتی تکیه کنند. مهاجمان از زنجیره های نفوذ پیچیده، کمپین های هدفمند و تاکتیک های سفارشی سازی شده استفاده میکنند تا کنترل های امنیتی را دور بزنند. اینجا جایی است که Threat Intelligence یا هوش تهدید وارد میدان میشود.
این مفهوم فراتر از داده های خام است. اطلاعات عملیاتی، زمینه دار و قابل اقدام درباره تهدیدهای جاری و نوظهور را در اختیار سازمانها قرار میدهد تا بتوانند قبل از وقوع آسیب جدی، واکنش نشان دهند.
Threat Intelligence را میتوان به سه سطح اصلی تقسیم کرد.
- سطح تاکتیکی شامل شاخصه ای نفوذ یا IC ها مثل هش فایلها، آدرس های IP و دامنه های مخرب است.
- سطح عملیاتی جزئیات بیشتری از کمپین ها، ابزارها و روش های مهاجمان ارائه میدهد.
- سطح استراتژیک هم دید کلی تری از روندهای بلندمدت و بازیگران تهدید فراهم میکند.
آنچه این داده ها را ارزشمند میکند، زمینه یا context است. بدون آن، یک لیست طولانی از IP های مشکوک فقط نویز تولید میکند. با context مناسب، تیم امنیتی میفهمد این IP متعلق به کدام کمپین است، چه تهدیدی را پشتیبانی میکند و اولویت پاسخ دهی چقدر باید باشد.
کسپرسکی یکی از بازیگران اصلی این حوزه است.
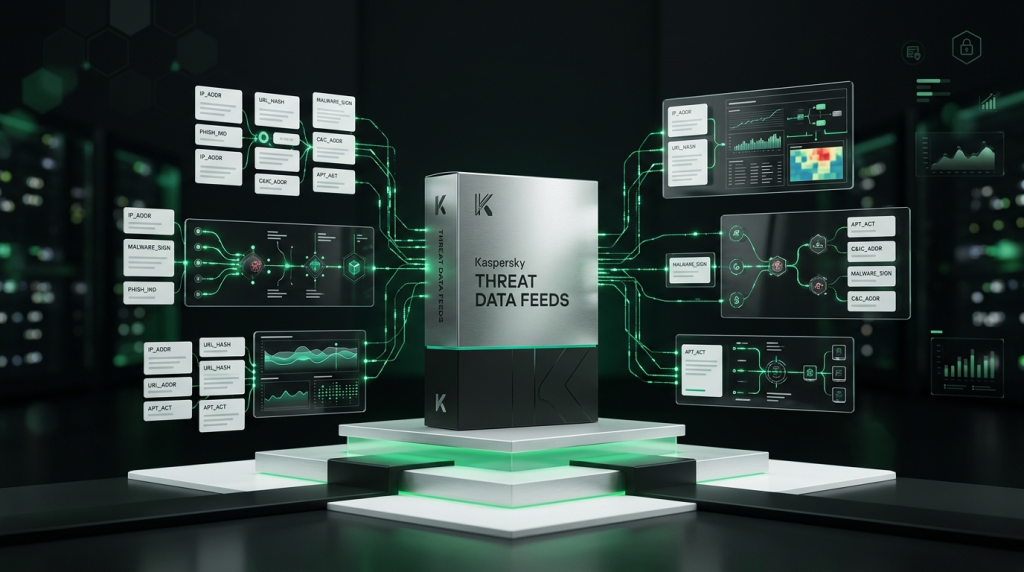
فیدهای داده تهدید یا Kaspersky Threat Data Feeds دقیقاً برای پر کردن همین شکاف طراحی شده اند. این فیدها دسترسی ساختاریافته به اطلاعات تهدیدها و زیرساخت های مخرب را فراهم میکنند. بروزرسانی ها تقریبا بلادرنگ انجام میشود و یکپارچه سازی با ابزارهای امنیتی موجود مثل فایروال های نسل بعد، SIEM ها، gateway های وب و ایمیل یا پلتفرم های Threat Intelligence به سادگی انجام می پذیرد. تیم های امنیتی نه تنها تهدید را شناسایی میکنند، بلکه میتوانند حوادث را اولویت بندی کنند و سریعتر remediation انجام دهند.
منابع داده و فرآیند تولید فیدها به چه صورت انجام میشود؟
فیدهای کسپرسکی از منابع ناهمگن و قابل اعتماد جمع آوری می شوند. هسته اصلی، شبکه امنیت کسپرسکی یا KSN است که داده های ناشناس تهدید را از میلیون ها شرکت کننده داوطلب در سراسر جهان دریافت و تحلیل میکند. علاوه بر این، crawler های وب اختصاصی، سرویس نظارت ۲۴ ساعته و هفت روزه روی باتنت ها (Botnet Monitoring)، تله های اسپم، تیمهای تحقیقاتی داخلی، داده های deep web، شرکا و آرشیو تاریخی دو ده های کسپرسکی هم نقش دارند. این ترکیب باعث میشود پوشش جهانی و عمق تحلیلی بالایی ایجاد شود.
داده های خام بلافاصله وارد فرآیند پالایش میشوند. تکنیک های پیش پردازش متعدد به کار میرود: معیارهای آماری، سیستم های خبره کسپرسکی شامل sandbox ها، موتورهای heuristic، ابزارهای similarity، behavior profiling و اعتبارسنجی توسط تحلیلگران. allow listing گسترده هم برای حذف false positive ها حیاتی است.
نتیجه نهایی، شاخص های تهدید کاملاً vet شده است که از دنیای واقعی و در زمان واقعی می آید. کیفیت بالا و نرخ false positive پایین، یکی از نقاط قوت اصلی این فیدها محسوب میشود. تحویل سریع هم امکان شناسایی تهدیدهای نزدیک به zero-day را خیلی زودتر از منابع OSINT یا حتی برخی vendor های دیگر فراهم میکند.
محتوای فیدها و انواع آنها
هر رکورد در فیدها با context عملیاتی غنی میشود. این context شامل نام تهدید، آدرسهای IP و دامنه های منابع وب مخرب، هش فایل های مخرب، شناسه های اشیاء آسیب پذیر یا compromised، timestamp ها، موقعیت جغرافیایی، popularity و در بسیاری موارد TTP ها بر اساس طبقه بندی MITRE ATTaCK است.
با این داده ها میتوان به سوالات Who، What، Where و When پاسخ داد و منبع حمله را شناسایی کرد. این اطلاعات هم برای جلوگیری (prevention)، هم تشخیص (detection) و هم تحقیق (investigation) کاربرد دارد.
کسپرسکی بیش از ۲۵ فید آماده ارائه میدهد که برخی برای نیازهای خاص IT و OT سفارشی سازی می شوند. فیدهای تجاری اصلی شامل موارد مربوط به URL های مخرب، فیشینگ، ransomware، botnet C&C (دسکتاپ و موبایل)، هش های مخرب (عمومی و موبایل)، IP Reputation، آسیب پذیری ها، ICS، APT، Crimeware، Suricata Rules، Sigma Rules، Open Source Software Threats و Shadow IT and AI Risk هستند. فرمت های رایج JSON، CSV، OpenIoC و STIX پشتیبانی میشود. تحویل از طریق HTTPS یا TAXII انجام میگیرد و برای برخی فیدها نسخه differential هم وجود دارد تا حجم داده کاهش یابد.
جدول زیر نمونه ای از فیلدهای پرکاربرد و فرکانس بروزرسانی آنها را نشان میدهد:
| فید | فرکانس بروزرسانی تقریبی | کاربرد اصلی |
| Malicious URL Data Feed (JSON) | هر ۲۰ دقیقه | مسدود سازی منابع وب مخرب در SIEM، NGFW و gateway ها |
| Malicious URL Exact Data Feed | هر ۱۰ دقیقه | یکپارچهسازی مستقیم بدون نیاز به mask matching |
| Phishing URL Data Feed | هر ۲۰ دقیقه | مقابله با حملات فیشینگ |
| Ransomware URL Data Feed | هر ۲۰ دقیقه | شناسایی زیرساخت ransomware |
| Malicious Hash Data Feed | هر ۲۰ دقیقه | تشخیص فایلهای مخرب شایع و نوظهور |
| IP Reputation Data Feed | هر ۲۰ دقیقه | فیلتر ترافیک بر اساس شهرت IP |
| Botnet C&C URL Data Feed | هر ۶۰ دقیقه | قطع ارتباط با سرورهای فرماندهی باتنت |
| APT Hash / IP / URL Data Feeds | هر ۶۰ دقیقه | تحقیق و پاسخ به تهدیدهای پیشرفته پایدار |
| Vulnerability Data Feed | هر ۶ ساعت | شناسایی آسیبپذیریهای مرتبط با تهدید |
| Open Source Software Threats Data Feed | هر ۴ ساعت | محافظت در فرآیند DevSecOps در برابر تهدیدهای پنهان در پکیجهای متنباز |
این جدول فقط بخشی از مجموعه است. فیدهای ICS برای محیط های صنعتی، Suricata و Sigma برای IDS/EDR و فیلدهای مرتبط با AI و Shadow IT هم برای سناریوهای جدید طراحی شده اند.
نحوه کارکرد و یکپارچه سازی Threat Intelligence
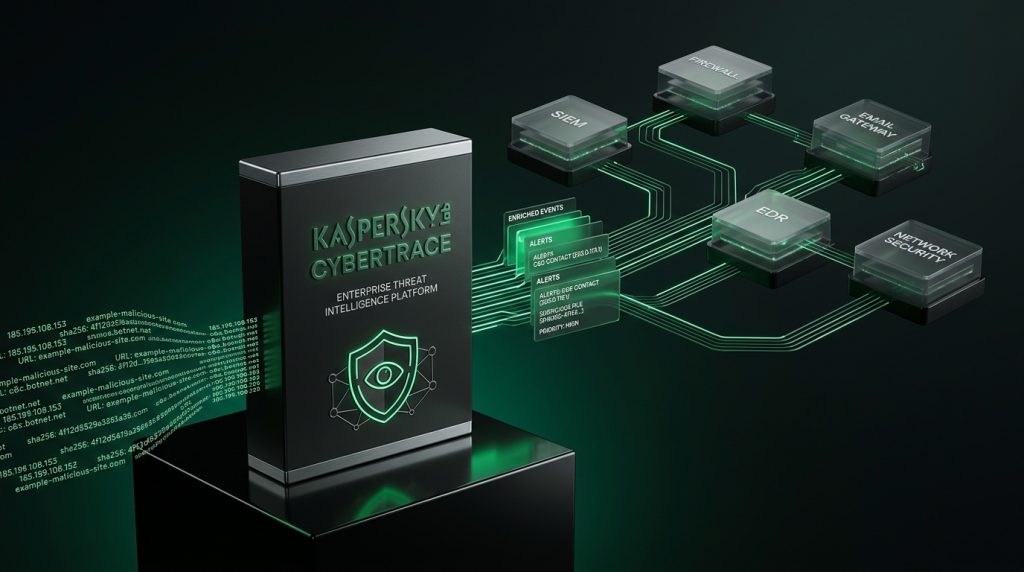
فیدها متن محور هستند. matching باید توسط ابزارهای مشتری انجام شود. این ویژگی باعث میشود استفاده از آنها برای هر سازمانی امن باشد. در عمل، بسیاری از سازمان ها از پلتفرم Kaspersky CyberTrace استفاده می کنند.
CyberTrac به عنوان لایه میانی عمل میکند: رویدادهای SIEM را دریافت میکند، observables مثل IP، URL، دامنه و هش را با فیدها match میکند و در صورت تطابق، رویداد غنی شده با context را به SIEM برمیگرداند. این کار بار کاری SIEM را به شکل قابل توجهی کاهش میدهد چون حجم عظیم IOC ها داخل SIEM لود نمی شود.
یکپارچه سازی out-of-the-box با ابزارهایی مثل IBM QRadar، Splunk، ArcSight، Suricata، Cisco Firepower، Azure Sentinel، MISP و بسیاری دیگر وجود دارد. REST API هم برای سناریوهای سفارشی در دسترس است. در محیطهای DevSecOps، فید Open Source Software Threats کمک میکند پکیج های آسیب پذیر، malicious یا compromised در repositoryهایی مثل PyPI، npm، Maven و دیگران زود شناسایی شوند.
اهمیت در چشم انداز تهدید فعلی
آمار رسمی کسپرسکی نشان میدهد سیستم های تشخیص این شرکت روزانه بیش از ۴۶۷ هزار فایل مخرب را شناسایی میکنند. این رقم بخشی از بینش جهانی است که در کنار ردیابی بیش از ۹۰۰ بازیگر تهدید و تولید بیش از ۲۰۰ گزارش خصوصی سالانه ارائه میشود.
در سه ماهه دوم سال جاری، محصولات کسپرسکی نزدیک به ۴۰۰ میلیون حمله originating از منابع آنلاین را مسدود کردند. Web Anti-Virus به بیش از ۵۲ میلیون لینک منحصر بفرد پاسخ داد و File Anti-Virus بیش از ۱۶ میلیون شیء مخرب و ناخواسته را متوقف کرد.
این اعداد نشان دهنده فشار مداوم روی زیرساخت هاست و اهمیت داشتن فیدهای باکیفیت و سریع را برجسته میکند.
Threat Intelligence دیگر یک گزینه لوکس نیست. در محیطی که مهاجمان با سرعت بالا تطبیق پیدا می کنند و از تکنیک های جدید مثل سوءاستفاده از ابزارهای AI یا زنجیره تأمین open source بهره میبرند، داشتن جریان مداوم داده vet شده تفاوت بین تشخیص بموقع و incident پرهزینه را رقم میزند.
فیدهای داده کسپرسکی با تکیه بر منابع گسترده، پردازش دقیق و تحویل نزدیک به real-time، یکی از ابزارهای عملی برای رسیدن به این هدف هستند. تیم های امنیتی میتوانند با یکپارچه سازی مناسب، از داده های خام به تصمیم های سریع و دقیق برسند و دفاع سازمان را یک قدم جلوتر از تهدید نگه دارند.
اگر سازمان شما در حال ارزیابی یا استقرار چنین قابلیت هایی است، بررسی جزئیات فنی فیدها و تست یکپارچه سازی با زیرساخت موجود نقطه شروع مناسبی خواهد بود. منابع رسمی کسپرسکی فارسی و پشتیبانی گروه آتنا میتوانند مسیر را هموار کنند.