


گسترش مدل های کاری ترکیبی و دورکاری در سالهای اخیر، مرزهای سنتی امنیت سازمانی را به کلی تغییر داده است. تا چند سال پیش، حفاظت از داده های شرکتی عمدتاً محدود به محیط فیزیکی دفتر و شبکه داخلی آن بود، اما امروز بخش قابل توجهی از فعالیت های کاری از طریق دستگاه های شخصی و شبکه های خانگی انجام می شود. این تغییر، فرصت های جدیدی برای بهره وری ایجاد کرده، اما در عین حال سطح حمله را نیز به شکل چشمگیری گسترش داده است.
بر اساس گزارش های تحلیلی منتشر شده توسط شرکت کسپرسکی در خصوص روندهای تهدیدات سایبری، حملات متمرکز بر کارکنان دورکار و زیرساخت های خانگی طی سال های اخیر رشد قابل توجهی داشته است. دلیل این موضوع کاملاً منطقی است؛ نفوذ به یک لپتاپ شخصی فاقد راهکار امنیتی مناسب، به مراتب ساده تر از عبور از لایه های دفاعی چندگانه یک شبکه سازمانی استاندارد است. مهاجمان سایبری این نقطه ضعف را شناسایی کرده و استراتژیهای خود را متناسب با آن تغییر دادهاند.
چرا امنیت سایبری در دورکاری مهم است؟
اهمیت این موضوع تنها به افزایش تعداد حملات محدود نمیشود، بلکه پیچیدگی روش های نفوذ نیز به طور همزمان افزایش یافته است. ایمیل های فیشینگ که پیشتر با اشتباهات نگارشی و طراحی نامناسب به راحتی قابل تشخیص بودند، اکنون با کمک ابزارهای مبتنی بر هوش مصنوعی، به شکلی بسیار حرفه ای و شبیه به مکاتبات داخلی واقعی سازمان طراحی می شوند. برخی از این پیامها حتی سبک نگارشی و لحن مدیران ارشد را با دقت بالایی شبیه سازی می کنند، به گونه ای که تشخیص آنها بدون آموزش تخصصی برای کارکنان دشوار شده است.
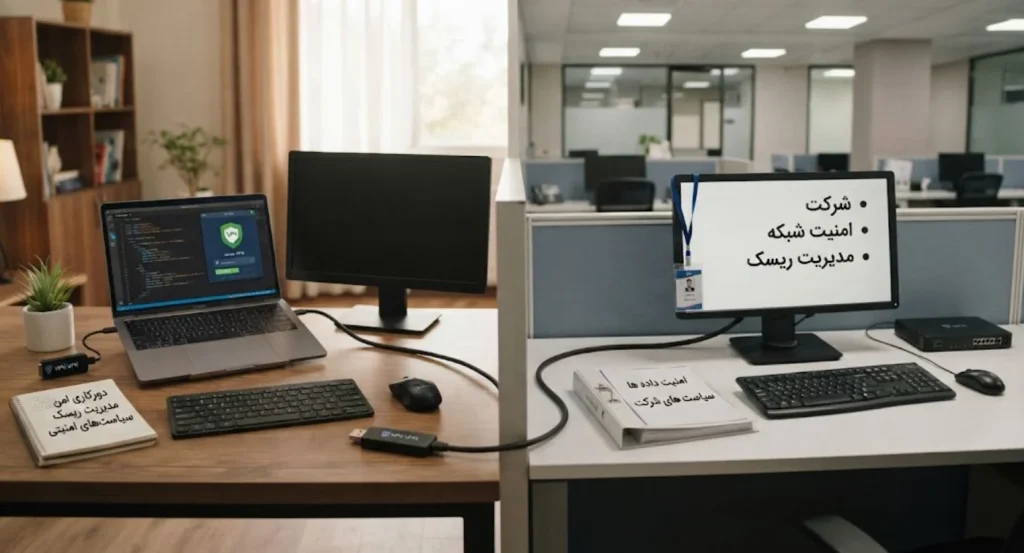
از سوی دیگر، شبکه های خانگی به طور معمول فاقد استانداردهای امنیتی مورد استفاده در محیط های سازمانی هستند. روترهای خانگی اغلب با تنظیمات پیشفرض کارخانه مورد استفاده قرار میگیرند، سیستم عامل دستگاهها بروزرسانی نمی شوند و دستگاه های متعدد متصل به این شبکه ها، از تلویزیون های هوشمند گرفته تا دستگاه های اینترنت اشیا، میتوانند نقاط ورود بالقوهای برای نفوذ به شمار آیند.
اشتباهات رایج در امنیت کار از راه دور
بررسی موارد متعدد نفوذ به سیستمهای سازمانی نشان میدهد که بخش عمده این حوادث، ریشه در چند اشتباه تکراری دارد.
- عدم تغییر رمز عبور پیشفرض روتر است. بسیاری از کاربران از همان رمز عبوری استفاده می کنند که به صورت کارخانه ای روی دستگاه تنظیم شده و روی برچسب پشت آن درج شده است. این رمزهای عبور در پایگاه های داده عمومی موجود هستند و شناسایی آنها برای مهاجمان بسیار ساده است.
- استفاده مکرر از یک رمز عبور واحد برای چندین حساب کاربری است. زمانی که رمز عبور حساب شخصی یک کارمند با رمز عبور حساب کاری وی یکسان باشد، افشای اطلاعات در یک سرویس غیرمرتبط میتواند به طور مستقیم امنیت سیستم های سازمانی را نیز به خطر بیندازد.
- اتکای بیش از حد به نرم افزارهای امنیتی رایگان است. این دسته از نرم افزارها عموماً تنها قابلیت شناسایی تهدیدات پایه را دارند و در برابر باج افزارهای پیشرفته، حملات روز صفر و تکنیک های نوین نفوذ، محافظت کافی ارائه نمی دهند.
- استفاده از شبکه های وایفای عمومی بدون بهره گیری از شبکه اختصاصی مجازی برای اتصال به منابع سازمانی است. این نوع اتصال، امکان رهگیری اطلاعات را برای مهاجمان واقع در همان شبکه فراهم میکند.
اقدامات عملی برای کارکنان دورکار
برای کاهش این ریسکها، رعایت مجموعه ای از اصول اساسی توصیه میشود.
- نخست، شبکه وایفای منزل باید با رمز عبور قوی و پروتکل امنیتی بروز، ترجیحاً WPA3 یا در صورت عدم پشتیبانی دستگاه، WPA2، محافظت شود. همچنین توصیه میشود نام شبکه به گونه ای انتخاب شود که هویت صاحب آن یا محل سکونتش را افشا نکند.
- دوم، در صورت نیاز به اتصال به منابع سازمانی، استفاده از شبکه اختصاصی مجازی معتبر که توسط تیم فناوری اطلاعات شرکت تأیید شده، ضروری است. استفاده از سرویس های رایگان و ناشناخته که مشخص نیست چه سیاستی در قبال جمع آوری و فروش داده های کاربران دارند، توصیه نمیشود.
- سوم، نصب یک راهکار امنیتی معتبر بر روی تمامی دستگاه های متصل به شبکه سازمانی، از جمله رایانه های شخصی، لپتاپ ها و حتی تلفن های همراه، از اهمیت بالایی برخوردار است. راهکارهایی نظیر Kaspersky Endpoint Security امکان محافظت چندلایه در برابر بدافزارها، باج افزارها و تلاشهای فیشینگ را فراهم می کنند، بدون آنکه عملکرد سیستم را به شکل محسوسی کاهش دهند.
- چهارم، فعالسازی احراز هویت دو مرحلهای برای تمامی حسابهای کاربری مهم باید به یک عادت ثابت تبدیل شود. این اقدام ساده میتواند حتی در صورت افشای رمز عبور، از دسترسی غیرمجاز جلوگیری کند.
- پنجم، بروزرسانی منظم سیستم عامل و نرمافزارهای مورد استفاده باید در اولویت قرار گیرد. بخش قابل توجهی از حملات موفق سایبری، از آسیب پذیری هایی بهرهبرداری میکنند که ماهها پیش شناسایی و وصله امنیتی آنها منتشر شده، اما کاربران هنوز آن را نصب نکرده اند.
مسئولیت مدیران فناوری اطلاعات در محیط ترکیبی
آموزش کارکنان به تنهایی برای تأمین امنیت سازمانی کافی نیست. مدیران و مسئولان امنیت سازمانها باید ابزارهایی در اختیار داشته باشند که امکان نظارت متمرکز بر وضعیت امنیتی تمامی دستگاه های متصل به شبکه، مستقل از محل فیزیکی آنها، فراهم کند.
راهکارهای کسپرسکی امنیت سایبری برای سازمان ها این قابلیت را ارائه میدهند که از یک کنسول مدیریتی واحد، وضعیت بروزرسانی، فعال بودن ماژولهای محافظتی و هرگونه فعالیت مشکوک روی هر یک از دستگاه های کارکنان، اعم از حاضر در دفتر یا دورکار، قابل رصد باشد. این سطح از دید متمرکز، امکان واکنش سریع به تهدیدات پیش از تبدیل شدن آنها به حوادث امنیتی جدی را فراهم میکند.
برگزاری دوره های آموزشی منظم درباره روشهای شناسایی حملات فیشینگ نیز اهمیت بالایی دارد. حتی یک کارگاه آموزشی کوتاه که نمونه های واقعی ایمیل های فیشینگ را به کارکنان نشان دهد، میتواند به طور قابل توجهی احتمال موفقیت این نوع حملات را کاهش دهد.
جمع بندی
امنیت سایبری در محیط کاری ترکیبی دیگر یک گزینه فرعی یا اختیاری نیست، بلکه بخشی جداییناپذیر از زیرساخت اصلی هر سازمانی محسوب میشود. صرف نظر از اینکه یک فرد به صورت فریلنسری از منزل فعالیت میکند یا مدیریت تیمی متشکل از ده ها کارمند دورکار را بر عهده دارد، سرمایه گذاری در یک راهکار امنیتی معتبر، هزینهای به مراتب پایینتر از خسارات ناشی از یک حمله باجافزاری یا نشت اطلاعات محرمانه دارد.
گروه آتنا به عنوان نماینده رسمی محصولات آنتی ویروس کسپرسکی در ایران، آمادگی دارد تا با بررسی نیازهای خاص هر کسب و کار، از کسب و کارهای کوچک تا سازمان های بزرگ، مناسبترین بسته امنیتی را متناسب با ساختار و مقیاس فعالیت آنها معرفی و پیاده سازی کند. مشاوره تخصصی در این زمینه میتواند نقطه شروع مناسبی برای ارزیابی وضعیت فعلی امنیت سازمانی و شناسایی نقاط ضعف احتمالی باشد.