محیط های مجازی امروزه فقط بخشی از زیرساخت دیتاسنتر نیستند. برای خیلی از سازمان ها این محیطها محل اجرای سرویسهای اصلی، دسکتاپ های کاربران و بارهای کاری حساس به حساب می آید و به همین دلیل مهاجمان هم نگاه ویژهای به آنها دارند. بد نیست بدانید در سه ماهه دوم ۲۰۲۶ محصولات کسپرسکی بیش از ۳۹۹ میلیون حمله را که از منابع اینترنتی شروع شده بودند مسدود کردند و در همین بازه بیش از ۷۱ هزار کاربر هم در معرض حمله باج افزار قرار گرفتند. این آمار نشان میدهد تهدیدها نه تنها کم نشده اند، بلکه مسیرهای نفوذ و ابزارهای دور زدن دفاع هم حرفهایتر شده است.
در این شرایط قدیمیترین تصور درباره امنیت مجازی سازی، یعنی نصب یک آنتی ویروس سنگین روی هر ماشین مجازی، دیگر جواب نمیدهد. راهکار امروز باید هم از منابع Hypervisor محافظت کند و هم اجازه ندهد امنیت به بهانه مصرف منابع،سرعت سرویس ها را پایین بیاورد. Kaspersky Security for Virtualization Light Agent دقیقا برای همین تعادل طراحی شده و امروز بخشی از Kaspersky Hybrid Cloud Security محسوب میشود.
تغییر مهم سال ۲۰۲۶: پایان دوره Agentless
یکی از نکات مهم برای مدیران زیرساخت در سال ۲۰۲۶ وضعیت پشتیبانی Kaspersky Security for Virtualization Agentless است. کسپرسکی اعلام کرده پشتیبانی فنی این نسخه در ۳۱ ژوئیه ۲۰۲۶ تمام میشود و به کاربران توصیه کرده تا همین تاریخ به KSV Light Agent مهاجرت کنند. به خاطر داشته باشید که Light Agent در لایسنس فعلی شما هم مشمول استفاده است و قابلیتهای بیشتری نسبت به Agentless ارائه میکنه.
این تغییر فقط یک اعلان فنی ساده نیست. سازمان هایی که سالها روی معماری Agentless و یکپارچگی با VMware NSX کار کرده اند، باید قبل از پایان پشتیبانی، وابستگیهای امنیتی، سیاستهای اسکن، قواعد شبکه و فرایند پاسخ به حادثه خودشان را دوباره بررسی کنند. متأسفانه مهاجرت دیرهنگام یعنی اینکه بخشی از ماشینهای مجازی بدون بروزرسانی، بدون پشتیبانی رسمی و بدون امکان گرفتن کمک فنی در زمان بحران باقی بمانند.
| موضوع | KSV Agentless | KSV Light Agent در ۲۰۲۶ |
| وضعیت پشتیبانی | پایان پشتیبانی فنی در ۳۱ ژوئیه ۲۰۲۶ | مسیر فعال و توصیه شده کسپرسکی |
| نحوه حفاظت | بدون نصب Agent روی VM و تکیه بر SVM و NSX | Agent سبک روی هر VM همراه با SVM مرکزی |
| پوشش سیستم عامل | عمدتا مبتنی بر سناریوی VMware | پشتیبانی از VMهای ویندوزی و لینوکسی |
| قابلیتهای امنیتی | ضدبدافزار و تشخیص تهدید شبکه | ضدبدافزار، کنترل اپلیکیشن، جلوگیری از Exploit، HIPS، ضدباجافزار و کنترل دستگاه |
| مناسب برای | محیطهای VMware متمرکز | سرور مجازی، VDI و زیرساخت ترکیبی |
| مدیریت | کنسول Kaspersky Security Center | کنسول واحد برای بارهای فیزیکی، مجازی و موبایل |
معماری Light Agent چگونه کار میکند
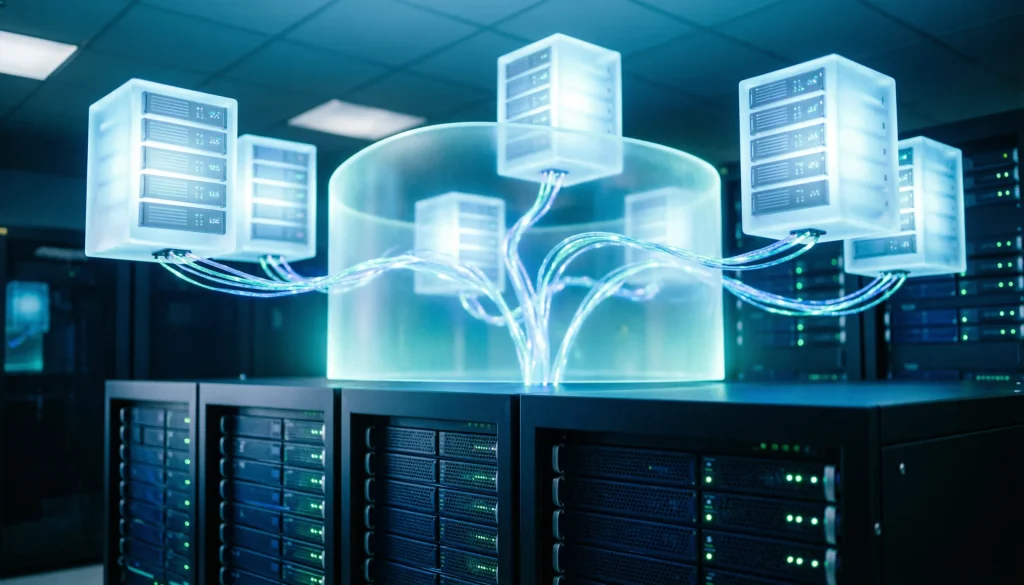
ایده اصلی Light Agent خیلی ساده است: کارهای سنگین را از روی خود ماشینهای مجازی بردارید و به یک ماشین امن مرکزی بدهید. این ماشین مرکزی Secure Virtual Machine یا همان SVM نام دارد، پایگاه داده بدافزار را نگه میدارد، نتیجه بررسی فایلها را تولید می کند و به همه VMهای روی همان Host سرویس میدهد.
این روش در VDI اهمیت بیشتری پیدا میکند. در محیطهایی که کاربران از قالبهای مشترک و Cloneهای زیاد استفاده میکنند، وجود فایلهای تکراری کاملا طبیعی است. وقتی اسکنهای اضافی کم شود، IOPS، مصرف CPU، حافظه و فشار روی دیسک هم کمتر میشود، همان چیزهایی که معمولا در ساعات اوج استفاده از دسکتاپ مجازی تبدیل به گلوگاه میشوند. کسپرسکی ادعا میکند این معماری میتواند تا ۳۰ درصد از منابع سخت افزاری مجازی سازی را نسبت به یک راهکار سنتی Endpoint ذخیره کند.
چرا مهاجمان سراغ ماشین های مجازی می روند
یک ماشین مجازی فقط یک فایل ساده نیست، بلکه یک محیط اجرایی کامل است که ممکن است دیتابیس، سرویس داخلی، پنل مدیریتی یا دسکتاپ کاربر را میزبانی کند. اگر مهاجم به یک VM دسترسی پیدا کند، میتواند از آن به عنوان نقطه پرش به سمت سیستمهای دیگر استفاده کند و همین چیز Lateral Movement را اینقدر خطرناک میکند.
گزارش باج افزار ۲۰۲۶ کسپرسکی نشان میدهد مهاجمین بیشتر از گذشته روی غیرفعال کردن ابزارهای دفاعی تمرکز کردهاند. ابزارهایی که به اسم EDR Killer شناخته میشوند سعی میکنند فرایندهای امنیتی را متوقف کنند یا Agent های مانیتورینگ را از کار بیندازند. یکی از روشهای رایج هم استفاده از درایورهای امضا شده ولی آسیب پذیر با تکنیک BYOVD است، روشی که به مهاجم کمک میکند فعالیتش را بین رفتارهای مشروع سیستم پنهان کند.
گزارش کسپرسکی همچنین از رشد extortion بدون رمزنگاری خبر میدهد. در این مدل مهاجم لزوما فایلها را رمزگذاری نمیکند و اول داده ها را میدزدد، بعد با تهدید به افشای عمومی سازمان را تحت فشار میگذارد. یعنی حتی داشتن یک Backup سالم هم به تنهایی کافی نیست، چون Backup جلوی افشای اطلاعات، پیامدهای قانونی و آسیب اعتباری را نمیگیرد.
در سه ماهه دوم ۲۰۲۶ تعداد ۲۵۳۸ نسخه جدید از باج افزار شناسایی شد و Qilin با ۱۴.۵۷ درصد از فهرست قربانیان منتشر شده در سایتهای افشای داده، پرتکرارترین گروه این بازه بوده است. این اعداد نشان میدهد که تمرکز نباید فقط روی رمزگذاری فایلها باشد و تشخیص رفتار مشکوک، محدود کردن حرکت جانبی و کنترل خروج داده اهمیت پیدا کرد ه اند.
قابلیتهایی که برای زیرساخت مجازی لازم است
Kaspersky Security for Virtualization Light Agent فقط یک آنتی ویروس برای VM نیست و مجموعهای از لایه های حفاظتی را برای سرورهای مجازی و VDI فراهم میکند:
- ضدبدافزار مبتنی بر امضا، تحلیل رفتاری و فناوری های ابری KSN برای شناسایی تهدیدهای جدید
- کنترل اپلیکیشن روی سرورهای ویندوزی با حالت Default Deny یا Default Allow
- Exploit Prevention برای متوقف کردن سوءاستفاده از آسیب پذیری های نرم افزاری رایج
- HIPS و فایروال برای کنترل ترافیک ورودی و خروجی هر ماشین مجازی
- حفاظت ضدباج افزار با تشخیص رفتار رمزگذاری و امکان برگرداندن تغییرات مخرب
- کنترل دستگاه های قابل حمل، کنترل وب و پشتیبانی از AMSI در محیطهای ویندوزی
برای محیط های VDI موضوع فقط دفع بدافزار نیست. سرعت ساخت دسکتاپ جدید، زمان ورود کاربر و پایداری سرویس در ساعات پرترافیک هم جزو امنیت عملیاتی حساب میشوند. Light Agent از Full Clone و Linked Clone پشتیبانی میکند، بنابراین وقتی یک VM جدید از قالب ساخته میشود Agent از قبل در تصویر وجود دارد و SVM حفاظت را روی آن اعمال میکند.
پشتیبانی از پلتفرمها و مقیاس پذیری
یکی از دلایلی که سازمان ها سراغ راهکارهای تخصصی مجازی سازی میروند، تنوع پلتفرم هاست. همه زیرساختها فقط VMware نیستند و همه سازمان ها هم نمیتوانند یکباره به یک Hypervisor واحد مهاجرت کنند. Kaspersky Security for Virtualization Light Agent از VMware vSphere، NSX و Horizon، Microsoft Hyper-V، Citrix Hypervisor و Virtual Apps and Desktops، KVM، Proxmox VE، Huawei FusionSphere و چند محیط دیگر پشتیبانی میکند.
برای سازمان های بزرگ مقیاس از تعداد قابلیت ها مهمتر است. کسپرسکی در بروزرسانی Light Agent امکان استقرار حفاظت روی تا ۱۰۰ هزار سرور مجازی و دسکتاپ مجازی را معرفی کرده. الگوریتم پیشرفتهتر انتخاب SVM، توزیع بار و Failover را بهتر کرده و پیکربندی خودکار SVM از طریق API Hypervisor را هم ممکن میکند.
نقش RBAC در تیم های امنیت
در دیتاسنترهای بزرگ معمولا یک نفر مسئول همه بخشهای امنیت نیست. تیم شبکه، تیم مجازی سازی، تیم امنیت و تیم عملیات هر کدام ممکن است سطح دسترسی متفاوتی لازم داشته باشند. پشتیبانی از Role-Based Access Control در Kaspersky Security Center باعث میشود دسترسی ها بر اساس نقش تعریف شوند و نه بر اساس افراد.
این موضوع در عمل دو مزیت دارد. اول اینکه احتمال خطای انسانی و دسترسی های اضافی کم میشود. دوم اینکه هنگام بررسی یک حادثه یا ممیزی امنیتی، معلومتر است که چه کسی چه تغییری در پالیسی ایجاد کرده. برای سازمانهایی که الزامات انطباق دارند، این تفکیک وظایف یک نیاز عملیاتی است و نمیشود اسمش را یک امکان جانبی گذاشت.
چه زمانی Light Agent انتخاب درستی است؟
انتخاب معماری امنیتی باید بر اساس نوع بار کاری انجام شود و نه فقط بر اساس عادت سازمان. اگر محیط شما شامل VDI، سرورهای ویندوزی و لینوکسی، چند Hypervisor یا ترکیبی از زیرساخت داخلی و ابری است، Light Agent معمولا گزینه منسجم تری است. دلیلش هم پوشش گسترده تر قابلیت ها، مدیریت متمرکز و امکان هماهنگی با EDR Expert کسپرسکی است.
اما مهاجرت نباید فقط به نصب Agent خلاصه شود. قبل از اجرا باید چند سوال را جواب بدهید:
- کدام VMها حساسترین بارهای کاری را اجرا میکنند؟
- کدام سرورها به اینترنت، RDP، RDWeb یا سرویسهای مدیریتی دسترسی دارند؟
- سیاست های فعلی ضدبدافزار در VDI باعث تأخیر در ورود کاربران میشود یا نه؟
- آیا قواعد شبکه اجازه حرکت جانبی بین بخشهای حساس را میدهند؟
- آیا Backupها Offline یا Immutable هستند و به طور دورهای بازیابی میشوند؟
جمع بندی
در سال ۲۰۲۶ امنیت مجازی سازی دیگر یک پروژه جانبی IT نیست. وقتی مهاجمان از ابزارهایی برای غیرفعال کردن دفاع، فروش دسترسی اولیه و استخراج داده استفاده میکنند، یک لایه حفاظتی ساده روی VM کافی نیست. Kaspersky Security for Virtualization Light Agent با معماری سبک، حفاظت چندلایه، مدیریت متمرکز و پشتیبانی از پلتفرم های رایج، مسیر منطقی برای سازمان هایی است که میخواهند هم امنیت را حفظ کنند و هم کارایی زیرساخت مجازی را فدا نکنند.
آتنا، به عنوان نماینده رسمی کسپرسکی در ایران، آماده است به سازمانها در بررسی وضعیت زیرساخت مجازی و برنامه ریزی مهاجرت از KSV Agentless به Light Agent کمک کند. اگر سازمان شما همچنان از نسخه Agentless استفاده میکند، اکنون زمان بررسی سازگاری زیرساخت، تمدید لایسنس و الزامات امنیتی برای انتقال به معماری جدید است. کارشناسان آتنا میتوانند در انتخاب راهکار مناسب و برنام هریزی برای حفظ امنیت و کارایی ماشینهای مجازی در این مسیر همراه شما باشند.