


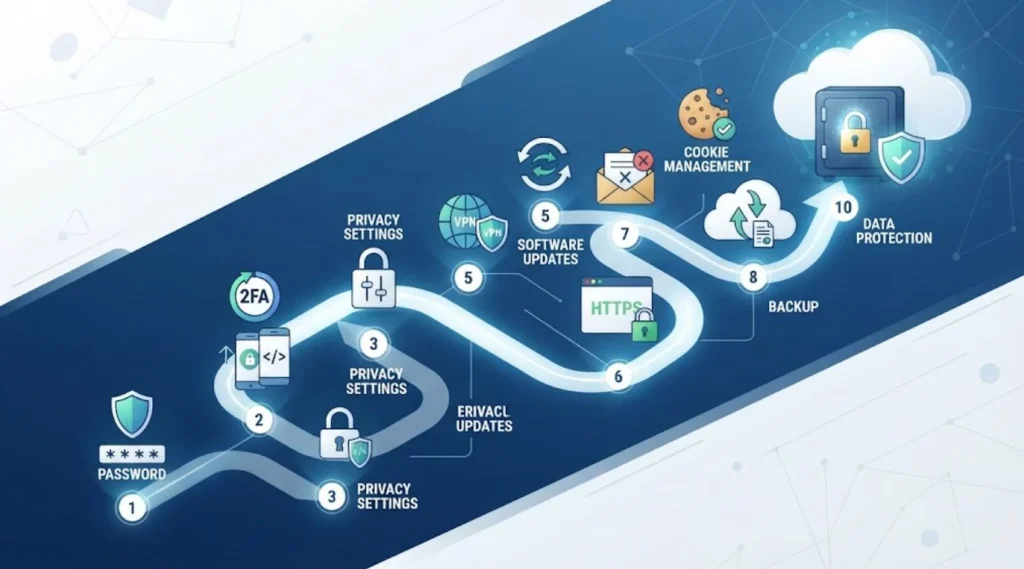
اگر فکر میکنید امنیت آنلاین همان چیزی است که چند سال پیش یاد گرفتید، باید بگویم که چیزهای زیادی عوض شده. چشم انداز تهدیدات سایبری در سال 2026 با آنچه پیشتر می شناختیم فاصله قابل توجهی پیدا کرده. هزینه جرایم سایبری در سطح جهانی به ۱۰.۵ تریلیون دلار رسیده و میانگین هزینه هر نقض داده به ۴.۸۸ میلیون دلار افزایش یافته است. این اعداد دیگر فقط مربوط به سازمان های بزرگ نیست.
بین مارس 2025 تا فوریه 2026، یک چهارم از کل Data Breach با کمک هوش مصنوعی انجام شده که نسبت به سال قبل 56 درصد افزایش داشته. این یعنی ابزارهایی که مهاجمان در اختیار دارند پیچیده تر، سریعتر و دقیقتر از همیشه هستند. در سال 2026، حریم خصوصی داده ها به یکی از مهمترین دغدغه های کاربران اینترنت در سراسر جهان تبدیل شده؛ تهدیدات سایبری با سرعتی بی سابقه در حال تحول هستند و محافظت از حریم خصوصی آنلاین دیگر یک انتخاب نیست.
در این مقاله از وبلاگ گروه آتنا ده قدم عملی را مرور میکنیم که با توجه به واقعیتهای سال 2026 طراحی شد هاند. نه توصیه های کلیشه ای، بلکه اقداماتی مشخص و قابل اجرا.
قدم اول: از پسکی به جای رمز عبور سنتی استفاده کنید
هوش مصنوعی توانایی شکستن 85.6 درصد از رمزهای عبور رایج را در کمتر از ده ثانیه دارد. احراز هویت مبتنی بر رمز عبور در حساب های حساس بشدت آسیبپ ذیر است.
در سال 2026، استاندارد بهتری وجود دارد. Passkey یا کلیدهای دسترسی، جایگزینی هستند که با دستگاه شما گره خوردهاند و قابل سرقت از راه دور نیستند. MFA مقاوم در برابر فیشینگ از نوع FIDO2 و Passkey، حتی زمانی که کاربر روی یک لینک فیشینگ کلیک می کند، جلوی برهبرداری از اعتبارنامه را میگیرد، چون این روشها دامنه واقعی صفحه ورود را بصورت رمزنگاری شده تأیید میکنند.
قدم دوم: MFA سنتی را با MFA مقاوم در برابر فیشینگ جایگزین کنید
بسیاری از کاربران فکر میکنند MFA به تنهایی کافی است. اما واقعیت سال 2026 پیچیده تر شده. MFA استاندارد دیگر به تنهایی کافی نیست. کیت های فیشینگ از نوع Adversary-in-the-Middle (AiTM) صفحه ورود واقعی را پراکسی می کنند و توکن سشن زنده را میدزدند و این روش MFA مبتنی بر SMS و اپلیکیشن را دور میزند.
کلیدهای امنیتی سخت افزاری و Passkey های بومی پلتفرم، نسل فعلی زیرساخت های برداشت اعتبارنامه را شکست میدهند. جابجایی از MFA سنتی کار ساده ای نیست، اما بازده دفاعی آن قابل توجه است.
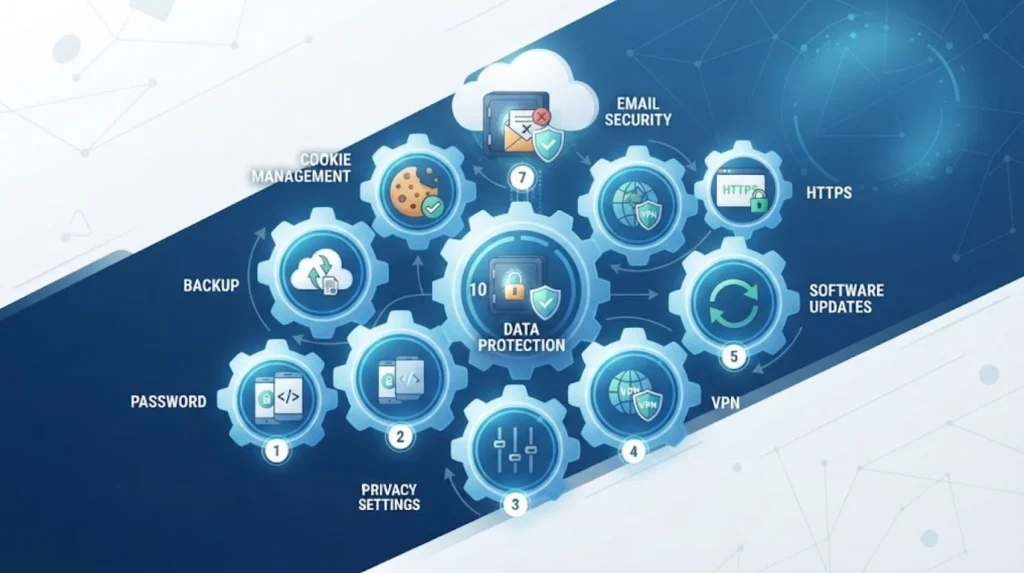
قدم سوم: مراقب فیشینگ هوش مصنوعی باشید، نه فقط فیشینگ سنتی
82.6 درصد از ایمیل های فیشینگ اکنون حاوی محتوای تولیدشده توسط هوش مصنوعی هستند و حملات طراحی شده توسط هوش مصنوعی نرخ کلیک 4.5 برابر بیشتری نسبت به فیشینگ سنتی دارند.
نتیجه این روند، افزایش 1265 درصدی فیشینگ مبتنی بر هوش مصنوعی در یک سال گذشته، نرخ کلیک هایی است که از 12 درصد در فیشینگ سنتی به 54 درصد در طعمه های طراحی شده توسط هوش مصنوعی رسیده و یک ایمیل مخرب هر 19 ثانیه به صندوق ورودی سازمانی میرسد.
قدم چهارم: تنظیمات مرورگر خود را جدی بگیرید
مرورگرهای وب روزانه حجم زیادی از اطلاعات شخصی کاربران را مدیریت میکنند و تنظیمات پیشفرض آنها همیشه بهترین گزینه برای امنیت و حریم خصوصی نیست. کارشناسان توصیه میکنند کاربران بصورت دوره ای برخی تنظیمات کلیدی مرورگر را بررسی و بازبینی کنند.
بسیاری از کاربران پس از نصب مرورگر، بدون تغییر تنظیمات پیشفرض از آن استفاده میکنند، در حالی که این تنظیمات معمولاً راحتی کار را بر امنیت و حفظ حریم خصوصی ترجیح میدهند. بررسی دوره ای تنظیمات مربوط به رمزهای عبور، کوکی ها، افزونه ها و قابلیت های مبتنی بر هوش مصنوعی میتواند امنیت و تجربه کاربری را تا حد زیادی بهبود دهد.
بطور خاص، موتورهای جستجوی مبتنی بر حریم خصوصی مثل DuckDuckGo را در نظر بگیرید. موتورهای جستجو حجم عظیمی از داده ها درباره علایق، سوالات و نگرانی های شما جمع آوری میکنند. موتورهای جستجوی متمرکز بر حریم خصوصی، کاربران را ردیابی نمیکنند و تاریخچه جستجو را ذخیره نمی کنند.
قدم پنجم: مجوز اپلیکیشن ها را بازبینی کنید
کاربران باید مجوزهای اپ ها را بصورت دوره ای بررسی و دسترسی های غیرضروری را لغو کنند. محدود کردن مجوزها، مقدار اطلاعاتی که اپ ها میتوانند جمع آوری کنند را کاهش میدهد و به حفاظت از حریم خصوصی شخصی کمک میکند.
قدم ششم: اشتراک گذاری در شبکه های اجتماعی را آگاهانه کنترل کنید
بسیاری از مردم ناخودآگاه حجم زیادی از اطلاعات شخصی را آنلاین به اشتراک میگذارند. پلتفرم های شبکه اجتماعی کاربران را تشویق به انتشار بروزرسانی ها، عکس ها، موقعیت مکانی و نقاط عطف زندگی میکنند. این اشتراک گذاری میتواند اطلاعاتی را فاش کند که ممکن است توسط کلاهبرداران یا دزدان هویت مورد استفاده قرار گیرد. جزئیاتی مانند تاریخ تولد، آدرس، اطلاعات محل کار، برنامه های سفر و اطلاعات خانوادگی گاهی برای مقاصد تقلبی مورد سوء استفاده قرار می گیرند.
پیکربندی صحیح تنظیمات حریم خصوصی در تمام حسابهای شبکه های اجتماعی برای حفظ حریم خصوصی آنلاین ضروری است. پلتفرم های متا داده های گسترده ای درباره کاربران و ارتباطاتشان جمع آوری می کنند.
قدم هفتم: از Wi-Fi عمومی بدون محافظت استفاده نکنید
از دسترسی به حساب های حساس از طریق شبکه های Wi-Fi عمومی خودداری کنید. این توصیه قدیمی است اما اهمیتش در سال 2026 افزایش یافته چون ابزارهای شنود ترافیک شبکه ارزانتر و قابل دسترستر شده اند.
از MFA مبتنی بر SMS تا حد امکان اجتناب کنید، حملات SIM-swapping در سال 2026 همچنان رایج هستند. استفاده از VPN معتبر هنگام اتصال به شبکه های عمومی یک لایه حفاظتی جدی اضافه میکند.
قدم هشتم: سیستم عامل و نرم افزارها را بروز نگه دارید
Data Breach از آسیب پذیری های شناخته شده در نرم افزارهای منسوخ سوء استفاده میکنند. این جمله کوتاه اما بسیار مهم است. بخش قابل توجهی از موفقیت حملات سایبری ناشی از به تعویق انداختن بروزرسانی ها است.
95 درصد از تمام Data Breach امنیت سایبری ناشی از خطای انسانی، از جمله مهندسی اجتماعی و سایر اشتباهات است. بروزرسانی منظم، احتمال موفقیت حملاتی که از باگ های شناخته شده بهره میبرند را بشدت کاهش میدهد.
قدم نهم: از آنتی ویروس و راه حل های امنیتی جامع استفاده کنید
حفاظت از حریم خصوصی آنلاین در سال 2026 شامل پیاده سازی چندین لایه امنیتی برای محافظت از داده های شخصی در برابر تهدیدات پیچیدهای مانند ردیابی مبتنی بر هوش مصنوعی و فناوری های نظارتی پیشرفته است. از آنجا که تهدیدات دیجیتال بسرعت در حال تحول هستند، حفاظت از حریم خصوصی آنلاین رویکرد جامعی می طلبد که ابزارهای امن، عادت های هوشمند و هوشیاری مستمر را ترکیب کند.
راه حل های امنیتی مانند Kaspersky که در محصولات خود هم آنتی ویروس، هم شناسایی رفتار مشکوک و هم محافظت در برابر تهدیدات وب را ادغام کرده اند، یک لایه دفاعی فعال هستند که تفاوت میان شناسایی بموقع و یک Data Breach پرهزینه را رقم میزنند.
قدم دهم: ردپای دیجیتال خود را بشناسید و مدیریت کنید
حریم خصوصی آنلاین در سال 2026 دیگر نگرانی متخصصان امنیت نیست، بلکه یک مهارت بقاست برای هر کسی که از اینترنت استفاده میکند. با کارگزاران داده مبتنی بر هوش مصنوعی، شبکه های تبلیغاتی رفتاری و اسکریپت های ردیابی فزاینده، ردپای دیجیتال شما بیش از هر زمان دیگری ارزشمند و در معرض خطر است.
از اعتبارنامه های ورود و جزئیات مالی گرفته تا عادت های مرور و داده های مکانی، اطلاعات حساس میتوانند برای تبلیغ کنندگان، مجرمان سایبری و سایر اشخاص ثالث ارزشمند باشند.
جدول مقایسه: تهدید، اثر و راه مقابله در سال 2026
| تهدید | شدت | منبع آماری | راه مقابله |
| فیشینگ مبتنی بر هوش مصنوعی | بسیار بالا | 3382.6% ایمیلهای فیشینگ، محتوای AI دارند (KnowBe4) | Passkey و FIDO2 MFA |
| نقض داده از طریق خطای انسانی | بسیار بالا | 1795% نقضها ناشی از خطای انسانی (SentinelOne) | آموزش و احراز هویت قوی |
| AiTM (Man-in-the-Middle) | بالا | 31کیتهای AiTM توکن جلسه زنده را میدزدند (PhishEye) | Passkey/کلید سختافزاری |
| SIM Swapping | متوسط تا بالا | 16همچنان رایج در 2026 (lunyb.com) | حذف SMS از MFA |
| ردیابی شبکههای اجتماعی | متوسط | 14پلتفرمهای اجتماعی از تهاجمیترین جمعآوریکنندگان داده هستند | بازبینی تنظیمات حریم خصوصی |
| آسیبپذیری نرمافزارهای منسوخ | بالا | 10نقضها از آسیبپذیریهای شناختهشده سوء استفاده میکنند | بهروزرسانی فوری |
یک نکته پایانی
تخمین برای بقیه سال 2026 دلگرم کننده نیست: انتظار میرود فیشینگ مبتنی بر هوش مصنوعی در 42 درصد از کل نقض ها تا پایان سال حضور داشته باشد و هزینه جهانی جرایم سایبری به سمت 10.5 تا 10.8 تریلیون دلار حرکت میکند.
اما این اعداد بزرگ نباید دلیلی برای بی تفاوتی باشند. شروع با یک مدیر رمز عبور، فعالسازی MFA در همه جا، و عدم استفاده مجدد از رمزها، به تنهایی وضعیت امنیتی شما را بطور چشمگیری بهبود میدهد.
امنیت آنلاین در سال 2026 یعنی لایه بندی هوشمند: هر قدمی که برمیدارید، هدف بودن را برای مهاجمان سختتر میکند. و در دنیایی که هدف های آسان فراوان هستند، همین کافی است که از ریسک واقعی دور بمانید.
گروه آتنا بعنوان نماینده رسمی کسپرسکی در ایران، راه حل های امنیتی جامع را برای کسب و کار های بزرگ و کوچک و سازمانی ارائه میدهد. برای مشاوره و دریافت محصولات کسپرسکی با تیم ما تماس بگیرید.