یک گروه هکری به نام APT28 که با روسیه مرتبط است به حمله کردن از نوع سایبری علیه دو کشور که عضو ناتو هستند متهم شده .لازم به ذکر است که این گروه نام های دیگری از جمله BlueDelta، Fancy Bear و Forest Blizzard نیز دارد.
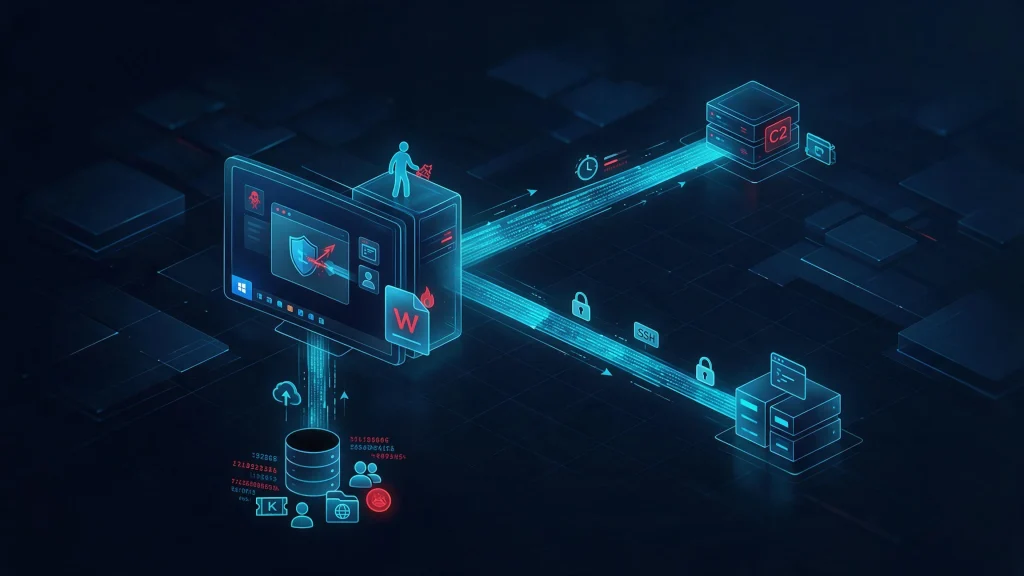
بر اساس گزارش تیم Symantec، این حملات با استفاده از یک back door به نام HOOKEDGE و یک ابزار جدید برای اجرای بدافزارها در حافظه سیستم صورت میگرفته. اهداف این حملات شامل سازمان های مهمی مثل یک سازمان مجری قانون، یک شرکت کشتی سازی نظامی و یک تولیدکننده موتور هواپیماهای نظامی بوده اند؛ همانطور که میدانید این سازمان ها اطلاعات ارزشمندی برای جاسوسی خارجی دارند.
در یکی از این حملات به شرکت کشتی سازی، حمله کنندگان طی یک هفته بارها به سیستم آلوده شده برگشتند و فعالیت های مختلفی انجام دادند. آنها با دو روش اطلاعات ورود و دسترسی کاربران را دزدیدند، یک ارتباط دائمی به وسیله SSH به شبکه داخلی سازمان درست کردند و یک ابزار جدید برای اجرای کدهای مخرب به کار بردند.
روشهای نفوذ و سرقت اطلاعات گروه هکری APT28
- HOOKEDGE: یک back door مبتنی بر اسکریپت ویندوز است که از فایل های Word دارای ماکرو به سیستم قربانی منتقل میشود. این ابزار دستورات مهاجم را اجرا کرده و نتایج را برایش ارسال میکند.
- تونل SSH: مهاجمان با استفاده از کلید خصوصی SSH، ارتباطی همیشگی با شبکه داخلی سازمان برقرار کردند تا توانایی داشته باشند از زیرساخت خود به شبکه قربانی دسترسی داشته باشند.
- سرقت اطلاعات ورود: در روشی دیگر، مهاجمان با اجرای یک اسکریپت PowerShell، سیستم قربانی را مجبور کردند اطلاعات احراز هویت NTLM را بفرستند تا بتوانند آن را به دست آورند
- ابزار جدید اجرا کننده بدافزار: یک فایل ناشناخته ای با نام ld.exe پیدا شد که به جهت رمزگشایی و اجرای مرحله بعدی بدافزار طراحی شده بود. محتویات دقیق محموله نهایی هنوز مشخص نشده است.
- نسخه های جدید HOOKEDGE بجای استفاده از سرویس webhook[.]site، از یک آدرس IP اختصاصی برای گرفتن دستورات و فرستادن اطلاعات سرقت شده استفاده میکنند.
حمله سایبری علیه اوکراین و بدافزارهای موبایلی
در ادامه گزارش، شناسایی پنج سرور جدید برای کنترل بدافزار LegionRelay اعلام شده که در حمله به اهداف اوکراینی استفاده شده اند.
این بدافزار بر پایه PowerShell است و توانایی مانند شناسایی فایلها، دزدیدن اطلاعات، گرفتن اسکرین شات، سرقت اطلاعات مرورگر و پیام رسان های تلگرام و واتساپ و فراهم نمودن دسترسی از راه دور با RDP را دارد. این بدافزار به گروهی با نام GREYVIBE نسبت داده شده که حداقل از اگوست ۲۰۲۵ حملات مستمری علیه اوکراین انجام داده است.
طبق گزارش تیم واکنش به حوادث سایبری اوکراین (CERT-UA)، نفوذ کننده های روسی بیش تر از گذشته تلفن همراه نظامیان و کارکنان دولت را برای جاسوسی اطلاعات هدف قرار میدهند.
مهمترین تهدیدهای شناسایی شده شامل موارد زیر است:
- DarkSword: ابزارمعروفی برای سوءاستفاده از آسیب پذیری های iOS که از طریق وبسایت های خبری آلوده منتشر میشود و میتواند اطلاعات حساس دستگاه را به سرقت ببرد.
- CAMELSPY: بدافزاری برای اندروید است که اطلاعات موبایل، موقعیت مکانی، اطلاعات سیم کارت، مخاطبان، سوابق تماس و تصاویر را جمع میکند.
- BTMOB RAT: بدافزاری که امکان کنترل از راه دور دستگاه آلوده و سرقت اطلاعات آن را فراهم میکند.
همچنین، گروه APT28 از آسیب پذیری های امنیتی Microsoft Office و نرم افزار ایمیل SOGo برای انتشار یک بدافزار به نام COVENANT و سرقت اطلاعات ورود و موارد صندوق های ایمیل استفاده کرده است. حملات مبتنی بر آسیب پذیری XSS در وبمیل Roundcube و فایلهای Excel حاوی ماکرو هم ادامه داشتهاند.
جمعا، طبق گزارش CERT-UA، در نیمه اول سال ۲۰۲۶ تعداد ۳۱۳۷ حادثه سایبری ثبت شده که نسبت به نیمه دوم سال ۲۰۲۵ تقریبا ۸ درصد افزایش نشان میدهد.