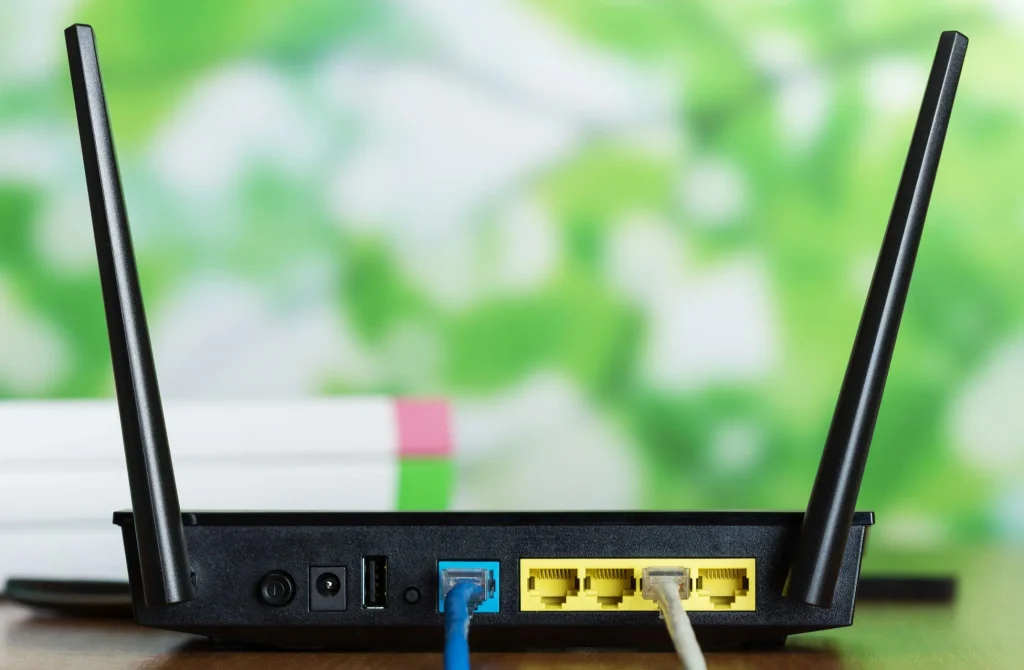
پژوهشگری امنیتی که نامش کوئنتین کایزر است در تاریخ 16 اکبتر اعلام کرده وجود یک آسیب پذیری در یک نرم افزار راه اندازی Wi-Fi شرکتی به نام Broadcom به نفوذ کننده اجازه میدهد بدون رمز عبور یا وصل شدن اولیه از یک فاصله معقول که Wi-Fi در دسترس است کد آسیب زایی با یک دسترسی کامل در سطح Root روی روترهای تجهیزشده با تراشه این شرکت اجرا کند..
این شخص این حمله را در روترهای خانگی سه ارائه دهنده اینترنت در بلژیک مورد آزمایش قرار داد.در موردی موفق شد رمز Wi-Fi پیدا کند و در موردی دیگر به صورت راه دور به خط فرمان یک روتر دسترسی پیدا کند.به گفته این شخص تا حالا شناسه CVE برای این آسیب پذیری ثبت نشده و هیچ اصلاحیه ای هم برای روتر آسیب دیده منتشر نشده.
علت و نحوه عملکرد آسیب پذیری در نرم افزار های Broadcom
این مشکل در پیاده سازی WPS در نرم افزاری به نام Broadcom وجود دارد. WPS قابلیتی است که امکان اتصال دستگاه به Wi-Fi را بدون وارد کردن دستی رمز عبور فراهم میکند.
نرم افزار حین پردازش پیام های تکه تکه شده WPS دچار مشکل میشود. نفوذ کننده میتواند با ارسال پیام هایی دستکاری شده، حافظه روتر را مختل کند و به این ترتیب اطلاعات آن را بخواند یا کد مورد نظز خود را اجرا کند.
در آزمایشی در یک روتر شرکت Askey که توسط Orange Belgium ارائه شده ،مهاجم موفق شده رمز Wi-Fi ذخیره شده در دستگاه را استخراج کند و با آن رمز به شبکه وصل شود. در یک آزمایشی دیگر روی روتر BBOX3V+ شرکت Sagemcom که توسط Proximus ارائه شده بود، اجرای فرمان از راه دور از طریق ارتباط Wi-Fi امکان پذیر شد.
این چنین حمله ای برای ورود نیاز به حساب کاربری ندارد و از فاصله دورهم انجام میشود با این حال، آن پژوهشگر اعلام کرده که تاحالا حمله واقعی شناخته شده ای با استفاده از این آسیب پذیری گزارش نشده.
کدام دستگاه ها آسیب پذیر هستند؟
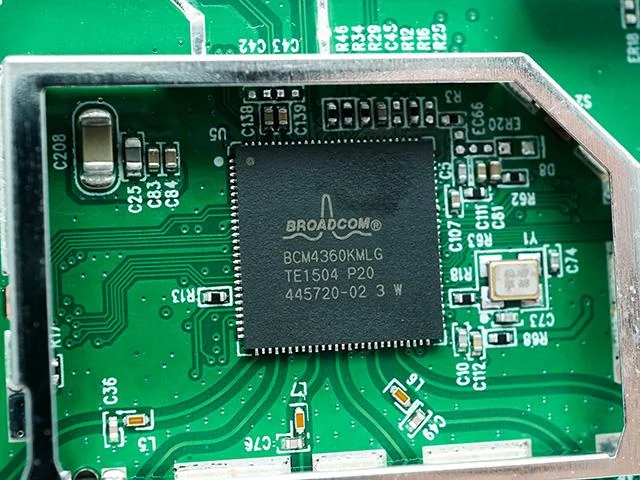
نرم افزار Broadcom در دستگاه های Wi-Fi شرکتهای مختلف استفاده شده و ممکن است میلیون ها دستگاه در سراسر جهان آسیب پذیر باشند.
تراشه های آسیب پذیر در دو گروه قرار دارند
- مدلهای قدیمی مبتنی بر eCos: شامل BCM3380، BCM3383 و BCM33834 که به گفته آن محقق، اصلاحیه تاثیرگذاری برای آنها ارائه نشده است.
- مدلهای جدیدتر مبتنی بر Linux: شامل BCM3390، BCM65xx و BCM68xx که امکان دارد با تغییر نرم افزار Wi-Fi توسط سازندگان اصلاح شوند.
در کشور بلژیک، این مشکل روی روترهای ارائه شده توسط Proximus، Orange Belgium و VOO تأیید شده است. احتمال داده شده برخی دستگاه های Telenet نیز آسیب پذیر باشند، اما این موضوع مورد آزمایش قرار نگرفته.
چرا هنوز اصلاحیه ای منتشر نشده است؟
به گفته محقق، این مشکل از سال ۲۰۱۰ وجود داشته است. Broadcom در سال ۲۰۱۸ اصلاحیه ای ارائه کرد که میتوان گفت ناقص بود و سپس به مشتریان توصیه کرد بجای اتکا به آن، از یک نرم افزار دیگر به نام hostapd استفاده کنند.
همچنین، برای این آسیب پذیری شناسه CVE ثبت نشده است
چه اقداماتی میتوان انجام داد؟
هم اکنون ، وصله ای برای نصب یا تنظیمات مشخصی برای جلوگیری از این حمله اعلام نشده. محقق ابزارهایی برای شناسایی دستگاه هایی که احتمالا آسیب پذیر باشند، ارائه کرده است، اما این ابزارها به بررسی بیشتر نیاز دارند و نمیتوانند به تنهایی آسیب پذیری را قطعی کنند.
برای آن دسته از دستگاه ها که امکان اصلاح آنها وجود ندارد، تعویض روتر راهکار پیشنهادی است.
این آسیب پذیری برای مهاجمانی خطرناک است که توانایی دارند از طریق شبکه هایWi-Fi که نزدیک به هدف هستند، بدون حمله مستقیم از اینترنت، به شبکه وارد شوند و نفوذ کنند.