


حمله سایبری ممکن است فقط چند دقیقه طول بکشد اما تاثیر آن بر اعتماد مشتریان، تداوم کسب و کار و اعتبار سازمان ماندگار است. نکته اصلی این است که کار تیم امنیت پس از حمله فقط شروع می شود، نه تمام شده است. ما باید تهدید را خنثی کنیم، ریشه حادثه را پیدا کنیم، آسیب پذیری ها را ترمیم کنیم و دفاع سازمان را محکم تر کنیم. سازمانی که فقط سیستم های آلوده را پاک کند همان راه نفوذ را برای مهاجم باز می گذارد. اما سازمانی که این رویداد را به عنوان فرصتی برای بازسازی امنیت ببیند، احتمال تکرار حمله را به شدت کاهش می دهد.
این مقاله در وبلاگ آتنا به بررسی اقدامات عملی و ضروری پس از حمله سایبری می پردازد. نقش راهکارهای سازمانی کسپرسکی، یعنی Kaspersky Next EDR Optimum، Kaspersky Next XDR Expert و Kaspersky MDR نیز در آن توضیح داده شده است. این راهکارها در تشخیص، پاسخ و پیشگیری از حملات بعدی به سازمان کمک می کنند.
چرا اقدامات امنیتی پس از حمله سایبری مهم هستند؟
بسیاری از سازمان ها پس از حمله فقط به فکر بازگرداندن سرویس ها و پاک کردن بدافزار هستند. این کارها ضروری است اما کافی نیست. مهاجم ممکن است دسترسی هایی را در چندین سیستم ایجاد کرده باشد، حساب های کاربری را تغییر داده باشد، ابزارهای دسترسی پایدار نصب کرده باشد یا حتی قبل از کشف حمله، داده های حساس را به سرقت برده باشد.
پس پس از حمله باید سه سوال اساسی را پاسخ دهیم: چگونه مهاجم وارد سازمان شد؟ کدام سیستم ها، حساب ها و داده ها آسیب دیدند؟ و چه تغییراتی در فرآیندها، فناوری و آموزش کارکنان باید اعمال شود تا از تکرار حمله جلوگیری شود؟
پاسخ به این سوالات بدون بررسی دقیق رویداد امکان پذیر نیست. بدون دیدگاهی یکپارچه از نقاط پایانی، شبکه، ایمیل و سرویس های سازمانی نیز قابل دستیابی نیست. راهکارهای سازمانی کسپرسکی با قابلیت های تشخیص، تحلیل و پاسخ خود به سازمان کمک می کنند تا زنجیره حمله را بهتر درک کرده و اقدامات اصلاحی را با اولویت درست انجام دهند.
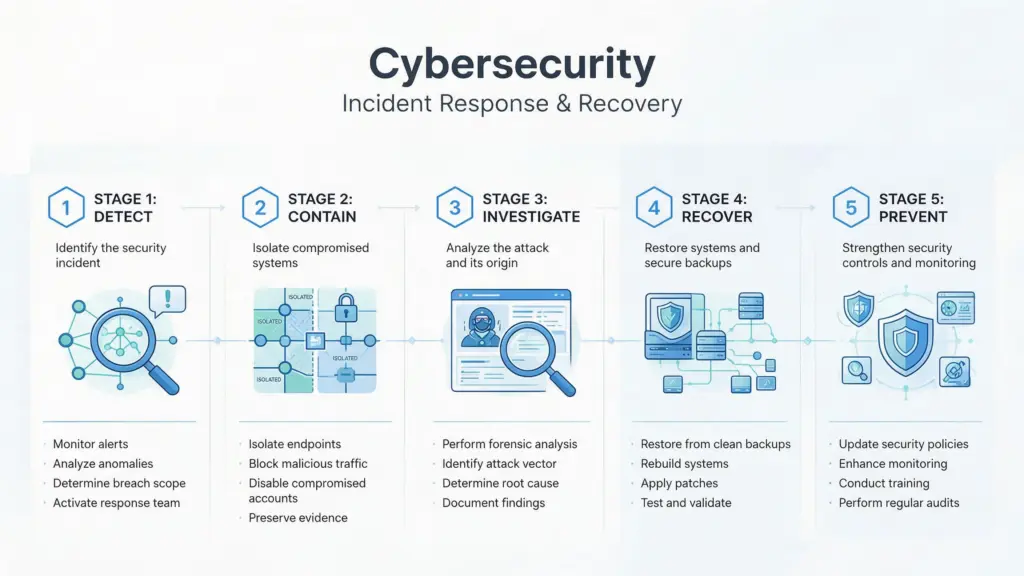
مراحل اولیه پس از شناسایی حمله سایبری
شناسایی و مهار سیستم های آلوده
اولین گام پس از کشف حمله سایبری مهار تهدید و جلوگیری از گسترش آن است. دستگاه های آلوده، حساب های مشکوک و بخش هایی از شبکه که ممکن است درگیر شده باشند باید شناسایی و ایزوله شوند. این کار باید با دقت انجام شود، زیرا قطع ناگهانی برق یا فرمت کردن سیستم ها می تواند شواهد مهمی را از بین ببرد.
تیم امنیت دستگاه های مشکوک را از شبکه اصلی جدا می کند، دسترسی به آنها را محدود می کند و از اجرای برنامه های مشکوک جلوگیری می کند. کل شبکه نیز نباید خاموش شود مگر اینکه خطر گسترش سریع تهدید آن را ایجاب کند. هدف اصلی مهار حمله است، نه پاک کردن شواهد. راهکار Kaspersky Next EDR Optimum در این مرحله به تیم امنیت کمک می کند. این راهکار نشانه های نفوذ را در نقاط پایانی بررسی می کند، ریشه رخداد را تحلیل می کند و با ارائه راهنمایی های مناسب، واکنش مناسب را پیشنهاد می دهد. اسکن نشانه های نفوذ و تحلیل ریشه رخداد نیز از قابلیت های آن است.
بررسی منشأ و روش نفوذ مهاجم
پس از مهار اولیه، باید منشأ مهاجم را شناسایی کنیم. روش های نفوذ متعدد و متنوعی وجود دارد. ایمیل فیشینگ و پیوست های آلوده، لینک های مخرب در پیام ها یا وب سایت های جعلی، سرقت رمز عبور و دسترسی غیرمجاز به حساب ها، آسیب پذیری های نرم افزاری، دسترسی راه دور ناامن مانند VPN یا Remote Desktop، نفوذ از طریق تامین کنندگان یا نرم افزارهای شخص ثالث، پیکربندی نادرست سرورها، سرویس های ابری و تجهیزات شبکه.
حفظ شواهد دیجیتال و تحلیل رخداد
حفظ شواهد دیجیتال یکی از مهم ترین اقدامات پس از حمله است. لاگ های سیستم عامل، فایروال، ایمیل، سرویس های ابری، کنترل کننده دامنه و ابزارهای امنیتی باید قبل از پاکسازی ذخیره شوند. تیم امنیت با استفاده از این شواهد می تواند درک کند که مهاجم چگونه وارد شبکه شده و در کجا حرکت کرده است. حساب های در معرض خطر نیز مشخص می شوند و میزان دسترسی مهاجم به داده ها نیز مشخص می شود.
خدمات Kaspersky Incident Response برای بررسی و پاسخ به کل چرخه رخداد طراحی شده است. این خدمات از پاسخ اولیه و جمع آوری شواهد شروع می شود. سپس مسیر اصلی حمله پیدا می شود و برنامه مهار تدوین می شود. خدمات تحلیل بدافزار و جرم شناسی دیجیتال کسپرسکی نیز رفتار بدافزار، منشأ حمله، زمان بندی رخداد و میزان تاثیر آن را با جزئیات بیشتری نشان می دهد.
شناسایی نقاط ضعف زیرساخت امنیتی سازمان
بررسی آسیب پذیری های شبکه و سرورها
پس از کنترل اولیه، سازمان باید زیرساخت امنیتی خود را از نظر آسیب پذیری ها مجددا ارزیابی کند. سرورها، سرویس هایی که از اینترنت قابل دسترسی هستند، تجهیزات شبکه، پایگاه های داده و نرم افزارهای قدیمی همه باید مورد بررسی قرار گیرند. به روزرسانی های نصب نشده، حساب های پیش فرض، پورت های اضافه، رمزهای ضعیف و پیکربندی های نادرست هر کدام می تواند راه برگشت مهاجم باشد.
یک اشتباه رایج این است که فکر کنیم فقط یک دستگاه تحت تاثیر حمله قرار گرفته است. معمولا اینطور نیست. مهاجم ابتدا به یک نقطه پایانی نفوذ می کند سپس با استفاده از حساب های کاربری، ابزارهای مدیریتی یا نقاط ضعف شبکه به سیستم های دیگر حمله می کند. بنابراین بررسی باید کل محیط را در بر بگیرد، نه فقط دستگاهی که به عنوان اولین آلوده تشخیص داده شده است.
ارزیابی دسترسی کاربران و حساب های کاربری
حساب های کاربری از مهم ترین دارایی های سازمان در برابر حملات سایبری هستند. مهاجم پس از نفوذ اولیه معمولا به دنبال حساب ها با دسترسی بالا می گردد. با استفاده از این حساب ها در شبکه حرکت می کند، داده ها را می دزدد یا بدافزار را در شبکه پخش می کند.
سازمان باید همه حساب های مدیریتی را بازبینی کند. حساب های سرویس، حساب های API، حساب های ابری و اتصالات راه دور نیز باید مورد بررسی قرار گیرند. رمز حساب های مشکوک باید فورا تغییر کند. جلسات فعال باید لغو شود. دسترسی های غیرضروری نیز باید حذف شود. اصل حداقل دسترسی، یعنی هر کاربر فقط به اندازه نیاز خود به داده ها و سیستم ها دسترسی داشته باشد، دامنه حمله را محدودتر می کند.
بررسی ایمیل ها و نقاط پایانی
ایمیل هنوز یکی از مهم ترین راه های ورود مهاجم به سازمان است. پیوست های آلوده، لینک های فیشینگ، درخواست های جعلی تغییر رمز و ایمیل های جعلی از طرف مدیران همه می توانند کارکنان را به انجام کاری وادار کنند که امنیت سازمان را به خطر بیندازد.
پس از حمله باید قواعد ارسال خودکار ایمیل را بررسی کنید. ایمیل های مشکوک، حساب های ایمیل غیرفعال و پیوست های مشکوک را نیز باید در نظر بگیرید. لپ تاپ ها، رایانه های رومیزی، سرورها، تلفن های سازمانی و هر دستگاه دیگری که به شبکه متصل است نیز باید از نظر بدافزار، فرایندهای مشکوک و ارتباطات غیرعادی مورد بررسی قرار گیرند.
اقدامات ضروری برای افزایش امنیت سازمان
به روزرسانی سیستم ها و نرم افزارها
به روزرسانی منظم یکی از موثرترین اقدامات پیشگیرانه است. سیستم عامل، مرورگرها، افزونه ها، نرم افزارهای سازمانی و تجهیزات شبکه همه باید به روز شوند. بسیاری از حملات از آسیب پذیری هایی استفاده می کنند که اصلاحیه های آنها مدت هاست منتشر شده اما سازمان آن را نصب نکرده است.
مدیریت پچ باید ساختارمند باشد. سازمان باید فهرست دقیق دارایی ها را داشته باشد. آسیب پذیری ها را بر اساس سطح خطر اولویت بندی می کند و به روزرسانی های حیاتی را به موقع اعمال می کند. در محیط های حساس، آزمایش به روزرسانی قبل از استقرار گسترده نیز مهم است.
پیاده سازی احراز هویت چندمرحله ای
احراز هویت چندمرحله ای یا MFA از مهم ترین لایه های دفاعی برای حساب ها است. فرض کنید مهاجم رمز یک کاربر را به دست آورده است. بدون عامل دوم، رسیدن به حساب برای او دشوارتر خواهد بود.
MFA باید حداقل برای ایمیل، VPN، دسترسی مدیریتی، سرویس های ابری، پایگاه های داده و ابزارهای همکاری فعال باشد. رمز یک بار مصرف، اپلیکیشن احراز هویت یا کلیدهای امنیتی سخت افزاری نیز امنیت حساب های حساس را افزایش می دهد.
استفاده از راهکارهای EDR و XDR
ابزارهای ضد بدافزار سنتی برای مقابله با تهدیدات ساده کافی نیستند. مهاجمان امروزی روش های پیچیده تری دارند. گاهی از ابزارهای قانونی سیستم خود استفاده می کنند، گاهی از فایل های بدون فایل، تکنیک های فرار از تشخیص یا حساب های کاربری معتبر. به همین دلیل سازمان ها به EDR و XDR نیاز دارند.
Kaspersky Next EDR Optimum برای سازمان هایی است که به محافظت قوی نقطه پایانی نیاز دارند، با دید بهتر و پاسخ سریع. این راهکار شامل محافظت از نقطه پایانی، کنترل های امنیتی، مدیریت پچ، اسکن IoC، تحلیل ریشه رخداد و راهنمایی های پاسخ است. در سطح بالاتر، Kaspersky Next XDR Expert قابلیت های EPP و EDR و XDR و SIEM را در یک محیط مدیریتی یکپارچه می کند. دید گسترده تری از رخدادها را ارائه می دهد. تیم امنیت می تواند داده های منابع مختلف را تحلیل کند، حملات پیچیده را پیدا کند و پاسخ خودکار یا راهنمایی شده را اجرا کند.
اگر تیم امنیت داخلی سازمان کوچک باشد، Kaspersky MDR گزینه مناسبی است. این راهکار شامل پایش مداوم، شکار تهدید، اولویت بندی هشدارها، تحلیل ریشه رخداد و پاسخ سریع است. نقاط پایانی، شبکه، فضای ابری، سیستم های ICS و سیستم های تعبیه شده نیز تحت پوشش آن قرار دارند.
تقویت امنیت شبکه و کنترل دسترسی
امنیت شبکه پس از حمله باید دوباره ارزیابی شود. تفکیک شبکه، محدود کردن دسترسی راه دور، کنترل ارتباطات خروجی، فعال بودن فایروال و پایش ترافیک مشکوک همه مهم هستند. هدف روشن است: مهاجم پس از نفوذ به یک بخش، نباید به راحتی به سرورهای حساس یا سیستم های مدیریتی دسترسی پیدا کند.
تفکیک شبکه به این معنی است که شبکه به بخش های کوچکتر و کنترل شده تقسیم شود. شبکه کارکنان، سرورهای داخلی، سیستم های مالی و تجهیزات صنعتی باید از هم جدا باشند. اگر یکی از آنها آلوده شود، تهدید به بقیه گسترش نمی یابد یا سخت تر می شود.
تهیه نسخه پشتیبان امن و آزمایش بازیابی اطلاعات
نسخه پشتیبان یکی از مهم ترین ابزارهای بازیابی پس از حمله است. اما داشتن آن کافی نیست. باید جدا از شبکه اصلی نگهداری شود. رمزنگاری شود. هر چند وقت یک بار نیز باید صحت و امکان بازیابی آن آزمایش شود.
سازمان باید بداند اگر حمله باج افزاری شود یا داده ها خراب شوند، بازیابی سرویس ها چقدر طول می کشد. کدام سیستم ها اولویت دارند. چه کسی مسئول بازیابی است. نسخه ای که هرگز آزمایش بازیابی نشده، ممکن است در بحران جواب ندهد.
نقش آموزش کارکنان در جلوگیری از حملات سایبری
کارکنان یکی از مهم ترین لایه های دفاعی سازمان هستند. بسیاری از حملات با یک ایمیل فیشینگ، یک تماس تلفنی جعلی یا یک لینک مخرب شروع می شوند. بنابراین آموزش نباید فقط یک جلسه در سال باشد. باید مستمر باشد و با تهدیدهای روز به روز همگام باشد.
برنامه آموزشی خوب به کارکنان یاد می دهد که ایمیل فیشینگ و لینک های مشکوک را چگونه تشخیص دهند. پیوست های ناشناس را اجرا نکنند. در صورت وقوع حادثه امنیتی، آن را به سرعت گزارش دهند. شبیه سازی حمله فیشینگ نیز آمادگی آنها را برای مقابله با چنین حملاتی سنجش می کند. استفاده امن از رمز عبور و MFA و محافظت از داده های محرمانه و حساب های سازمانی نیز باید در آموزش ها گنجانده شود.
وقتی کارکنان بدانند با رفتار مشکوک چه باید کنند و به چه کسی گزارش دهند، حمله زودتر شناسایی و آسیب آن کمتر می شود.
تدوین برنامه واکنش به رخدادهای امنیتی
هر سازمان باید یک برنامه مکتوب و اجرایی برای واکنش به رخداد داشته باشد. این برنامه باید مشخص کند در زمان حمله چه کسی هماهنگ کننده است. چه اطلاعاتی جمع آوری می شود. کدام سیستم ها ایزوله می شوند. چه زمانی باید به مدیران ارشد، تیم حقوقی یا نهادهای مربوط خبر داد.
سناریوهای مختلف نیز باید در برنامه گنجانده شود: حمله باج افزاری، سرقت حساب کاربری، آلودگی بدافزار، افشای داده، نفوذ از طریق ایمیل. نقش ها، مسیرهای ارتباطی، مراحل مهار و فرایند بازیابی نیز باید مشخص باشد. روش ثبت درس آموخته ها نیز باید مشخص باشد.
Kaspersky برای آماده سازی سازمان ها خدمات تدوین یا تقویت برنامه واکنش به رخداد را ارائه می دهد. با این خدمات سازمان می تواند یک چارچوب روشنی برای تصمیم گیری ایجاد کند. هماهنگی اقدامات و تشدید رخدادهای مهم نیز راحت تر می شود.
چگونه از تکرار حملات سایبری جلوگیری کنیم؟
برای جلوگیری از تکرار حمله، سازمان باید یافته های حادثه را به اقدامات عملی تبدیل کند. ابتدا آسیب پذیری ها را برطرف کنید و مسیرهای اولیه نفوذ را ببندید. رمز و دسترسی همه حساب های مرتبط با حادثه را عوض کنید و بازبینی کنید. MFA را برای حساب های حساس و مدیریتی فعال کنید. EDR و XDR را مستقر یا تقویت کنید. تفکیک شبکه و محدودیت دسترسی راه دور را بهبود بخشید. پشتیبان گیری را قوی تر کنید و بازیابی را هر چند وقت یک بار آزمایش کنید. آموزش کارکنان و شبیه سازی فیشینگ را ادامه دهید. لاگ ها، هشدارها و سیاست های امنیتی را دوره ای بازبینی کنید. تمرین واکنش به رخداد انجام دهید و برنامه پاسخ را به روز نگه دارید.
ترکیب Kaspersky MDR و Kaspersky Incident Response یک فرایند امنیتی پیوسته را ایجاد می کند. از پایش شبانه روزی و شکار تهدید شروع می شود. سپس مهار رخداد و تحلیل عمیق می آید. و در نهایت اصلاح پس از حمله.
خلاصه: امنیت سایبری یک فرایند مستمر است
افزایش امنیت سازمان پس از حمله یک پروژه یک باره نیست. بلکه فرایندی است که ادامه دارد: تحلیل رخداد، اصلاح آسیب پذیری، تقویت کنترل دسترسی، پایش مداوم و آموزش کارکنان. سازمانی که پس از هر حادثه درس های امنیتی را به اقدامات عملی تبدیل کند، در برابر حمله بعدی مقاوم تر خواهد بود.
راهکارهای سازمانی کسپرسکی در این مسیر می توانند کمک کنند. Kaspersky Next EDR Optimum برای محافظت از نقاط پایانی و پاسخ سریع طراحی شده است. Kaspersky Next XDR Expert دید یکپارچه و تحلیل پیشرفته تهدیدها را ارائه می دهد. Kaspersky MDR نیز پایش و پاسخ مدیریت شده را فراهم می کند. سازمان با استفاده از این راهکارها می تواند تهدید را زودتر پیدا کند، مهارش کند و از تکرار آن جلوگیری نماید.
به نظر من ابزار تنها کافی نیست. امنیت سایبری زمانی موثر است که فناوری، فرایند و انسان در کنار هم باشند. سازمانی که ابزار مناسب، برنامه واکنش مشخص و کارکنان آگاه داشته باشد، نه تنها تاثیر حمله را کاهش می دهد، بلکه تهدید بعدی را نیز قبل از رسیدن به بحران مدیریت می کند. همانطور که گفتم، فناوری، فرایند و انسان!