


آخرین نسخه از این مقاله مربوط به سال ۱۳۹۲ است؛ زمانی که توصیه میشد گوشی هوشمند را خانه بگذارید و یک گوشی ساده ارزان همراه ببرید، یا با یک سیمکارت اعتباری جایگزین سیمکارت اصلی شوید. سیزده سال بعد، بخش بزرگی از آن نصیحت ها دیگر قابل اجرا نیستند. گوشی همراه اکنون بلیط پرواز، کلید اتاق هتل، کیف پول، برنامه احراز هویت و صندوق ایمیل سازمانی شماست و گذاشتن آن در خانه برای اکثر مسافران گزینه ای ندارد.
تهدیدات هم در این مدت تغییر شکل داده اند. مسئله دیگر فقط سرقت رمز عبور از روی شبکه وایفای هتل نیست. در سال ۲۰۲۶، مهاجمان با کمک هوش مصنوعی صفحات جعلی می سازند که از نسخه اصلی قابل تشخیص نیست، شبکه های وایفای رایگان فرودگاه را شبیه سازی میکنند و از داده های نشت کرده پیامهایی میسازند که گویی از خود خط هوایی شما ارسال شده اند. در ادامه همان هفت راهکار را برای شرایط امروز بازنویسی کرده ایم. تمام آمارهای این متن از گزارش های رسمی منتشر شده در سال ۲۰۲۶ گرفته شده اند.
وضعیت تهدیدات سایبری مسافران در سال ۲۰۲۶
حملات به برندهای حمل و نقل و رزرواسیون بشدت افزایش یافته است
پژوهش کسپرسکی نشان میدهد بین دومین فصل ۲۰۲۵ تا اولین فصل ۲۰۲۶، راهکارهای امنیتی این شرکت ۲۶۲٬۶۶۳ مورد تلاش حمله را که با ظاهر برندهای بزرگ حمل و نقل توزیع شده بود، شناسایی و مسدود کرده است. سهم Emirates از این مجموع ۶۱ درصد و سهم Uber حدود ۳۷ درصد بوده است. نکته مهمتر از خود حجم، نوع بدافزار است: تروجان ها با ۳۰٫۵ درصد و تروجان های بانکی با ۲۲٫۵ درصد بیشترین سهم را داشته اند. به عبارت دیگر، کلاهبردارانی که به ظاهر یک خط هوایی پیام میدهند، در بیشتر موارد دنبال حساب بانکی شما هستند، نه شماره رزرو.
از سوی دیگر، گزارش Check Point Research نشان میدهد بخش هتل، سفر و تفریح در مه ۲۰۲۶ بطور میانگین هفته ای ۲٬۲۹۱ حمله برای هر سازمان ثبت کرده که نسبت به همین ماه سال قبل ۲۴ درصد رشد داشته است. برای مقایسه، رشد جهانی تمام صنایع در همین بازه تنها ۲ درصد بوده است. حجم حملات به این بخش از ۱٬۰۳۲ حمله هفتگی در مه ۲۰۲۳ به ۲٬۲۹۱ حمله رسیده که در سه سال برابر با ۱۲۲ درصد افزایش است. تنها در مه ۲۰۲۶، تعداد ۴۷٬۳۱۸ دامنه جدید مرتبط با سفر ثبت شده که از هر ۱۱۲ دامنه، یکی از قبل بعنوان مخرب یا مشکوک طبقه بندی شده است.
هفت راهکار بروز برای جلوگیری از هک شدن در سفر
۱- دستگاه های خود را پیش از پرواز آماده کنید
شاید تنها توصیه اصلی این مقاله که کاملا دست نخورده مانده، مشورت با تیم IT پیش از سفر باشد. اما امروز بیشتر این آماده سازی را خودتان انجام میدهید. پیش از پرواز تمام بروزرسانی های سیستم عامل و برنامه ها را نصب کنید. یک نسخه پشتیبان کامل بگیرید. قفل صفحه را قوی کنید و قابلیت پاک کردن از راه دور (Remote Wipe) را فعال نمایید. برنامه امنیتی و VPN را از قبل نصب و تست کنید، چون در طول سفر شاید دسترسی مطمئنی به فروشگاه برنامه ها نداشته باشید. اگر اتصال خودکار به شبکه های ذخیره شده در گوشی فعال است، آن را خاموش کنید.
۲- دستگاه تمیز همراه ببرید، نه دستگاه اصلی کاری
جا به جایی گوشی گرانقیمت با یک گوشی ارزان، برای اکثر افراد عملی نیست. اما اصل پشت آن توصیه همچنان معتبر است: کمتر همراه ببرید و آنچه همراه میبرید از نظر اطلاعاتی سبک باشد. اگر سفر کاری دارید، ترجیحا لپتاپ یا گوشیی را ببرید که داده های محرمانه سازمانی قدیمی روی آن نیست. اطلاعات حساس را در فضای ابری سازمانی نگه دارید، نه روی دیسک دستگاه و اگر دستگاهی نیاز نیست، اصلا همراه نبرید.
۳- سیم کارت و eSIM: کلاهبرداری جدید همین جاست
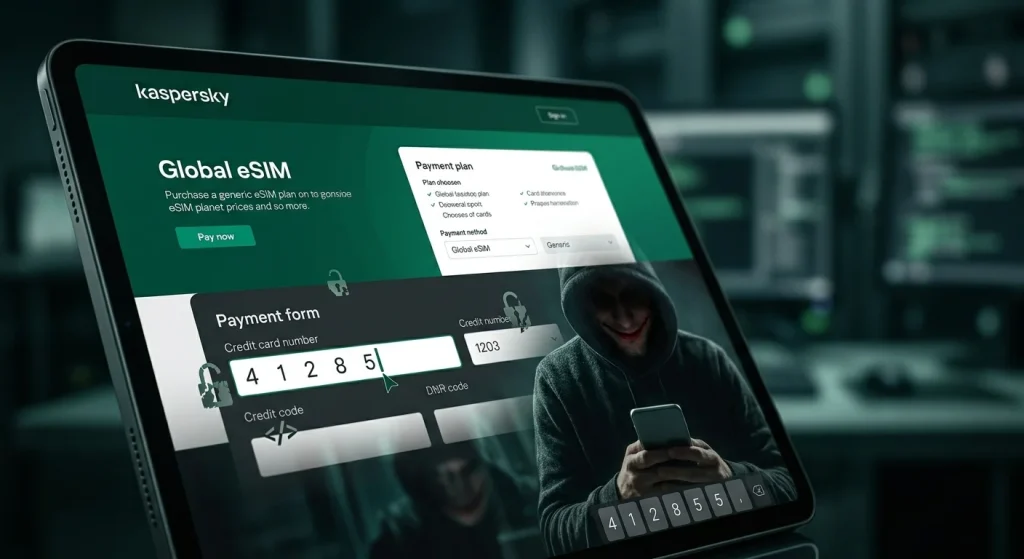
جابجایی سیمکارت اصلی با یک سیمکارت اعتباری، هنوز توصیه خوبی است. اما در ۲۰۲۶ نسخه تازهای از این کلاهبرداری ظاهر شده است: صفحات جعلی فروش eSIM و بسته های رومینگ که با هوش مصنوعی ساخته می شوند. کسپرسکی هشدار داده است که مهاجمان صفحات کاملا حرفهای با ظاهر اپراتورهای موبایل و سرویس های رومینگ می سازند، با ترجمه خودکار به زبان شما و حتی لینک واتساپ برای “پشتیبانی”. قربانی که در فرودگاه به اینترنت نیاز فوری دارد، وارد صفحه پرداخت میشود و شماره کارت و کد امنیتی CVV را تحویل میدهد.
۴- وایفای عمومی: مشکل شبکه نیست، روش ورودش است
نصیحت قدیمی “از وایفای دوری کنید” در شکل کلاسیک اش دیگر دقیق نیست. امروز بخش عمده ای از ترافیک وب با HTTPS رمزنگاری میشود و کسی که کنار شما در کافه نشسته نمیتواند رمز جیمیل شما را بخواند. مشکل جابجا شده است: مهاجمان به جای محتوای عبوری از شبکه، به پروتوکلی حمله میکنند که دستگاه شما به خود شبکه میدهد.
سه شکل اصلی این حمله:
- شبکه دوقلو (Evil Twin): مهاجم شبکه ای با نام دقیق شبکه فرودگاه یا هتل پخش میکند و گوشی شما بهطور خودکار به آن وصل می شود.
- پورتال ورود جعلی (Captive Portal): صفحه ای که از شما نام، ایمیل، شماره اتاق یا حتی پرداخت میخواهد. بخش بزرگی از شبکه های عمومی از چنین پورتالی استفاده میکنند.
- DNS مخدوش: اپراتور شبکه میتواند شما را پیش از برقراری ارتباط رمزنگاری شده به سرور خودش هدایت کند.
راهکار: اتصال خودکار (Auto-Join) را خاموش کنید. شبکه های ذخیره شده قدیمی را از گوشی پاک کنید. نام واقعی شبکه را از کارمند فرودگاه یا هتل بپرسید. از یک VPN معتبر استفاده کنید؛ نه صرفا برای رمزنگاری، بلکه برای اینکه اپراتور شبکه نتواند سوالات DNS و متادیتای شما را ببیند.
۵- پیامک یکبار مصرف را لایه امنیتی کافی نشمارید
در نسخه ۱۳۹۲ این مقاله، نگرانی اصلی شنود شبکه ۲G بود. امروز بخشی از آن نگرانی همچنان زنده است و بخشی جدیدتر شده است. شبکه های ۲G در بسیاری از کشورها در حال حذف هستند، اما رهگیری پیامک هنوز مشکل است. کلاهبرداران با روشهایی مانند جابجایی سیمکارت (SIM swap) یا ایستگاههای پایه جعلی میتوانند کد تأیید شما را دریافت کنند.
در همین حال، سرقت از طریق موبایل به یک صنعت تبدیل شده است. آمار کسپرسکی نشان میدهد در اولین فصل ۲۰۲۶ تعداد ۱۶۲٬۲۷۵ بسته نصب تروجان بانکی جدید شناسایی شده که نسبت به فصل قبل ۵۰ درصد افزایش داشته است. این برنامه ها صفحه ورود بانک شما را شبیه سازی میکنند و کد یکبارمصرف را میدزدند.
راهکار: به جای پیامک، از کلیدهای امنیتی سخت افزاری یا برنامه های احراز هویت (Authenticator) استفاده کنید. کدهای یکبارمصرف را به هیچ وجه به کسی نگویید، حتی کسی که میگوید از طرف بانک یا خط هوایی تماس گرفته است.
۶- امنیت فیزیکی، اما نه فقط در مورد دزدی دستگاه
امنیت فیزیکی همچنان مهم است، اما در ۲۰۲۶ یک بعد جدید پیدا کرده است: پورتهای شارژ عمومی. ایستگاه های شارژ USB در فرودگاه ها و هتل ها میتوانند همزمان با شارژ، داده منتقل کنند. اگر دستگاه شما برای انتقال داده تنظیم نشده، یک مسدود کننده ساده (USB Data Blocker) میتواند مانع این انتقال شود. بهتر است آداپتور برق خودتان را همراه داشته باشید و مستقیما از پریز برق شارژ کنید.
دستگاه را در گاوصندوق اتاق هتل رها نکنید؛ گاوصندوق هتل برای مدارک ارزشمند است، نه لپتاپ کاری. قفل دستگاه و رمزنگاری کامل دیسک (مانند BitLocker یا FileVault) حتما فعال باشد.
۷- آنچه آنلاین و تلفنی میگویید میتواند علیه شما استفاده شود
اصل “ساده صحبت نکنید” هنوز درست است، اما امروز خطر آن بزرگتر است. داده های نشت کرده از فرودگاهها، خطوط هوایی و سرویس های رزرو، به کلاهبرداران اجازه میدهد پیامهایی بسازند که جزئیات واقعی سفر شما در آنها وجود دارد: شماره پلاک ماشین، تاریخ رزرو پارکینگ فرودگاه، نام هتل، ساعت پرواز.
در این حالت، یکی از مهمترین ریسک های امروز را کلاهبرداری های دنباله ای پس از نشت داده میداند. مهاجم از همین دادهها استفاده میکند تا اعتماد شما را جلب کند. در چنین شرایطی، درست بودن اطلاعات شخصی در یک پیام دریافتی نباید موجب اعتماد شود، بلکه باید خودش یک علامت هشدار باشد.
سه عادت ساده:
- برنامه سفر را در شبکه های اجتماعی زنده پخش نکنید؛ عکسها را بعد از بازگشت منتشر کنید.
- جزئیات سفر کاری را در مکالمه های تلفنی هتل و فضاهای عمومی به زبان نیاورید.
- هرگز در پاسخ به یک پیام ناخواسته، رمز عبور، کد یکبارمصرف یا اطلاعات کارت بانکی ارائه ندهید. تماس را قطع کنید و خودتان از طریق شماره یا سایت رسمی تماس بگیرید.
جدول تهدیدات سایبری مسافران در ۲۰۲۶ و راهکار مقابله
| نوع تهدید | نحوه وقوع | نشانه هشدار | راهکار مقابله |
| شبکه دوقلو (Evil Twin) | کپی کردن نام شبکه Wi-Fi فرودگاه، هتل یا مکان عمومی | اتصال خودکار گوشی به یک شبکه ناشناس | خاموش کردن قابلیت Auto-Join و حذف شبکههای قدیمی ذخیرهشده |
| پورتال ورود جعلی | نمایش صفحه ورود تقلبی که اطلاعات کارت بانکی یا رمز عبور درخواست میکند | درخواست پرداخت برای Wi-Fi رایگان | استفاده از VPN و وارد نکردن اطلاعات حساس در شبکههای عمومی |
| فیشینگ خط هوایی و رزرو | ارسال پیام یا صفحه جعلی با ظاهر سرویسهایی مانند Booking، Emirates یا Uber | ایجاد فشار زمانی و استفاده از دامنهای شبیه دامنه اصلی | ورود مستقیم به سایت رسمی و کلیک نکردن روی لینکهای داخل پیام |
| تروجان بانکی موبایل | نصب برنامه جعلی که ظاهر اپلیکیشن بانک را تقلید میکند | باز شدن مجدد صفحه ورود یا درخواست اطلاعات بانکی داخل برنامه | نصب برنامه فقط از فروشگاههای رسمی و استفاده از احراز هویت غیرپیامکی |
| کلاهبرداری eSIM | هدایت کاربر به صفحه جعلی خرید بسته رومینگ یا eSIM | ارائه تخفیف فوری یا لینک پشتیبانی در واتساپ | خرید eSIM و بسته رومینگ فقط از سایت یا اپلیکیشن رسمی اپراتور |
| نشت داده فرودگاه یا خط هوایی | سرقت پایگاه داده شامل اطلاعاتی مانند ایمیل ثبتشده برای Wi-Fi | دریافت پیامهایی که حاوی جزئیات واقعی سفر هستند | فعالسازی احراز هویت دومرحلهای، تغییر رمز عبور و توجه به کلاهبرداری های دنبال شونده |
| شارژ مخرب USB (Juice Jacking) | انتقال داده یا اجرای حمله از طریق پورت USB عمومی | شناسایی دستگاه بهعنوان ابزار انتقال داده بهجای صرفاً شارژ | استفاده از آداپتور برق شخصی یا USB Data Blocker |
جمع بندی: یک چمدان سبکتر، یک ذهن آمادهتر
اکثر مسافران در سال ۲۰۲۶ به این دلیل هک نمی شوند که مهاجمی شبکه هتل را هک کرده باشد، بلکه به این دلیل که روی یک لینک در پیامک کلیک کرده اند. در میان حمله هایی که اینجا بررسی شد، یک الگو مشترک وجود دارد: فشار زمانی. مقرون بصرفه ترین دفاعی که پیدا شده، چند ثانیه مکث قبل از هر کلیک است.
اگر قرار است فقط چند کار انجام دهید، اینها کافی است: احراز هویت دومرحلهای غیرپیامکی را روی حسابهای مهم فعال کنید، یک VPN معتبر نصب کنید و اتصال خودکار به شبکه های عمومی را خاموش کنید. این سه مورد با هم، بخش بزرگی از ریسک سفر را پاک میکند.