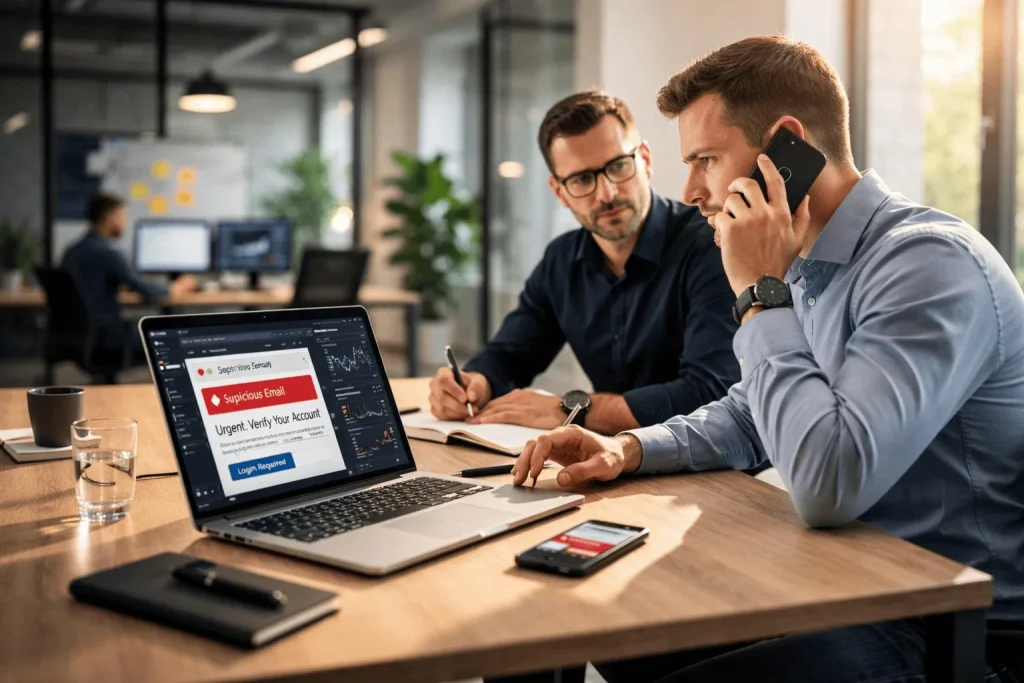
بخش مهمی از امنیت اطلاعات سازمان به رفتار روزمره کارکنان بستگی دارد. بد نیست بدانید که کلیک روی یک لینک آلوده، باز کردن فایل پیوست مشکوک، لو رفتن ناخواسته اطلاعات ورود یا اعتماد به یک پیام جعلی میتواند زمینه ساز نفوذ به شبکه، سرقت اطلاعات و اختلال در فعالیت های تجاری بشود.
ابزارهای امنیتی مثل آنتی ویروس، راهکارهای EDR و سامانه های نظارت بر رخدادهای امنیتی برای شناسایی و مقابله با تهدیدات ضروری هستند، اما به تنهایی جای آموزش کاربران را نمیگیرند. کارکنان باید بتوانند نشانه های حملات سایبری را تشخیص بدهند، درباره درخواسته ای غیرعادی با دقت تصمیم بگیرند و در مواجهه با یک رخداد مشکوک واکنش مناسبی نشان بدهند. راهکارهای Kaspersky Security Awareness هم با هدف بالا بردن دانش و مهارت امنیتی کارکنان طراحی شدهاند و آموزش آنلاین، شبیه سازی حملات فیشینگ و برنامه های آموزشی متناسب با نقش های مختلف سازمانی را پوشش میدهند و نکته اینجاست که این برنامه در شاخصه های اصلی کسپرسکی فارسی برای سازمان ها قرار دارد..
آگاهی امنیت سایبری چیست و چه نقشی در کاهش ریسک دارد؟
آگاهی امنیت سایبری به مجموعه دانش، مهارتها و رفتارهایی گفته میشود که به کارکنان کمک میکند تهدیدات دیجیتال را بشناسند و از اطلاعات، حسابهای کاربری و منابع سازمان محافظت کنند. این آموزش ها فقط به شناخت ویروس ها یا انتخاب رمز عبور محدود نمی شود و کارکنان باید بتوانند حملات مهندسی اجتماعی، ایمیل های جعلی، درخواست های غیرمعمول برای انتقال وجه، سرقت اطلاعات هویتی و تلاش برای دسترسی غیرمجاز را هم تشخیص بدهند.
یک برنامه موثر مثل آموزش امنیتی سایبری یا Kaspersky ASAP معمولا آموزش تشخیص ایمیل ها و پیام های فیشینگ، آشنایی با مهندسی اجتماعی و روش های فریب کاربران، حفاظت از رمزهای عبور و اطلاعات حساس، رعایت اصول امنیتی موقع استفاده از اینترنت و ابزارهای کاری و شناخت روش گزارش رخدادها و فعالیت های مشکوک را شامل میشود. ارزیابی مستمر میزان یادگیری و اصلاح رفتارهای پرریسک هم جزو همین برنامه است. به خاطر داشته باشید که آموزش وقتی اثربخش تر است که به یک دوره کوتاه و مقطعی محدود نشود و با تمرین، ارزیابی و یادآوری مستمر همراه باشد.
معرفی راهکارهای Kaspersky Security Awareness
کسپرسکی مجموعهای از راهکارهای آموزشی را برای گروه های مختلف سازمانی ارائه میکند و انتخاب راهکار مناسب به اندازه سازمان، سطح دانش کارکنان، نوع ریسک های امنیتی و اهداف برنامه آموزشی بستگی دارد.
1. پلتفرم Kaspersky Automated Security Awareness Platform (ASAP)
پلتفرم Kaspersky ASAP یکی از راهکارهای اصلی کسپرسکی برای آموزش مستمر امنیت سایبری کارکنان است. این پلتفرم به صورت آنلاین طراحی شده و به سازمانها کمک میکند برنامه های آموزشی را بدون نیاز به مدیریت دستی تمام مراحل اجرا کنند. محتوای آموزشی ASAP از درس های تعاملی، آزمون ها، تمرین های عملی و شبیه سازی حملات فیشینگ تشکیل شده و سازمان میتواند بر اساس نیازش از دوره جامع یا دوره سریع استفاده کند.
از قابلیت های مهم آن میشود به آموزش مرحله ای اشاره کرد که موضوعات امنیتی را در سطوح مختلف و برای تقویت تدریجی مهارت کارکنان ارائه میدهد. دوره جامع آموزش عمیقتر را همراه با درس های عملی، آزمون و تمرینهای تکمیلی ارائه میکند و دوره سریع آموزش های کوتاه و چندرسانه ای برای یادگیری یا مرور اصول ضروری امنیت است. شبیه سازی فیشینگ توانایی کارکنان را در شناسایی پیام های فریبنده می سنجد و روند پیشرفتشان را نشان میدهد.
مدیریت خودکار آموزش نیاز به پیگیری دستی را کم میکند و گزارش گیری هم امکان مشاهده وضعیت آموزش و بررسی عملکرد گروهها و کارکنان را فراهم میسازد.
این قابلیتها به مدیران فناوری اطلاعات و امنیت کمک میکند نقاط ضعف آموزشی را پیدا کنند و برنامه های آگاهی رسانی را بر اساس نتایج واقعی تنظیم کنند. ASAP برای سازمان هایی مناسب است که میخواهند آموسش امنیت سایبری را به فرایندی مستمر، قابل ارزیابی و قابل مدیریت تبدیل کنند.
2. Kaspersky Interactive Protection Simulation (KIPS)
در خیلی از سازمان ها تصمیم های امنیتی فقط به تیم فناوری اطلاعات محدود نمیشود. مدیران ارشد، مدیران واحدهای کسب و کار و مسئولان تصمیم گیری هم باید پیامدهای تجاری رخدادهای سایبری را درک کنند. Kaspersky Interactive Protection Simulation یا KIPS یک شبیه سازی تعاملی گروهی است که به شرکت کنندگان کمک میکند تاثیر تصمیم های امنیتی بر عملکرد کسب و کار را بهتر بفهمند. در این شبیه سازی شرکت کنندگان با سناریوهای مرتبط با مدیریت ریسک سایبری روبرو می شوند و باید درباره نحوه تخصیص منابع، اولویت های امنیتی و واکنش به شرایط مختلف تصمیم بگیرند.
کاربرد KIPS برای سازمانها بالا رفتن درک مدیران از ریسک های سایبری، تقویت همکاری بین واحد فناوری اطلاعات و بقیه بخشهای کسب و کار، بررسی پیامدهای تجاری تصمیم های امنیتی و کمک به شکل گرفتن نگاه مدیریتی به امنیت اطلاعات است. این راهکار مخصوصا برای جلسات آموزشی مدیران، کارگاههای تصمیم گیری و برنامه های ارتقای فرهنگ امنیتی در سطح سازمان قابل بررسی است.
3. آموزش امنیت سایبری مدیران اجرایی
مدیران اجرایی به دلیل نقشی که در تصمیمگیری، مدیریت منابع و تعیین اولویت های سازمان دارند به آموزشهایی متناسب با مسئولیت هایشان نیاز دارند. برنامه آموزش مدیران کسپرسکی با هدف بالا بردن درک تصمیم گیرندگان از تهدیدات سایبری، نقش آنها در مدیریت ریسک و ارتباط امنیت اطلاعات با عملکرد کسب و کار طراحی شده است. موضوعات چنین برنامهای میتواند شامل شناخت ریسکهای اصلی، همکاری با تیم امنیت، تصمیم گیری در شرایط بحران و توجه به پیامدهای عملیاتی و تجاری رخدادهای امنیتی باشد.
البته این آموزش جایگزین دورههای فنی یا آموزش های تخصصی مدیران امنیت اطلاعات نیست و فقط کمک میکند مدیران موقع تصمیم گیری های سازمانی ملاحظات امنیتی را هم در نظر بگیرند.
4. Kaspersky Cybersecurity for IT Online
کارکنان عمومی فناوری اطلاعات هم به مهارتهایی فراتر از دانش پایه امنیت نیاز دارند. تشخیص نشانه های اولیه حمله، انجام بررسی های مقدماتی و آشنایی با ابزارهای امنیتی میتواند به شناسایی سریعتر رخدادها کمک کند. راهکار Kaspersky Cybersecurity for IT Online برای آموزش مهارتهای پایه امنیت سایبری به کارکنان عمومی IT طراحی شده و موضوعاتی مثل شناسایی حملات، بررسی اولیه رخدادها و آشنایی با ابزارهای امنیتی را پوشش میدهد.
این دوره برای بالا بردن مهارت کارکنان IT قابل بررسی است، اما نباید آن را جایگزین آموزش های پیشرفته پاسخگویی به رخداد، تحلیل بدافزار یا عملیات تخصصی مرکز عملیات امنیت (SOC) دانست.
تفاوت آموزش امنیت سایبری با راهکارهای فنی حفاظت از شبکه
آموزش امنیت سایبری و ابزارهای فنی دو بخش مکمل از راهبرد دفاعی سازمان هستند. هر کدام بخشی از ریسک را پوشش میدهند و هیچکدام به تنهایی برای مقابله با همه تهدیدات کافی نیستند.
برای مثال یک سامانه امنیتی ممکن است فایل مخرب را شناسایی کند یا فعالیت مشکوکی را روی یک دستگاه گزارش بدهد، اما آموزش امنیتی به کاربر کمک میکند قبل از باز کردن فایل، کلیک روی لینک یا وارد کردن اطلاعات حساس نشانههای خطر را تشخیص بدهد.
نقش هر لایه هم متفاوت است. آموزش آگاهی امنیتی دانش و رفتار کارکنان را بهتر میکند و شبیه سازی فیشینگ توانایی تشخیص پیام های فریبنده را میسنجد. آنتی ویروس و حفاظت نقطه پایانی تهدیدات روی دستگاه ها را شناسایی میکنند و با آنها مقابله میکنند. EDR و XDR فعالیت های مشکوک را در محیطهای تحت پوشش شناسایی، بررسی و پیگیری میکنند و SIEM هم دادههای امنیتی را برای پایش و بررسی رخدادها جمع و تحلیل میکند.
ترکیب این لایه ها به سازمان کمک میکند هم احتمال بعضی خطاهای انسانی را کم کند و هم اگر حمله ای رخ داد ظرفیت شناسایی و واکنش مناسبی داشته باشد.
مزایای اجرای برنامه آگاهی امنیت سایبری در سازمان ها
اجرای یک برنامه آموزشی منظم میتواند مزایای زیادی داشته باشد، اما میزان اثربخشی آن به کیفیت آموزش، مشارکت کارکنان، تناسب محتوا با ریسک های سازمان و استمرار ارزیابی بستگی دارد.
کارکنانی که با الگوهای رایج فیشینگ آشنا هستند راحتتر میتوانند نشانه هایی مثل دامنه جعلی، درخواست غیرمعمول برای اطلاعات محرمانه و پیامهای فوری و مشکوک را بررسی کنند و همین ریسک فیشینگ و مهندسی اجتماعی را پایین میآورد. وقتی امنیت سایبری بخشی از رفتار روزمره کارکنان بشود، مسئولیت حفاظت از اطلاعات فقط روی دوش تیم فناوری اطلاعات نمیماند و کارکنان در شناسایی و گزارش رفتارهای مشکوک نقش فعالتری پیدا میکنند. آزمونها و شبیه سازی های کنترل شده هم به سازمان امکان میدهد مشخص کند کدام گروهها به آموزش بیشتری نیاز دارند و برنامه اجرا شده واقعا به بهتر شدن مهارت ها منجر شده یا نه.
در سازمان هایی با تعداد زیادی کارمند یا چند واحد عملیاتی پیگیری دستی آموزش سخت است و استفاده از یک پلتفرم آموزشی میتواند مدیریت دورهها، پیگیری پیشرفت و تهیه گزارش را ساده تر کند. آگاهی امنیتی وقتی ارزش بیشتری پیدا میکند که در کنار سیاست های امنیت اطلاعات، کنترل های فنی، فرایند گزارش رخدادها و برنامه پاسخگویی به حوادث اجرا شود و در همین چارچوب از راهبرد مدیریت ریسک سایبری سازمان هم پشتیبانی میکند.
چگونه راهکار مناسب کسپرسکی را انتخاب کنیم؟
انتخاب محصول باید بر اساس مسئله واقعی سازمان انجام شود، نه فقط تعداد قابلیت ها یا نام محصول. برای آموزش مستمر کارکنان و ارزیابی رفتار آنها پلتفرم Kaspersky ASAP را بررسی کنید. برای آموزش تعاملی مدیران و تصمیم گیرندگان KIPS میتواند گزینه مناسبی باشد و برای بالا بردن درک مدیران اجرایی از ریسک سایبری باید برنامه آموزش مدیران را ارزیابی کرد. برای تقویت مهارتهای پایه امنیتی کارکنان عمومی IT هم دوره Cybersecurity for IT Online را در نظر بگیرید.
قبل از انتخاب نهایی لازم است دامنه محتوای آموزشی، زبانهای پشتیبانی شده، شرایط دسترسی و خرید، امکانات گزارش گیری و تناسب راهکار با نیازهای سازمان بررسی شود. دسترس پذیری هر محصول و شرایط ارائه آن هم باید در زمان تهیه راهکار تایید شود.
جمع بندی
امنیت سایبری سازمان فقط به ابزارهای فنی وابسته نیست و نحوه تشخیص پیامهای مشکوک، حفاظت از اطلاعات حساس و واکنش درست به رخدادها هم در کم کردن ریسک نقش دارد. راهکارهای Kaspersky Security Awareness با ارائه برنامه های آموزشی برای کارکنان، مدیران اجرایی و نیروهای فناوری اطلاعات به سازمانها کمک میکنند آگاهی امنیتی را به فرایندی منظم و قابل ارزیابی تبدیل کنند.
انتخاب راهکار مناسب باید با بررسی سطح بلوغ امنیتی سازمان، نوع تهدیدات، گروه های هدف و اهداف آموزشی انجام شود. ترکیب آموزش مستمر با راهکارهای فنی حفاظت از شبکه رویکرد جامعتری برای مدیریت ریسک سایبری فراهم میکند.
مشاوره و بررسی راهکارهای امنیت سایبری سازمانی
برای بررسی راهکارهای امنیتی کسپرسکی متناسب با ساختار و نیازهای سازمان خودتان میتوانید با تیم آتنا مشورت کنید. کارشناسان گروه آتنا در بررسی نیازهای امنیتی، انتخاب راهکار مناسب و ارزیابی گزینه های قابل ارائه به سازمان شما کمک میکنند.