

در سال ۲۰۲۶، برای یک بانک یا سازمان دارای زیرساخت حیاتی، مشاهده یک فایل مخرب یا یک اتصال مشکوک دیگر به تنهایی اطلاعات کافی برای تصمیم گیری امنیتی نیست. تیم امنیت باید بداند این رفتار به چه زیرساختی متصل است، مهاجم از چه روشی وارد شده، آیا همان الگو در بخش دیگری از شبکه دیده شده و مهمتر از همه، آیا یک رویداد منفرد بخشی از یک عملیات گسترده تر است یا خیر.
حوادث سایبری ژوئن ۲۰۲۶ در شبکه بانکی ایران این مسئله را از یک موضوع فنی به یک مسئله عملیاتی تبدیل کرد. در ۱۴ ژوئن، شورای هماهنگی بانک ها اعلام کرد اختلال در خدمات بانک ملی ایران، بانک تجارت، بانک صادرات ایران و بانک توسعه صادرات ناشی از یک حمله سایبری محدود به زیرساخت ارتباطی مشترک این بانکها بوده است. طبق همان اطلاعیه، دسترسی غیرمجاز به اطلاعات مشتریان یا حذف اطلاعات گزارش نشد.
چند روز بعد، در ۲۳ ژوئن، شرکت خدمات انفورماتیک از اختلال ناشی از حمله سایبری در خدمات مبتنی بر کارت بانکهای ملی، صادرات و تجارت خبر داد و برای جلوگیری از دسترسی غیرمجاز، بخشی از خدمات کارتمحور را به صورت موقت متوقف کرد.
Threat Intelligence برای بانک ها دقیقا چه کاری انجام میدهد؟
اطلاعات تهدیدات سایبری مجموعه ای از داده های خام درباره حملات نیست. ارزش اصلی Threat Intelligence در تبدیل داده های پراکنده به اطلاعات قابل استفاده برای تحلیل و تصمیمگیری است.
برای مثال، مشاهده یک ارتباط خروجی از یک سرور بانکی به یک دامنه ناشناس ممکن است به تنهایی یک هشدار معمولی باشد. اما اگر مشخص شود همین دامنه در چند کمپین مخرب استفاده شده، در کنار آن الگوی DNS مشخصی دیده شود و Hash فایل دریافت شده با یک فعالیت شناخته شده ارتباط داشته باشد، اولویت حادثه تغییر میکند.
در بانک ها، این موضوع اهمیت بیشتری دارد، زیرا معماری شبکه معمولاً شامل سامانه های پرداخت، اینترنت بانک، API ها، سرویس های احراز هویت، سامانه های مرکزی، پایگاه های داده، تجهیزات شبکه، سرویس های ابری و گاهی زیرساختهای OT و صنعتی است.
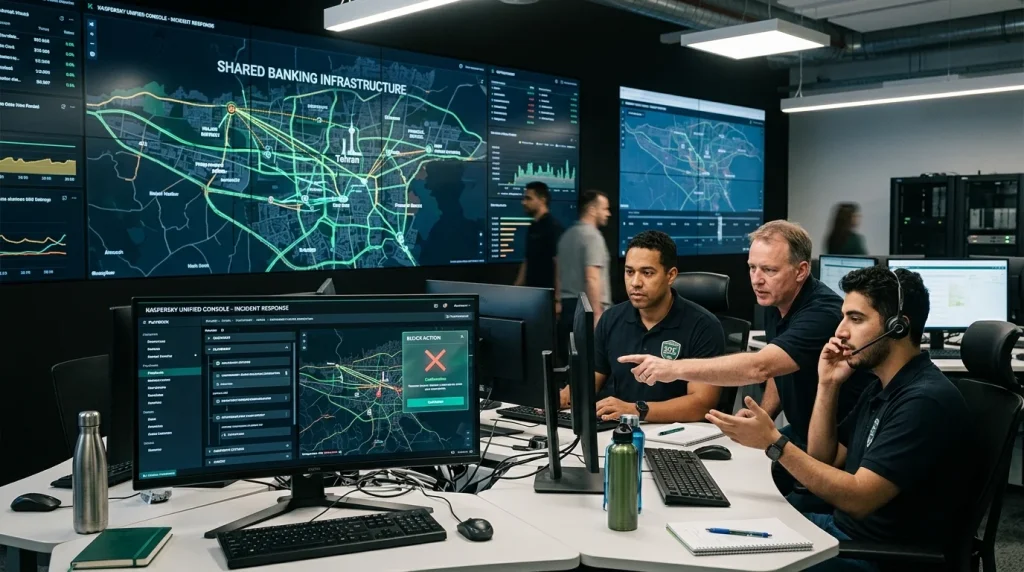
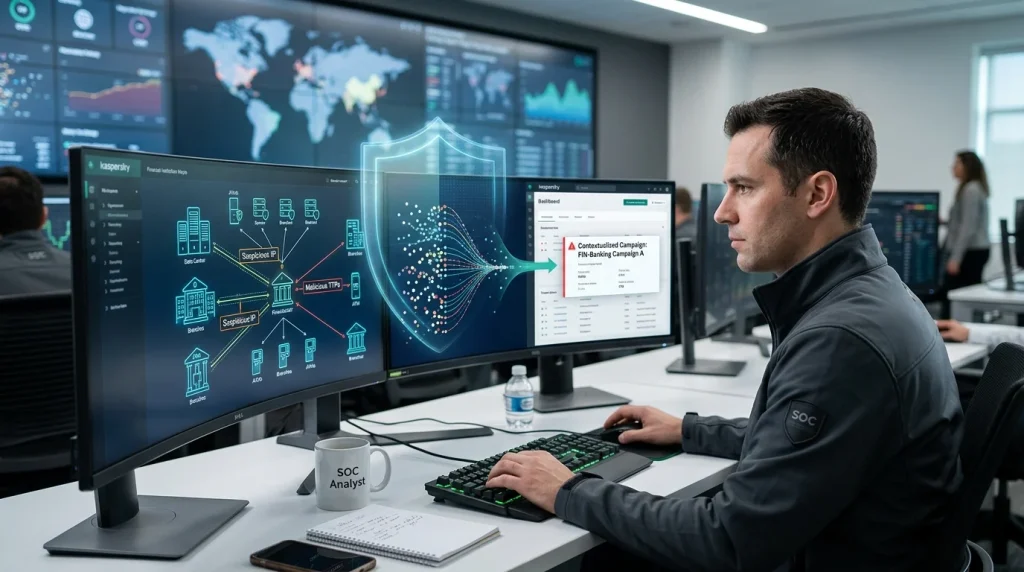
Threat Intelligence به تیم SOC کمک میکند میان این داده ها ارتباط ایجاد کند. نتیجه مطلوب، فقط شناسایی Indicator of Compromise نیست؛ بلکه ایجاد Context برای پاسخ به این پرسش است که یک رخداد در چه زنجیرهای قرار دارد.
آمار ۲۰۲۶ درباره تغییر الگوی ورود مهاجمان سایبری
یکی از تغییرات مهم در سال ۲۰۲۶ افزایش اهمیت استفاده از حساب ها و لایسنس های معتبر در مراحل اولیه حمله است. Kaspersky در گزارش منتشرشده در آگوست ۲۰۲۶ اعلام کرده است که حملاتی که از حسابهای معتبر استفاده میکنند، ۲۵ درصد از تمام بردارهای اولیه حمله را تشکیل میدهند. این یعنی مهاجم الزاما به سراغ یک آسیب پذیری آشکار نمی رود؛ گاهی از Credential سرقت شده یا افشا شده استفاده میکند تا رفتار او شبیه فعالیت عادی کاربر به نظر برسد.
این داده برای بانکها اهمیت ویژه ای دارد. اگر سیستم تشخیص تنها بر اساس Malware Signature یا لیست IPهای مخرب کار کند، فعالیتی که با یک حساب معتبر انجام میشود ممکن است در مرحله نخست مانند یک رفتار قانونی دیده شود.
در این نقطه، تحلیل رفتاری، Network Detection و Threat Intelligence در کنار یکدیگر معنا پیدا میکنند.
Kaspersky KATA در تشخیص حملات هدفمند چه نقشی دارد؟
Kaspersky Anti Targeted Attack یا KATA برای شناسایی و تحلیل حملات پیچیده در سطح شبکه طراحی شده است. این پلتفرم ترافیک شبکه، اشیای مشکوک و رویدادهای مرتبط را در کنار چند فناوری تشخیص و تحلیل بررسی میکند و امکان واکنش متمرکز به رخداد را فراهم می سازد.
نسخه KATA 8.0 که Kaspersky در فوریه ۲۰۲۶ معرفی کرد، قابلیت های جدیدی را برای افزایش دید شبکه و تشخیص زودتر تهدیدهای پیچیده اضافه کرده است. این نسخه از تشخیص ناهنجاری در پروتکل هایی مانند DNS، HTTP و Kerberos استفاده میکند و رفتار شبکه را با الگوهای مورد انتظار از زیرساخت سازمان مقایسه میکند.
یکی از تغییرات مهم، امکان تشخیص Shadow IT و شناسایی استفاده از سرویس های عمومی غیرمجاز است. KATA 8.0 بیش از ۵۰۰۰ سرویس خارجی را تحت پوشش قابلیت Shadow IT Detection قرار میدهد.
قابلیت دیگری که برای تحقیقات بعد از رخداد اهمیت دارد، Retrospective Scanning است. تیم امنیت میتواند فایل های PCAP را از منابع مختلف در KATA تحلیل کند و داده قبلی را با Ruleها و Detection های جدید بررسی کند. در نتیجه، یک ترافیک که هنگام وقوع حادثه مشکوک تشخیص داده نشده بود، میتواند بعداً با اطلاعات جدید دوباره بررسی شود.
KATA همچنین میتواند Observable های شبکه مانند نام فایل، URL و Hash را جمعآوری کند. نکته مهم این است که این اطلاعات فقط به اشیایی که در لحظه مخرب تشخیص داده شدهاند محدود نمی شود و حتی اشیای ظاهرا سالم نیز میتوانند در تحلیل های بعدی ارزش پیدا کنند.
Threat Intelligence و KATA چگونه کنار SIEM و SOC قرار میگیرند؟
در معماری امنیتی یک بانک، KATA جایگزین SIEM، EDR یا SOC نیست. نقش آن بیشتر در سطح مشاهده و تحلیل شبکه و ایجاد دادهای عمیق تر برای تحقیقات امنیتی تعریف می شود.
| لایه امنیتی | داده اصلی | کاربرد در بانک | ارتباط با Threat Intelligence |
| Endpoint / EDR | Process، File، Registry، User | تشخیص رفتار مشکوک روی سیستمها | اتصال رفتار Endpoint به شاخصهای تهدید |
| Network / KATA | DNS، HTTP، PCAP، URL، Hash | تشخیص ناهنجاری و حملات هدفمند | بررسی IOC و رفتار مهاجم در شبکه |
| SIEM | Log و Event | Correlation و مانیتورینگ مرکزی | ترکیب Intelligence با رویدادهای سازمان |
| Threat Intelligence | IOC، TTP، Campaign، Reputation | شناخت مهاجم و زمینه حمله | غنیسازی و اولویتبندی رخداد |
| SOC / Incident Response | Alert و Investigation | مهار و پاسخ به حادثه | تبدیل اطلاعات تهدید به اقدام عملی |
Kaspersky در نسخه KATA 8.0 همچنین روی Integration تمرکز کرده است. KATA میتواند به MDR متصل شود و Telemetry شبکه را در اختیار تحلیلگران قرار دهد. همچنین امکان ارسال نمونه های مشکوک از Kaspersky Endpoint Security به Sandbox فراهم شده است. اتصال به Check Point NGFW برای ایجاد Rule های مسدود سازی بر اساس فعالیت مخرب شبکه نیز در این نسخه اضافه شده است.
چرا زیرساخت ارتباطی مشترک یک ریسک جدی برای بانک ها است؟
اتفاقات ژوئن ۲۰۲۶ یک نکته معماری مهم را هم برجسته کردند. نقطه مورد حمله زیرساخت ارتباطی مشترک میان چهار بانک بود، نه چهار زیرساخت کاملاً مستقل. از دید امنیت سایبری، این نوع وابستگی یک مسئله مهم برای Threat Modeling ایجاد میکند. در صورتی که چند سرویس یا سازمان به یک لایه مشترک وابسته باشند، همان لایه میتواند به نقطه ای با اثرگذاری گسترده تبدیل شود.
بانکها هنگام انتخاب سرویس Threat Intelligence باید چه داده ای دریافت کنند؟
یک سرویس حرفهای Threat Intelligence نباید فقط یک فایل روزانه شامل IP و Hash در اختیار تیم امنیت قرار دهد. ارزش واقعی زمانی ایجاد میشود که Intelligence بتواند به داده های داخلی سازمان متصل شود و برای هر هشدار Context ایجاد کند.
در محیط بانکی، این Context میتواند شامل Reputation دامنه و IP، ارتباط Indicator با Campaign های شناخته شده، الگوی TTP مهاجم، داده های DNS و HTTP، اطلاعات Sandbox، رفتار کاربران و دستگاه ها و سابقه مشاهده یک Indicator در شبکه باشد.
همچنین قابلیت Historical Investigation اهمیت زیادی دارد. تیم SOC باید بتواند بررسی کند که آیا یک دامنه، URL یا Hash در هفته ها یا ماه های گذشته نیز در شبکه مشاهده شده است یا خیر. قابلیت Retrospective Scanning در KATA 8.0 دقیقا در همین سناریو کاربرد دارد.
سرویس اطلاعات تهدیدات سایبری برای زیرساخت های حیاتی چه نتیجه ای ایجاد میکند؟
هدف نهایی Threat Intelligence جلوگیری از یک Alert بیشتر نیست. هدف، کاهش زمان بین مشاهده اولین نشانه و درک ماهیت واقعی حمله است.
در یک بانک، چند دقیقه تفاوت میتواند برای تیم امنیت بسیار مهم باشد. اگر یک رفتار مشکوک در شبکه به سرعت با اطلاعات تهدید غنی شود، SOC میتواند دامنه حمله را سریعتر مشخص کند، ارتباطات مرتبط را بررسی کند و در صورت نیاز مسیر ارتباطی یا فایل مشکوک را مسدود کند.
KATA 8.0 نیز بر همین رویکرد تمرکز دارد: دید وسیع تر روی شبکه، تشخیص ناهنجاری، تحلیل عمیقتر، بررسی گذشته نگر و ارتباط با سایر لایه های امنیتی.
برای بانک ها، شرکت های پرداخت، اپراتورها و سایر زیرساخت های حیاتی، Threat Intelligence زمانی ارزش واقعی دارد که بخشی از فرآیند دائمی Detection و Response باشد. تجربه رخدادهای بانکی ایران نشان داد که اختلال در یک لایه مشترک میتواند دامنه اثر یک حادثه را بسیار بزرگتر از یک Endpoint یا یک سامانه منفرد کند.
از این منظر، Kaspersky Anti Targeted Attack یا KATA را باید بخشی از معماری دفاعی چندلایه در نظر گرفت؛ معماریی که در آن داده های شبکه، Threat Intelligence، EDR Expert، SIEM و عملیات SOC برای کشف زودهنگام و تحلیل حملات هدفمند در کنار یکدیگر قرار میگیرند.
گروه آتنا به عنوان نماینده رسمی Kaspersky در ایران، راهکارهای امنیت سازمانی Kaspersky را برای سازمان ها، بانک ها و زیرساخت های دارای نیازهای پیشرفته امنیت شبکه و تشخیص تهدید ارائه میکند.