گروه هکری به نام Bronze Sandcastle که با چین مرتبط است، از نرم افزار Sandboxie برای اجرای فایل های مخرب و ایجاد مسیرنفوذ به سیستم استفاده میکند.
پژوهشگران حوزه امنیت سایبری جزئیات گروه هکری Bronze Sandcastle را انتشار دادند که گفته میشود با چین هم مسیر است.
این گروه اواسط سال ۲۰۲۵ یک سری سازمان هایی را در آسیا و آفریقا هدف قرار داده بین اگوست ۲۰۲۵ تا اگوست ۲۰۲۶، فعالیتهایش در کشورهایی مانند فیلیپین، تایوان، افغانستان، نامیبیا و احتمالاً کره جنوبی شناخته شده است. شواهد نشان شده که فعالیت این گروه عموما در منطقه زمانی UTC+8 است.
روش عمده حمله توسط Bronze Sandcastle
در این روش، مهاجم از نوع بارگذاری فایل DLL در ویندوز سوءاستفاده میکند. اگر برنامه مسیر دقیق فایل DLL موردنیاز را مشخص نکرده باشد، ویندوز آن را در پوشه های مشخص و خاصی جستوجو میکند. نفوذکننده با قرار دادن یک فایل DLL مخرب دقیقا با همان نام فایل اصلی در یکی از این پوشه ها، باعث میشود برنامه معتبر فایل مخرب را به اجرا دربیاورد.
از آنجایی که کد آسیب زا توسط یک برنامه معتبر و اغلبا دارای امضای دیجیتال اجرا میشود، شناسایی اش توسط آنتی ویروس سخت میشود.
اگر برنامه دسترسی نسبتا بالایی داشته باشد، فایل مخرب نیز امکان دارد از همان سطح دسترسی برخوردار باشد. همچنین، اگر برنامه آلوده بعد از روشن شدن مجدد سیستم بصورت خودکار اجرا شود، مهاجم بازهم میتواند به سیستم دسترسی پیدا کند.
طبق گزارش شرکت سوفوس (Sophos)، این گروه از نرم افزار Sandboxie و هفت برنامه دیگر، از جمله Java، Krita و ابزارهای مجموعه Sysinternals، برای اجرای کدهای مخربش سوءاستفاده کرده است. در یکی از روشها، فایل مخرب sbiedll.dll باعث شده برنامه معتبر SandboxieWUAU.exe کد تحت کنترل حمله کننده را اجرا کند.
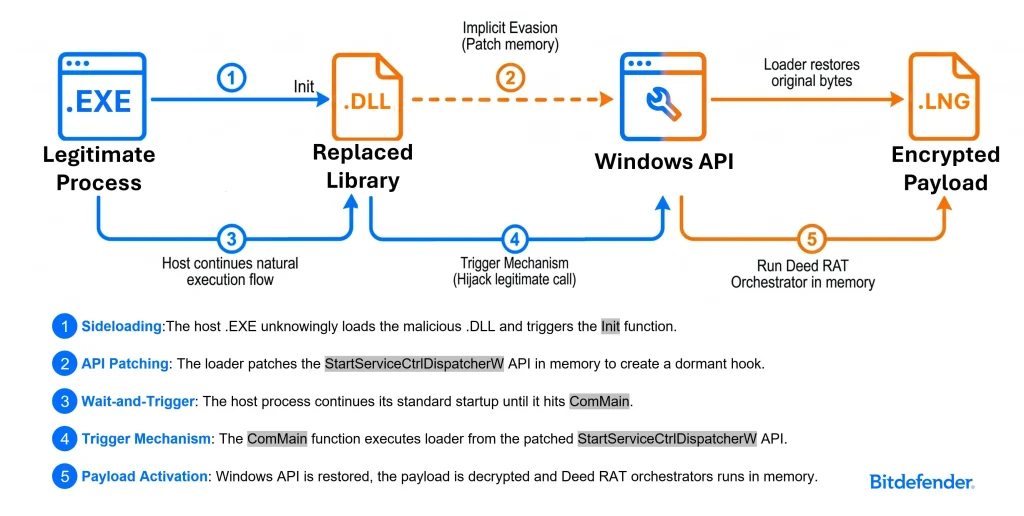
فایلهای DLL مخرب این گروه، کدهای مخرب رمزگذاری شده را از فایلهایی مانند config.ini دریافت میکنند و سپس اجرا می کنند. این کار به مهاجمان اجازه میدهد عملکرد بدافزار را تغییر دهند، بدون اینکه فایلهای DLL را عوض شوند و همچنین، چون کد مخرب در حافظه سیستم اجرا میشود، تعداد فایل های کمتری روی دیسک ذخیره شده و شناسایی آن سخت تر میشود.
قابلیت های مهم و جالب توجه بدافزار شامل شناسایی شبکه محلی والبته حسابهای کاربری، جمع آوری اطلاعات سیستم، بررسی فرایندهایی که در حال اجرا هستند، ثبت کلیدهای فشرده شده روی صفحه کلید و تهیه اسکرین شات است. تاکنون دو نسخه از این محموله با شماره های 1.1.5 و 1.1.7 پیدا شده اند.
این بدافزار برای دریافت تعداد دستورهای بیشتری با وبسایت های خارجی ارتباط برقرار میکند. نسخه 1.1.5 از دامنه های مشخصی برای ارتباط با زیرساخت فرماندهی و کنترل (C2) استفاده مکیند. نسخه 1.1.7 هم به مخازن گیتهاب وصل میشد و فایل های پیکربندی رمزگذاری شده را دانلود میکرد، اما حساب گیتهابی که از آن استفاده میکرد، دیگر در دسترس وقابل استفاده نیست.
گروههای هکری مرتبط به چین هستند قبلاً هم از این روش استفاده کرد هاند. به عنوان مثال، گروه APT41 در جولای ۲۰۲۴ از فایل taskhost.exe برای اجرای یک فایل مخرب sbiedll.dll و نصب بدافزار back door MoonWalk استفاده کرد.
توصیه امنیتی: سوفوس به صورت واضح هشدار داده است که شناسایی این حمله ها صرفاً با بررسی فایلها ممکن است مؤثر نباشد؛ چون فایلهای پیکربندی هنگام اجرا رمزگشایی میشوند. پس اینکه سازمان ها باید رفتارهای مشکوک، مانند خواندن فایلهای محلی توسط DLL و اجرای فوری کد در حافظه را باید جدی بگیرند وتمامی این موارد را بررسظی کنند.