

فایروالی که فقط پورت و IP را کنترل کند، دیگر جواب نمی دهد. حجم حملات بالا رفته و خود حمله ها هم پیچیده تر شده اند. مهاجم امروز لازم نیست حتماً از در اصلی وارد شود. او از یک حساب معتبر استفاده می کند، یا از یک سرویس ابری، یا از دستگاهی که در لبه شبکه نشسته است. گزارش Microsoft Digital Defense Report 2026 هم همین را نشان می دهد: 63% از نفوذهای مشاهده شده به سرقت داده ختم شده و زمان حمله به بارهای کاری ابری آسیب پذیر، به طور میانگین فقط 5.3 ساعت بوده است. 5.3 ساعت. یعنی فرصت واکنش کم است.
از این آمار یک نتیجه می گیریم. کنترل ترافیک باید در سطح کاربرد، هویت و رفتار انجام شود. لایه شبکه به تنهایی کافی نیست.
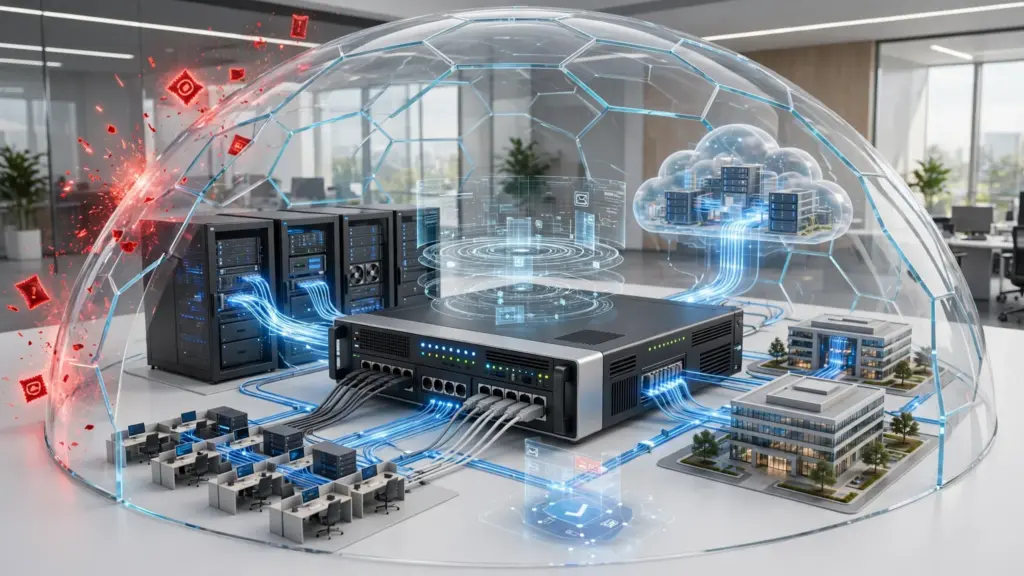
فایروال نسل جدید یا NGFW جواب شبکه به همین مشکل است. کارهای قدیمی فایروال، یعنی کنترل پورت و IP و پروتکل، در آن هست. ولی چیزهای تازه ای هم دارد: بازرسی عمیق بسته ها، شناسایی برنامه، کنترل کاربر، پیشگیری از نفوذ و استفاده از داده های تهدید. اگر سازمانی سرویس ابری دارد، کارمند دورکار دارد، چند شعبه دارد و داده حساس نگه می دارد، NGFW برایش یک تجهیز کنار دستی نیست. بخشی از معماری امنیت است.
تفاوت فایروال سنتی و NGFW
فایروال کلاسیک یک سؤال ساده می پرسد: این بسته عبور کند یا نه؟ جواب را هم از آدرس مبدا و مقصد، پورت و پروتکل می گیرد. این روش هنوز لازم است. کافی نیست. چرا؟ چون خیلی از بدافزارها از همان پورت هایی رد می شوند که مجاز است، مثل HTTPS.
NGFW یک لایه عمیق تر اضافه می کند. فقط “ترافیک روی پورت 443” را نمی بیند. می خواهد بداند چه برنامه ای اجرا می شود و چه کاربری پشت آن است. محتوا را هم نگاه می کند، که تهدیدی در آن هست یا نه، و اینکه این ارتباط به یک حمله شناخته شده شبیه است یا نه.
در کنترل دسترسی، فایروال سنتی روی IP، پورت و پروتکل می ایستد، ولی NGFW سیاست را بر اساس کاربر، گروه، برنامه، محتوا و سیاست امنیتی سازمان اجرا می کند. شناسایی برنامه هم متفاوت است. فایروال سنتی در این کار محدود است و به پورت تکیه دارد. NGFW برنامه را حتی وقتی از پورت غیرمعمول استفاده شود، تشخیص می دهد.
بازرسی ترافیک در مدل سنتی بیشتر در لایه شبکه انجام می شود. NGFW بسته ها را عمیق بررسی می کند و ترافیک را در لایه کاربرد تحلیل می کند. برای مقابله با تهدید هم مدل سنتی به مسدودسازی ساده بسنده می کند، در حالی که NGFW IPS دارد، آنتی ویروس شبکه ای دارد، ضد بدافزار و کنترل URL و فیلتر محتوا هم دارد.
هوش تهدید در فایروال سنتی معمولاً محلی و ثابت است. در NGFW بروزرسانی ها از اطلاعات تهدید و تحلیل رفتار می آید. ترافیک رمزنگاری شده را هم فایروال سنتی عملاً نمی بیند. NGFW اگر محصول پشتیبانی کند، HTTPS را رمزگشایی می کند، بازرسی می کند و کنترل می کند.
دید شبکه هم فرق دارد. گزارش های پایه در یک طرف، و گزارش گیری، لاگ، همبستگی رویداد و مدیریت متمرکز در طرف دیگر. در نهایت هم کاربرد سازمانی: فایروال سنتی به شبکه های کوچک و کنترل دسترسی ساده می خورد. NGFW برای سازمان های متوسط و بزرگ، شعب، دیتاسنتر و زیرساخت های حساس ساخته شده است.
NGFW دقیقاً چه کارهایی انجام می دهد؟
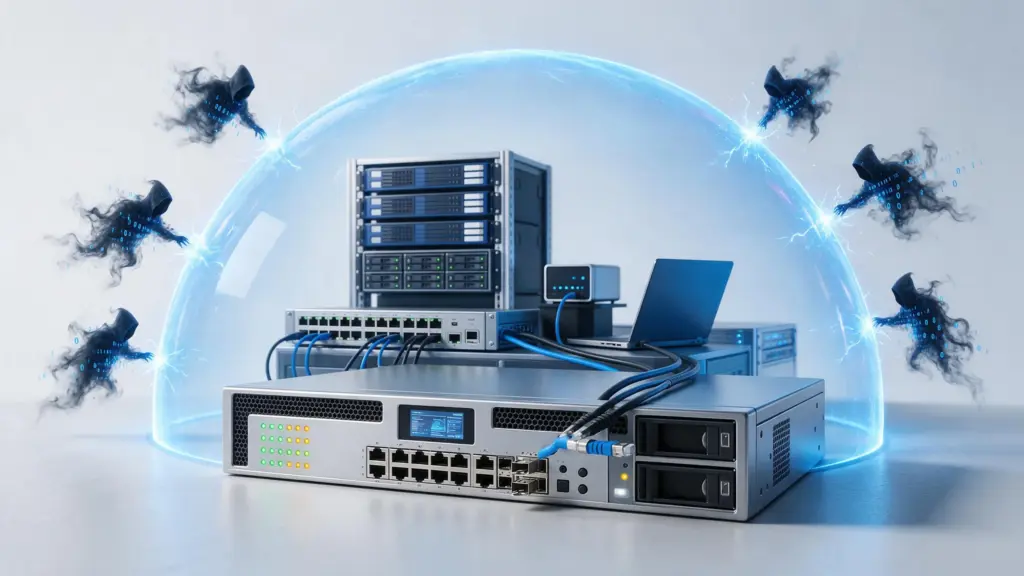
یک NGFW سازمانی فقط یک کار نمی کند. اول سیاست های دسترسی را اجرا می کند، یعنی معلوم است هر کاربر، گروه یا دستگاه به کدام سرویس راه دارد. بعد ترافیک را بین برنامه ها تفکیک می کند، مثلاً مرورگر، سرویس ابری، ابزار همکاری، پایگاه داده یا نرم افزارهای داخلی. محتوای همین ترافیک هم با بازرسی عمیق بسته بررسی می شود تا تهدید در لایه کاربرد پیدا شود.
پیشگیری از نفوذ کار جدا و مهمی است. NGFW در ترافیک دنبال امضای حمله می گردد، دنبال الگوی سوء استفاده از آسیب پذیری، و دنبال رفتاری که مشکوک به نظر برسد. اگر پیدا کند، جلویش را می گیرد. کنترل وب و محتوا هم دسترسی به دسته های پرخطر، سایت های فیشینگ، منابع بدافزار و هر منبع غیرمجاز را محدود می کند.
اگر سخت افزار اجازه بدهد و سیاست سازمان هم موافق باشد، ترافیک HTTPS رمزگشایی و بازرسی می شود. VPN هم در همین مجموعه است، برای ارتباط امن بین دفتر مرکزی، شعب و کارکنان دورکار. ثبت رویداد و گزارش گیری هم برای بررسی حادثه و انطباق لازم است و برای فهمیدن رفتار شبکه.
چرا انتخاب NGFW در سال 2026 سخت تر شده است؟
شبکه سازمان ها دیگر یک تکه نیست. بعضی کاربران در دفتر هستند و بعضی از راه دور وصل می شوند. بخش بزرگی از سرویس ها هم روی ابر یا در چند دیتاسنتر اجرا می شود. در این وضع مرز شبکه یک خط مشخص بین داخل و بیرون نیست.
مایکروسافت در گزارش 2026 تاکید کرده که مهاجمان بیشتر از قبل به هویت ها، دسترسی های معتبر و روابط مورد اعتماد تکیه می کنند. حمله به تجهیزات لبه شبکه و زنجیره تامین نرم افزار هم در فهرست تهدیدهای مهم سال پیش رو آمده است. برای فایروال این یعنی چه؟ یعنی باید ترافیک کاربران، سرویس های ابری، دستگاه های IoT و شعب را با یک سیاست یکپارچه کنترل کند.
هوش مصنوعی هم کار را سریع تر کرده است. به گفته مایکروسافت، مهاجم با کمک هوش مصنوعی با سرعت و مقیاس و خودکارسازی بیشتری حمله می کند. مدافع هم مجبور است سریع تر تحلیل کند و سریع تر جواب بدهد. پس اگر فایروال را فقط با تعداد پورت یا سرعت خام سخت افزار انتخاب کنیم، تصمیم ناقصی گرفته ایم.
معیارهای انتخاب فایروال مناسب شرکت
ظرفیت واقعی، نه عدد کاتالوگ
ظرفیت فایروال را باید از ترافیک واقعی حساب کرد. تعداد کاربران هم زمان، نوع برنامه ها و نیاز به رمزگشایی HTTPS همه اثر دارند. عددی که برای عبور ترافیک خام در کاتالوگ آمده با ظرفیت دستگاه در حالت فعال بودن IPS، آنتی مالور، کنترل URL و رمزگشایی SSL خیلی فرق دارد. گاهی فاصله زیاد است.
سازمانی که ویدئوکنفرانس، انتقال فایل، سرویس ابری و ترافیک رمزنگاری شده زیادی دارد، بهتر است ظرفیت را با حاشیه امن انتخاب کند. شبکه رشد می کند، شعبه اضافه می شود، کاربر بیشتر می شود. نباید ارتقای فایروال را به بعد موکول کرد.
دید در سطح کاربرد و کاربر
فایروال باید بتواند برنامه ها را از هم جدا کند و سیاست را بر اساس کاربر یا گروه اجرا کند. با این قابلیت، مدیر شبکه لازم نیست یک سرویس را کلاً ببندد. می تواند دسترسی را هدفمند تعریف کند.
یک مثال: گروهی از کارکنان به یک سرویس همکاری آنلاین دسترسی دارند، ولی آپلود فایل در آن سرویس برایشان بسته است. این کنترل فقط وقتی شدنی است که فایروال برنامه، کاربر و محتوا را با هم تشخیص بدهد.
توانایی مقابله با تهدید
برای یک NGFW قابل اتکا باید IPS باشد، آنتی ویروس شبکه ای باشد، ضد بدافزار و کنترل URL و فیلتر محتوا هم باشد، و امضاها مرتب بروز شوند. این ها شرط اولیه است. بعد باید پرسید این محصول از اطلاعات تهدید چطور استفاده می کند و آیا با بقیه محصولات امنیتی سازمان هم کار می کند.
پایداری و تداوم سرویس
فایروال یک نقطه حیاتی در شبکه است. اگر از دسترس خارج شود، اینترنت قطع می شود، شعب قطع می شوند و سرویس های داخلی هم ممکن است مختل شوند. به همین دلیل قابلیت High Availability، مدیریت کلاستر، پایش سلامت دستگاه و مسیر جایگزین باید در اولویت باشد.
VPN و شبکه های چند شعبه ای
شرکتی که شعبه، انبار، مرکز فروش یا کارمند دورکار دارد، به VPN نیاز روزمره دارد. فایروال باید تونل Site-to-Site بسازد و اتصال ها را متمرکز مدیریت کند. باید وضعیت تونل ها را پایش کند و دسترسی شعب را هم از هم جدا نگه دارد.
مدیریت متمرکز و گزارش گیری
در سازمان بزرگ، نگهداری چند فایروال جداگانه عملاً شدنی نیست. ابزار مدیریت باید بتواند سیاست تعریف کند، تغییرات را کنترل شده اعمال کند، وضعیت دستگاه ها را نشان بدهد، لاگ ها را بررسی کند و گزارش مدیریتی بسازد.
انطباق و مستندسازی
اگر سازمان تابع الزامات امنیتی یا حفاظت از داده یا استانداردهای صنعت خودش است، ثبت رویداد و گزارش گیری برایش مهم می شود. فایروال باید مدارک لازم برای ممیزی و بررسی حادثه را به تیم امنیت بدهد.
Kaspersky NGFW برای چه سازمان هایی مناسب است؟
کسپرسکی NGFW را برای محافظت سایبری از سازمان های متوسط و بزرگ طراحی کرده که شبکه پیچیده و پرترافیک دارند. طبق مستندات رسمی، این محصول وظایف فایروال سنتی را با موتورهای پیشرفته امنیت شبکه ترکیب می کند تا تهدید را شناسایی و جلوگیری کند. هدف هم همان است که گفتیم: کنترل و امن سازی ترافیک شبکه سازمانی.
محصول در دو شکل ارائه می شود، سخت افزاری و ماشین مجازی یا نرم افزاری. این انعطاف برای سازمانی که می خواهد فایروال را در دیتاسنتر یا زیرساخت مجازی یا نقاط مختلف شبکه نصب کند، اهمیت دارد.
نسخه 1.2 در جولای 2026 معرفی شد و چند قابلیت عملیاتی تازه آورده است. یکی از آن ها Virtual Security System است. با آن می شود چند نمونه منطقی مستقل را روی یک دستگاه فیزیکی اجرا کرد و هر نمونه سیاست امنیتی و جدول مسیریابی خودش را دارد. برای جدا کردن شبکه اینترنت، شبکه داخلی، شعب یا بخش های حساس سازمان، همین قابلیت به کار می آید.
مسیریابی مبتنی بر سیاست هم در این نسخه هست. مدیریت تغییرات پیکربندی هم هست، و پایش کیفیت لینک با IP SLA. تونل های Site-to-Site بر پایه IPsec و IKEv2 هم اضافه شده اند. محافظت در برابر IP Spoofing و پایش کلاستر و همسایه های BGP و OSPF از طریق SNMP هم همین طور. پس Kaspersky NGFW فقط ابزار فیلترینگ نیست. در پایداری شبکه، اتصال شعب و مدیریت زیرساخت های بزرگ هم نقش دارد.
چک لیست عملی پیش از خرید
پیش از خرید، تیم فناوری اطلاعات و امنیت بهتر است این پرسش ها را از فروشنده یا integrator بپرسد:
- ظرفیت دستگاه، وقتی IPS و آنتی مالور و کنترل URL و رمزگشایی HTTPS همه فعال باشند، چقدر است؟
- شناسایی برنامه بر پایه امضا و تحلیل ترافیک پشتیبانی می شود؟
- می شود دسترسی را بر اساس کاربر، گروه، دپارتمان و دستگاه کنترل کرد؟
- در زمان خرابی، High Availability و کلاستر و انتقال خودکار وجود دارد؟
- VPN Site-to-Site و مدیریت متمرکز شعب پشتیبانی می شود؟
- لاگ ها به SIEM یا ابزار مانیتورینگ سازمان ارسال می شود؟
- استقرار مجازی و فیزیکی با معماری ما می خواند؟
- هزینه لایسنس، بروزرسانی امضاها، پشتیبانی و ارتقای سخت افزار در چند سال آینده چقدر می شود؟
- پشتیبانی محلی، مستندات کسپرسکی فارسی و خدمات پیاده سازی در دسترس است؟
جمع بندی
NGFW یک لایه کنترل هوشمند در مرز شبکه است. با آن سازمان فقط به IP و پورت نگاه نمی کند، کاربر و برنامه و محتوا و ریسک را هم می بیند. حملات سریع تر شده اند و مرز شبکه هم مدام جابه جا می شود. در این شرایط، انتخاب فایروال باید روی ظرفیت واقعی بنا شود، روی دید در سطح کاربرد، پایداری، مدیریت متمرکز و توان مقابله با تهدید. عدد کاتالوگ ملاک نیست.
شرکتی که یک راهکار یکپارچه می خواهد، برای کنترل ترافیک و امن کردن ارتباط شعب و اجرای سیاست امنیتی در شبکه پیچیده، می تواند Kaspersky NGFW را بررسی کند. قابلیت های نسخه 1.2 مثل محیط های مجازی مستقل، مسیریابی مبتنی بر سیاست، IPsec VPN و پایش کلاستر، آن را برای سازمانی مناسب می کند که هم امنیت شبکه می خواهد و هم پایداری عملیاتی.
یادتان باشد: فقط پورت و IP کافی نیست. فایروالی که کاربر و برنامه و محتوا را نبیند، کار را نیمه تمام گذاشته است.