

اختلال گسترده سرویس های مایکروسافت در تاریخ ۱۲ نوامبر ۲۰۲۶، دسترسی کاربران به بخشی از خدمات Microsoft 365 را با مشکل مواجه کرد. عملکرد سرویس ها تا صبح ۱۴ نوامبر به حالت عادی بازگشت، اما مجرمان سایبری کار خود را متوقف نکردند و همچنان از نگرانی کاربران درباره این حادثه برای اجرای حملات فیشینگ استفاده می کنند.
به گزارش کسپرسکی، یک کارزار ایمیلی با هدف قرار دادن کاربران سازمانی شناسایی شده است. این کارزار حتی تا ۱۷ نوامبر نیز توسط راهکارهای امنیتی این شرکت شناسایی می شد؛ یعنی سه روز پس از رفع اختلال، ایمیل های جعلی همچنان در گردش بودند.
مهاجمان چگونه از اختلال مایکروسافت سوء استفاده می کنند؟
اختلال سرویس های مایکروسافت فعالیت بسیاری از سازمان های وابسته به Microsoft 365 را مختل کرده بود. به همین دلیل بخشی از کارکنان همچنان درباره وضعیت سرویس ها و احتمال تکرار اختلال نگرانی داشتند. مهاجمان دقیقا روی همین نقطه دست گذاشته اند.
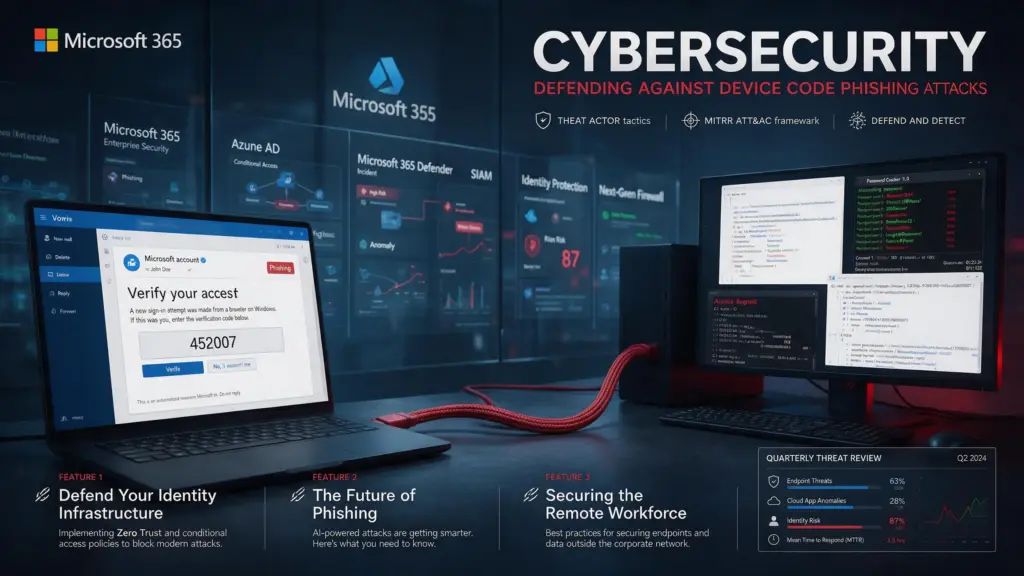
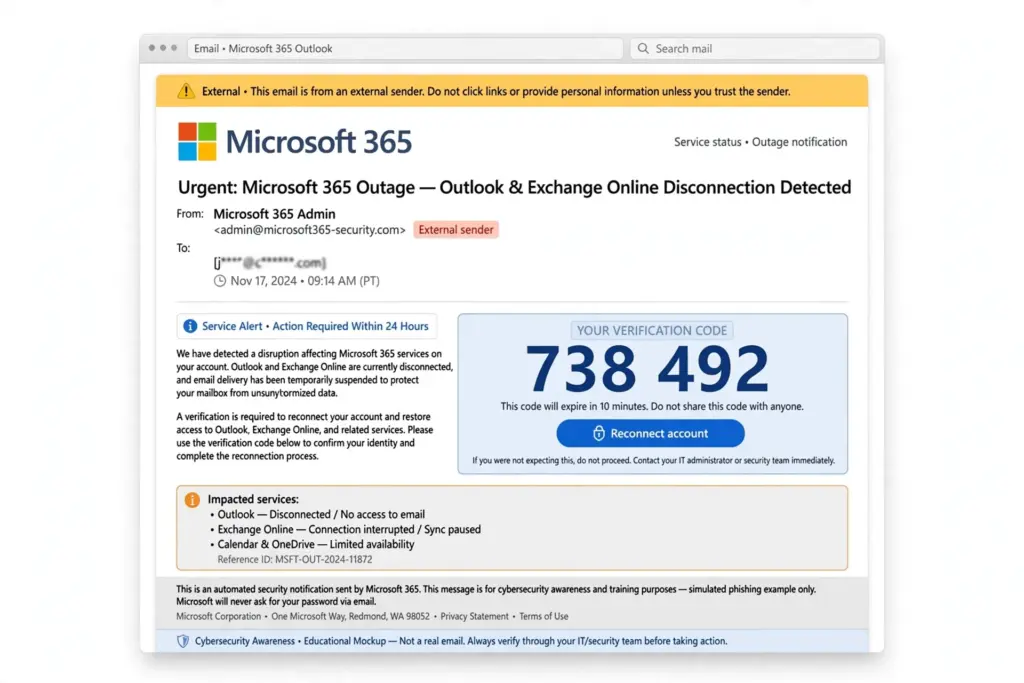
آن ها ایمیل هایی با عنوان هشداردهنده «Outlook پس از اختلال Microsoft 365 قطع شده است» ارسال می کنند. این پیام ها ظاهرا از طرف مایکروسافت می آیند و ادعا می کنند که سرویس های Outlook، SharePoint و Exchange Online تا زمان اتصال مجدد حساب Office کاربر ممکن است به درستی کار نکنند.
در متن ایمیل، یک کد تایید و لینکی برای اتصال مجدد حساب قرار داده شده است. اما این لینک در واقع قربانی را به یک وب سایت جعلی هدایت می کند.
هدف اصلی حمله چیست؟
صفحه جعلی طراحی شده توسط مهاجمان، از نظر ظاهری به صفحه ورود حساب مایکروسافت شباهت دارد. در این صفحه ابتدا از کاربر خواسته می شود نام حساب خود را وارد کند. سپس مهاجمان پیشنهاد ارسال یک کد تایید جدید را مطرح می کنند و از کاربر می خواهند آن را در همان وب سایت وارد کند.
این روش می تواند برای اجرای حمله ای موسوم به Device Code Phishing مورد استفاده قرار گیرد.
در این تکنیک، مهاجم تلاش می کند یک دستگاه غیرمجاز را به حساب Microsoft 365 قربانی متصل کند. پس از آنکه کاربر روی گزینه ارسال کد کلیک می کند، مهاجم فرایند احراز هویت را آغاز می کند و مایکروسافت یک کد معتبر در اختیار کاربر می گذارد.
کاربر تصور می کند این کد برای بازیابی یا اتصال مجدد حساب خودش است و آن را در وب سایت جعلی وارد می کند. مهاجم نیز همان کد را به فرایند احراز هویت مایکروسافت منتقل می کند.
در نتیجه، مهاجم ممکن است بتواند بدون اطلاع کاربر، یک دستگاه غیرمجاز را به حساب سازمانی او متصل کند و به اطلاعاتی که از طریق حساب Microsoft 365 قابل دسترسی است، برسد.
روش جایگزین مهاجمان ساده تر است؛ سرقت مستقیم رمز عبور کاربران از طریق همان صفحه جعلی.
چگونه از سازمان در برابر این حملات محافظت کنیم؟
برای کاهش خطر حملات فیشینگ مشابه، سازمان ها باید مجموعه ای از اقدامات پیشگیرانه را در نظر بگیرند.
نخستین اقدام، آموزش مستمر کارکنان است. کارکنان باید با روش های جدید فیشینگ و شیوه های سوء استفاده از رویدادهای خبری و اختلالات سرویس ها آشنا باشند. استفاده از راهکارهایی مانند Kaspersky Automated Security Awareness Platform می تواند به ارتقای آگاهی امنیتی کارکنان کمک کند.
نکته دوم به کدهای تایید مربوط می شود. دریافت کد احراز هویت بدون درخواست قبلی، یک نشانه هشدار جدی است. کارکنان نباید چنین کدهایی را در اختیار دیگران قرار دهند یا در وب سایت هایی که از اعتبار آن ها اطمینان ندارند وارد کنند.
اقدام سوم، فیلتر کردن ایمیل های مخرب است. سازمان ها باید از راهکارهای امنیتی در سطح درگاه ایمیل استفاده کنند تا پیام های فیشینگ پیش از رسیدن به صندوق ورودی کارکنان شناسایی و مسدود شوند. Kaspersky Secure Mail Gateway یکی از راهکارهای تخصصی کسپرسکی برای همین منظور است.
جمع بندی
این حمله نشان می دهد که اختلال در سرویس های فناوری، حتی پس از برطرف شدن مشکل، می تواند به فرصتی برای اجرای حملات مهندسی اجتماعی تبدیل شود. مهاجمان با سوء استفاده از نگرانی کاربران و ایجاد حس فوریت، آن ها را به کلیک روی لینک های جعلی و افشای اطلاعات حساب سازمانی ترغیب می کنند.
به همین دلیل، امنیت سازمان ها نباید صرفا به حفاظت فنی از زیرساخت ها محدود شود. آموزش کارکنان، کنترل امنیت ایمیل ها و نظارت بر فرایندهای احراز هویت، بخش مهمی از راهبرد دفاع سایبری سازمان ها هستند.