اخیرا Island اظهار داشته صفحات مربوط به تبلیغات هوش مصنوعی تنها بخش کوچکی از یک پلتفرم فیشینگ گسترده تر هستند. دو بخش دیگر این عملیات شامل سایتهایی برای ادعا های مربوط به بازپرداخت هزینه های Google Ads و تأیید پرداخت ها، و همچنین سایتهای جعلی که کار استخدام میکنند مثل شرکتهای Tesla، Louis Vuitton، Nike و Adecco .
تمام سایت های شناسایی شده از فناوری های مشابهی مانند Next.js و Socket.IO استفاده میکنند و با نقاط اتصال یکسانی ارتباط دارند. همچنین مشخص شده که مهاجمان، کد منبع نسخه های قدیمیتر این پلتفرم را به دلیل تنظیمات اشتباه در مخازن عمومی GitHub در معرض دید قرار داده اند.
فعالیت مربوط به تبلیغات هوش مصنوعی بیشتر کجا را مورد هدف قرار میدهند؟
افرادی که تبلیغات را سامان دهی می کنند و مدیران حساب های تبلیغاتی. میشود اینگونه برداشت کرد که هدف احتمالی مهاجمان پس از سرقت حسابهای تبلیغاتی، میخواهند از حساب ها برای اجرای برنامه خود استفاده کنند یا حسابها را به قیمت بالاتری بفروشند؛ بخصوص آن دسته از حسابهایی که سابقه هزینه کرد خوب و بدون مشکل دارند.
طبق گزارشی که Mimecast در ژوئیه ۲۰۲۶ انتشار داده، بدافزارهایی مانند VietCredCare، DuckTail، NodeStealer و PXA Stealer باعث دزدیدن گسترده حساب های تبلیغاتی شده اند. خیلی جالب است که این موضوع به یک جرم رایج در حوزه تبلیغات مبدل شده، به این صورت که مهاجمان بودجه اختصاص به شرکت ها را استفاده میکنند و حساب هایی را که اعتبار خوبی دارند در بازارهای غیرقانونی به فروش میرسانند.
چرا پس گرفتن حساب Google ads سخت هست؟
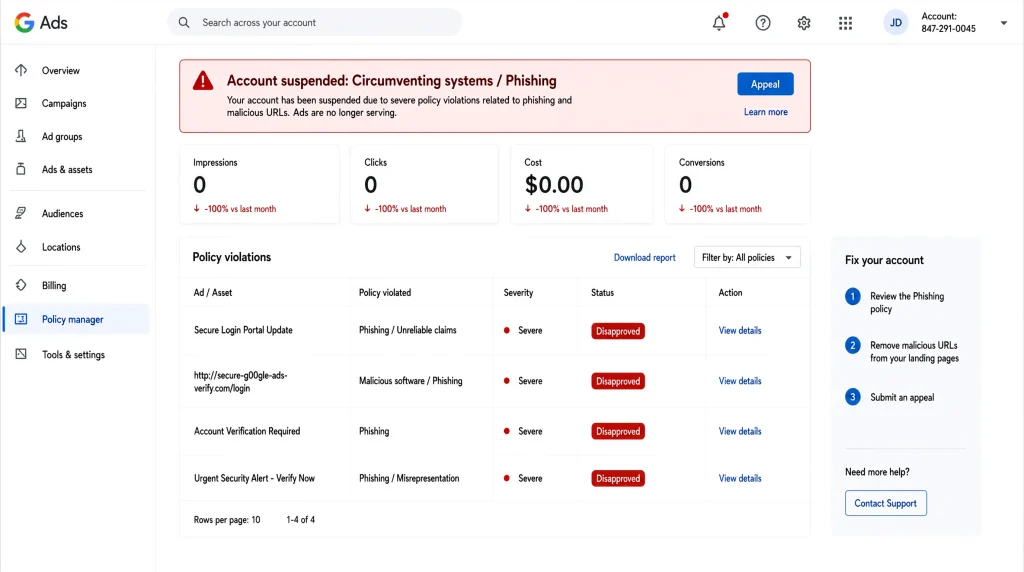
طبق اظهارات Island، حذف کارت بانکی برای قربانی معمولاً عمل نسبتا ساده ایست و میتواند طی مدتی کوتاه مثلا چند ساعت انجام شود، اما باز پس گرفتن حساب بسیار دشوار است. حمله کنندگان معمولا مدیران مربوط به خود را به حساب اضافه کرده و دسترسی مالک اصلی را کاهش میدهند. متاسفانه بگرداندن حساب ممکن است هفته ها طول بکشد و در این مدت از حساب دزدیده شده همچنان برای اجرای تبلیغات استفاده شود. اگر حساب دزدیده شده متعلق به یک مدیر تبلیغاتی باشد، و در ادامه این آسیب وارد شده میتواند مشتریان آن شرکت را نیز تحت تأثیر قرار دهد.
برای کاهش این تهدید که تاثیرات جبران ناپذیری دارد، به سازمانها توصیه میشود روشهای جدید احراز هویت مقاوم در برابر فیشینگ استفاده کنند، تغییرات اعمال شده نسبت به کنترل حساب های تبلیغاتی را بررسی کرده و پیش از اتصال حساب ها به سرویس هوش مصنوعی، این اتصال ها نیز نظارت شوند.
هکر ها چطور از تبلیغات گوگل استفاده می کنند؟
Island اعلام کرده که مهاجمان از نتایج تبلیغات Google سوءاستفاده میکنند تا کاربران را به GPT های سفارش شده هدایت شوند و این صفحات کاربر را به یک صفحه جعلی تأیید Cloudflare میفرستند که با روش ClickFix، بدافزار NetSupport RAT را روی سیستم قربانی اجرا کند.
Island صراحتا اعلام کرده است که این حملات به هیچ آسیب پذیری در ChatGPT یا Google نیاز ندارند، بلکه از پلتفرم های دارای اعتبار ، محتوای ایجادشده توسط سودجویان و حمله کنندگان و همچنین تبلیغات پولی برای هدایت کاربران به سمت بدافزار استفاده میکنند.
در سه ماه منتهی به پایان آگوست ۲۰۲۶، این حملات شامل حدود ۸۵۰ صفحه تبلیغاتی جعلی، ۲۶ سایت شبیه ChatGPT و ۷۱ شناسه تبلیغاتی گوگل بود.