

طبق گزارش تیم Unit 42 شرکت Palo Alto Networks، یک کارزار جاسوسی سایبری شناسایی شده که سرورهای لینوکسی سازمان های دولتی و نهادهای وابسته رو هدف گرفته.محققان این فعالیت رو با شناسه CL-UNK-1211 ردیابی می کنن و می گن از اکتبر 2025 تا آوریل 2026 دیده شده.
هویت مهاجم ها هنوز معلوم نیست. یعنی نمی شه گفت پشتش یه دولته یا یه گروه مجرمانه. جاسوسی خوندن عملیات هم به معنی انتساب قطعی به یه کشور نیست.
هدفشون ولی روشنه: بمونن و اطلاعات جمع کنن. ساختار شبکه رو شناسایی می کردن، سراغ پایگاه داده ها و رمز مدیرها می رفتن و صندوق ایمیل سازمانی رو هم می خوندن. چند تا راه پنهان هم برای برگشت باز می ذاشتن. پس موضوع فقط یه سرور آلوده نبود، می خواستن توی شبکه خونه کنن.
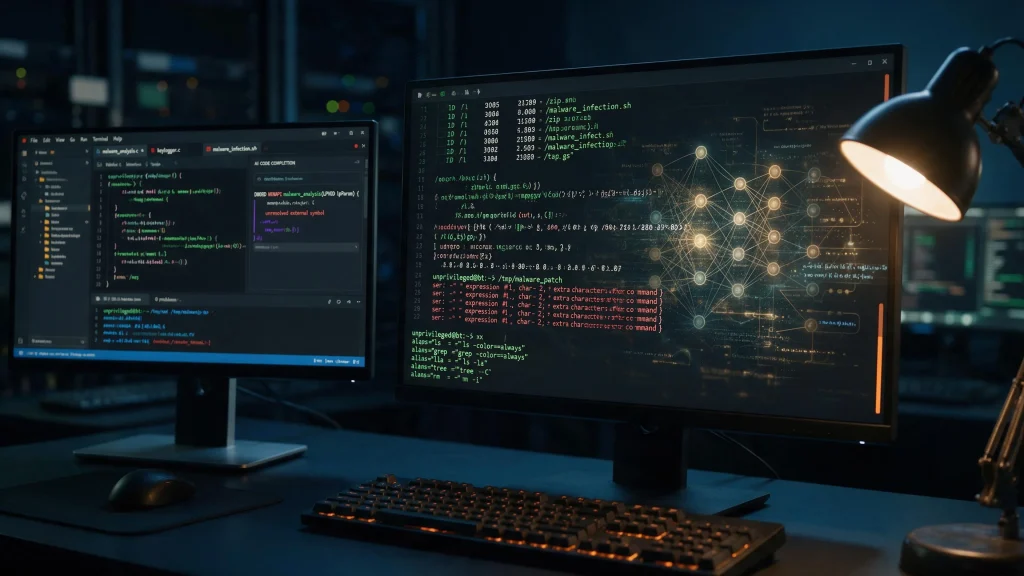
استفاده از هوش مصنوعی برای تولید کدهای مخرب
جالب ترین بخش ماجرا اسکریپت هاست. محققان توی کدهای PHP و Shell به کامنت هایی رسیدن که محاوره ای بود و قدم به قدم، انگار یه مدل زبانی داره منطق کد رو برای کاربر توضیح می ده. برنامه نویس ها معمولاً اینطوری کامنت نمی ذارن.
دو احتمال وجود داره: یا کد رو از خروجی یه مدل کپی کردن، یا یه ایجنت هوش مصنوعی توی تولید و اجراش نقش داشته. ولی این نشونه ها به تنهایی نه یه مدل مشخص رو ثابت می کنه، نه خودکار بودن کامل حمله رو. راستش موضوع چندان هم عجیب نیست؛ مهاجم با این ابزارها خیلی سریع تر اسکریپت می سازه و متناسب با هدف عوضش می کنه.
برای دسترسی به پسورد ها فایل bashrc اصلی رو با نسخه دستکاری شده عوض کرده بودن که موقع اجرای دستورهای مدیریتی رمز رو ثبت می کرد. توی صفحه های ورود PHP هم کد تزریق می شد و نام کاربری و رمز ادمین همون لحظه لاگین ذخیره می شد. هر چی هم از این دو راه گیرشون نمی اومد، سراغ فایل های پیکربندی و تاریخچه دستورها می رفتن و دنبال رمز ایمیل، SMTP و دیتابیس می گشتن. رمزی که متن ساده ذخیره شده باشه، هدیه است.
ابزار اصلی برای اتک های جدید چی بود؟
ابزار اصلیشون SysGoRAT بود، یه تروجان دسترسی از راه دور که با Go نوشته شده و هم روی لینوکس کار می کنه هم ویندوز. با WebSocket به آدرس 104.194.158[.]65:443 وصل می شد که سرور فرماندهی مهاجمه. قابلیت هاش هم کم نیست: اجرای دستور، شل تعاملی، اسکرین شات، دانلود فایل، ماندگاری توی سیستم، دیدن محتوای پوشه ها و ساختن اتصال پروکسی برای رسیدن به سیستم های دیگه. یعنی مهاجم بعد از ورود هر کاری خواست می تونه بکنه.
تلاش برای سرقت ایمیلهای سازمانی و حسابهای شبکههای اجتماعی
ایمیل های سازمانی هم هدف بودن. مسیر /var/qmail/mailnames/ رو بررسی کردن و اسکریپتی به اسم search_social.php اجرا کردن که سربرگ ایمیل ها رو دنبال کلمات مربوط به شبکه های اجتماعی می گشت و فرستنده، گیرنده و موضوع رو نشون می داد. احتمالاً می خواستن اکانت های اجتماعی رو تصاحب کنن. بعدش با zip_mails.sh خواستن ایمیل ها رو فشرده کنن و بیرون ببرن، ولی چند تا خطای نحوی توی اسکریپت کار رو خراب کرد. شکست خوردن، همین.
ردپاشون رو هم پاک می کردن. سعی می کردن ابزار حفاظت نقاط پایانی رو خاموش کنن، لاگ ها رو پاک می کردن، زمان فایل ها رو دستکاری می کردن و از reverse shell داخل حافظه و وب شل استفاده می کردن. ترفند بامزه شون ولی این بود که نشونه های جعلی تیم قرمز می ذاشتن تا فعالیت شبیه تست نفوذ مجاز به نظر برسه. توی سازمانی که مرتب تست نفوذ می گیره، تیم امنیت به راحتی می تونه گول بخوره. زنگ خطر.
گزارش به چارچوب هایی مثل ARTEX و PentAGI هم اشاره کرده که بخشی از کار تهاجمی رو خودکار می کنن، از شناسایی دارایی ها تا اسکن آسیب پذیری. گوگل و Mandiant هم می گن این ابزارها سرعت عملیات رو بیشتر می کنن. ولی سرعت یعنی مخفی کاری نیست. ابزار خودکار ترافیک و ردپای مشخصی می سازه و تیم دفاعی می تونه بگیرتش.
راهکار سازمان ها برای مقابله با این حملات سایبری چه بوده؟
اول اینکه فکر نکنن لینوکس خودش امنیت میاره؛ نمیاره. رمزهایی که متن ساده توی فایل های پیکربندی افتادن رو بردارن و بذارن توی Secret Manager. ارتباط خروجی سرورها رو فقط به مقصدهای لازم محدود کنن، چون اتصال ناشناس به بیرون می تونه همون C2 باشه. bashrc، صفحه های لاگین PHP و سرویس های systemd رو مرتب چک کنن که کسی دست نبرده باشه.
آتنا به عنوان ارائه دهنده راهکارهای امنیت سازمانی و نماینده رسمی کسپرسکی در ایران، همیشه روی رویکرد چندلایه تاکید داشته. محافظت از نقاط پایانی لازمه ولی کافی نیست؛ سرور، شبکه، حساب های کاربری و دسترسی های مدیریتی هم باید یکجا ارزیابی بشن.
آنچه از این ماجرا می تونیم یاد بگیریم اینه که مهاجم با هوش مصنوعی سریع تر ابزار می سازه، ولی ضعف های قدیمی مثل رمز ذخیره شده توی فایل متنی و دسترسی بیش از حد هنوز مهم ترین راه نفوذن. یادتون هست گفتم کامنت هایی شبیه جواب چت بات؟ همینه. ابزار عوض شده، اشتباه سازمان ها نه.