

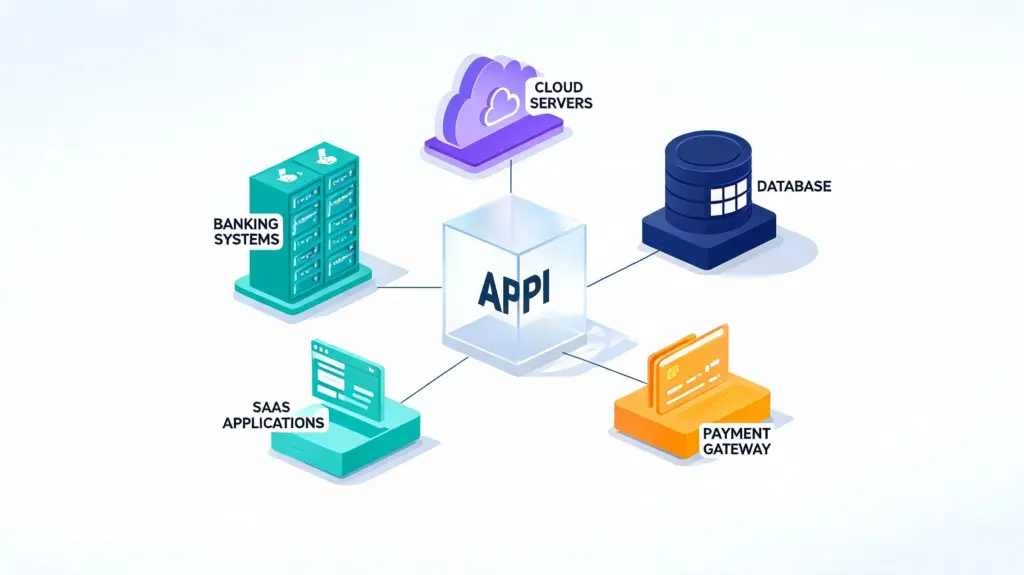
امروزه API ها یکی از اجزای اصلی زیرساخت دیجیتال سازمان ها به شمار می روند. از اپلیکیشن های بانکداری و درگاه های پرداخت گرفته تا پلتفرم های SaaS، سامانه های مدیریت مشتریان (CRM)، سرویس های ابری و نرم افزارهای سازمانی، بخش بزرگی از تبادل اطلاعات و اجرای عملیات از طریق رابط های برنامه نویسی کاربردی انجام میشود.
اما همین ارتباط گسترده، سطح حمله تازه ای در اختیار مجرمان سایبری گذاشته است. مهاجم می تواند به جای نفوذ مستقیم به زیرساخت یک سازمان، سراغ ضعف های موجود در API ها برود و از این مسیر به اطلاعات مشتریان دسترسی پیدا کند، توکن های احراز هویت را بدزدد، داده ها را تغییر دهد، تراکنش های مالی را دست کاری کند یا از قابلیت های تجاری یک پلتفرم سوء استفاده کند.
اهمیت این موضوع در سال ۲۰۲۶ بیشتر شده است. معماری های مبتنی بر میکروسرویس، سرویس های ابری، اپلیکیشن های موبایل و ابزارهای هوش مصنوعی، تعداد API های فعال و ارتباطات میان سامانه ها را بالا برده اند.
طبق گزارش سال ۲۰۲۶ شرکت Thales، حملات بات های مبتنی بر هوش مصنوعی در داده های بررسی شده این شرکت نسبت به سال قبل ۱۲.۵ برابر افزایش یافته است. همین گزارش نشان می دهد ۲۱ درصد از حملات باتی شناسایی شده، منطق تجاری سرویس ها را هدف گرفته اند و ۲۷ درصد از این حملات متوجه API ها بوده است.
قابل ذکر است این ارقام بر اساس داده های مشاهده شده توسط Thales هستند و نباید به عنوان آمار قطعی تمام ترافیک اینترنت تفسیر شوند.
در چنین شرایطی امنیت API (API Security) دیگر یک موضوع صرفا فنی برای تیم توسعه نرم افزار نیست؛ بخشی از راهبرد اصلی امنیت سایبری، حفاظت از داده ها و مدیریت ریسک سازمان محسوب می شود.
امنیت API چیست؟
امنیت API مجموعه ای از سیاست ها، فناوری ها و کنترل های فنی است که برای محافظت از رابط های برنامه نویسی کاربردی در برابر دسترسی غیرمجاز، سرقت اطلاعات، تغییر داده ها، سوء استفاده از قابلیت های نرم افزار و حملات سایبری به کار گرفته می شود.
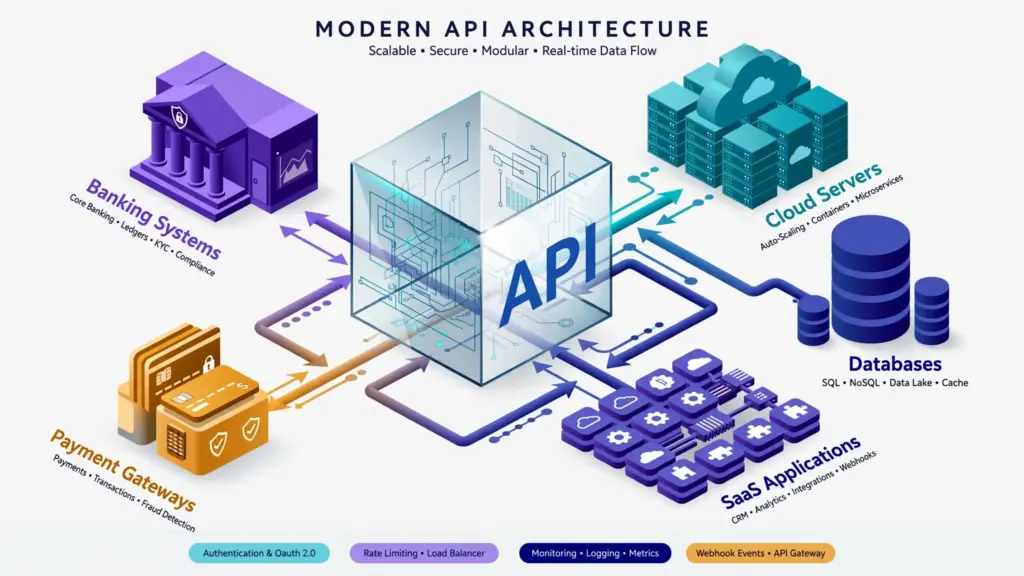
API مخفف Application Programming Interface است و به مجموعه ای از قواعد و سازوکارها گفته می شود که ارتباط میان دو نرم افزار یا سرویس مختلف را ممکن می کند. برای مثال، زمانی که یک اپلیکیشن بانکی موجودی حساب کاربر را نمایش میدهد،معمولا از طریق یک API به سامانه بانکی متصل می شود.هنگام پرداخت اینترنتی هم همین API است که میان فروشگاه آنلاین، درگاه پرداخت و سامانه بانکی ارتباط برقرار می کند.
در یک پلتفرم SaaS نیز API می تواند وظایفی مانند ایجاد حساب کاربری، دریافت اطلاعات مشتری، ثبت سفارش، تولید گزارش و اتصال به نرم افزارهای دیگر را بر عهده داشته باشد. از آنجا که این رابط ها مستقیما به داده ها و منطق تجاری سیستم دسترسی دارند،وجود آسیبپذیری در آن ها می تواند پیامدهایی فراتر از اختلال در یک وب سایت داشته باشد.
امنیت API معمولا چهار هدف اصلی را دنبال می کند. محرمانگی (Confidentiality) یعنی جلوگیری از دسترسی غیرمجاز به اطلاعات کاربران، مشتریان و سازمان. یکپارچگی (Integrity) به معنای جلوگیری از تغییر، حذف یا دست کاری غیرمجاز اطلاعات و تراکنش ها است.
هدف سوم دسترس پذیری (Availability) است؛ یعنی حفظ عملکرد API در برابر حملات منع سرویس و مصرف غیرعادی منابع. چهارمین هدف نیز قابلیت حسابرسی (Accountability) است که با ثبت و ردیابی درخواست ها، امکان شناسایی رفتار مشکوک و بررسی حوادث امنیتی را فراهم میکند.
چرا امنیت API برای فین تک و پلتفرم های SaaS اهمیت بالایی دارد؟
همه API ها از نظر سطح ریسک یکسان نیستند. آسیب پذیری در یک API عمومی ممکن است فقط ارائه اطلاعات را مختل کند،اما ضعف امنیتی در API یک بانک یا پلتفرم مالی می تواند اطلاعات حساب ها، عملیات پرداخت و دارایی های کاربران را تحت تاثیر قرار دهد.
ریسک دسترسی غیرمجاز به اطلاعات مالی
پلتفرم های فین تک با اطلاعات حساسی مانند مشخصات هویتی مشتریان، اطلاعات حساب، سوابق تراکنش ها و داده های پرداخت سروکار دارند. اگر API بدون بررسی صحیح مجوزهای دسترسی طراحی شده باشد، مهاجم ممکن است تنها با تغییر شناسه یک حساب یا تراکنش، اطلاعات متعلق به کاربر دیگری را ببیند.
احتمال اختلال در تراکنشها و عملیات تجاری
APIها در بسیاری از سرویس های مالی فقط برای نمایش اطلاعات استفاده نمی شوند. عملیات اصلی مانند انتقال وجه، پرداخت، برداشت، بازپرداخت و تغییر اطلاعات حساب نیز از همین مسیر اجرا می شود.
بنابراین حمله به منطق تجاری API می تواند به ثبت تراکنش تکراری، سوء استفاده از محدودیت های پرداخت یا اجرای عملیات بدون مجوز کافی منجر شود.
خطر نشت اطلاعات میان مشتریان SaaS
در پلتفرم های SaaS چندمستاجری (Multi-Tenant)، چندین شرکت یا مشتری از یک زیرساخت نرم افزاری مشترک استفاده می کنند. در این معماری داده های هر مشتری باید به صورت منطقی از داده های مشتریان دیگر جدا باشد.
اگر کنترل دسترسی در سطح Tenant به درستی پیاده سازی نشده باشد، یک کاربر ممکن است به اطلاعات مشتری دیگری دسترسی پیدا کند. این مسئله می تواند اطلاعات تجاری، اسناد، گزارش ها و داده های محرمانه سازمان ها را در معرض افشا قرار دهد.
افزایش سطح حمله به دلیل اتصال سرویس های خارجی
پلتفرم های مدرن به سرویس های مختلفی مانند درگاه های پرداخت، ارایه دهندگان هویت، سرویس های ارسال پیام، سامانه های CRM و زیرساخت های ابری متصل هستند. هر اتصال جدید می تواند یک نقطه بالقوه برای حمله ایجاد کند.
گفتنی است اگر APIهای شخص ثالث بدون اعتبارسنجی مناسب مورد اعتماد قرار بگیرند، ضعف امنیتی در یک سرویس خارجی می تواند بر امنیت کل پلتفرم اثر بگذارد.
مهم ترین آسیب پذیری های امنیت API بر اساس OWASP
یکی از معتبرترین منابع برای شناسایی آسیب پذیری های API، چارچوب OWASP API Security Top 10 است. این چارچوب ۱۰ گروه اصلی از ریسک های امنیتی API را معرفی می کند و به توسعه دهندگان و متخصصان امنیت کمک می کند نقاط ضعف مهم در طراحی، پیاده سازی و اجرای API ها را شناسایی کنند. در جدول زیر، این آسیب پذیری ها همراه با نمونه های مرتبط با فین تک و SaaS و روش اصلی مقابله با آنها آمده است.
| آسیب پذیری | نمونه حمله در فین تک و SaaS | روش اصلی مقابله |
|---|---|---|
| Broken Object Level Authorization (BOLA) | تغییر شناسه حساب و مشاهده اطلاعات مشتری دیگر | بررسی مالکیت هر شیء در سمت سرور و کنترل دسترسی در سطح Tenant |
| Broken Authentication | سرقت توکن و استفاده از آن برای ورود به حساب کاربر | احراز هویت قوی، MFA، مدیریت امن توکن و ابطال نشست |
| Broken Object Property Level Authorization | تغییر فیلدهایی مانند نقش کاربر، موجودی یا سطح دسترسی | اعتبارسنجی فیلدهای ورودی و خروجی و استفاده از Allowlist |
| Unrestricted Resource Consumption | ارسال درخواست های پرتعداد برای اختلال در سرویس یا افزایش هزینه پردازش | Rate Limiting، محدودیت منابع و کنترل سهمیه مصرف |
| Broken Function Level Authorization | اجرای عملیات مدیریتی یا مالی توسط کاربر عادی | کنترل مجوز در سطح عملیات، نقش و سیاست دسترسی |
| Unrestricted Access to Sensitive Business Flows | سوء استفاده خودکار از فرایند پرداخت، برداشت یا ثبت سفارش | تشخیص تقلب، تحلیل رفتار و محدودیت نرخ عملیات حساس |
| Server-Side Request Forgery (SSRF) | وادار کردن سرور به ارسال درخواست به منابع داخلی یا سرویس های حساس | محدودسازی مقصدهای خروجی و اعتبارسنجی URL |
| Security Misconfiguration | استفاده از تنظیمات ناامن، خطایابی فعال یا دسترسی غیرضروری | Hardening، بازبینی پیکربندی و حذف سرویس های غیرضروری |
| Improper Inventory Management | سوء استفاده از APIهای قدیمی، آزمایشی یا مستندنشده | شناسایی، ثبت و مدیریت چرخه عمر تمام APIها |
| Unsafe Consumption of APIs | ورود داده مخرب از طریق پاسخ یک سرویس شخص ثالث | اعتبارسنجی پاسخ ها، بررسی گواهی و کنترل ارتباطات خارجی |
BOLA؛ یکی از مهم ترین تهدیدها برای APIهای مالی
آسیب پذیری Broken Object Level Authorization یا BOLA زمانی اتفاق می افتد که API هویت کاربر را بررسی می کند، اما مالکیت یا مجوز دسترسی او به یک منبع مشخص را کنترل نمی کند.
برای مثال فرض کنید یک API برای دریافت اطلاعات حساب کاربر از آدرس زیر استفاده می کند:
GET /api/accounts/10245
اگر مهاجم بتواند شناسه حساب را به عدد دیگری تغییر دهد و اطلاعات حشاب کاربر دیگری را دریافت کند، API دچار ضعف BOLA است.
نکته مهم این است که احراز هویت موفق به معنی مجاز بودن دسترسی به تمام منابع نیست. سرور باید در هر درخواست بررسی کند که کاربر اجازه مشاهده یا تغییر همان منبع مشخص را دارد یا خیر. در معماری های SaaS این کنترل باید علاوه بر شناسه کاربر،ارتباط منبع با سازمان یا Tenant مربوطه را نیز بسنجد.
Broken Authentication؛ سوء استفاده از هویت کاربران
در این نوع آسیب پذیری، ضعف در فرایند احراز هویت یا مدیریت نشست باعث می شود مهاجم بتواند هویت یک کاربر یا سرویس را جعل کند. توکن های بلندمدت، مدیریت نامناسب Refresh Token، ذخیره ناامن اطلاعات احراز هویت و نبود سازوکار ابطال توگن از جمله عواملی هستند که این ریسک را افزایش می دهند.
سوء استفاده از منطق تجاری API
تمام حملات API ناشی از باگ برنامه نویسی نیستند. گاهی API از نظر فنی درست عمل می کند، اما مهاجم از قابلیت های قانونی آن برای هدفی مخرب استفاده می کند.
برای مثال یک API ممکن است اجازه ثبت درخواست بازپرداخت را به کاربر بدهد. اگر محدودیت مناسبی برای تعداد، مبلغ یا شرایط درخواست ها وجود نداشته باشد، مهاجم می تواند با ارسال درخواست های خودکار از همین قابلیت سوء استفاده کند. به همین دلیل امنیت API باید علاوه بر احراز هویت و مجوزدهی، رفتار کاربران و الگوها ی استفاده از سرویس را هم تحلیل کند.
روش های موثر برای محافظت از API در سال ۲۰۲۶
حفاظت موثر از API به یک فناوری یا ابزار مشخص محدود نمی شود. سازمان ها باید مجموعه ای از کنترل های امنیتی را در زمان طراحی، توسعه، استقرار و اجرای API به کار بگیرند.
استاندارد NIST SP 800-228 با عنوان Guidelines for API Protection for Cloud-Native Systems یکی از منابع مهم برای این رویکرد است.نسخه بروز رسانی شده این سند در ۱۳ مارس ۲۰۲۶ منتشر شده و کنترل های امنیتی را بر اساس مراحل چرخه عمر API دسته بندی می کند.
استفاده از احراز هویت و مجوزدهی قوی
هر API باید بر اساس نوع دسترسی، حساسیت داده و سطح ریسک، سازوکار احراز هویت و مجوزدهی مناسبی داشته باشد. برای این منظور می توان از OAuth 2.0 برای مدیریت مجوز دسترسی میان کلاینت ها و سرویس ها، از OpenID Connect برای احراز هویت کاربران در معماری های مبتنی بر OAuth 2.0 و از احراز هویت چندعاملی (MFA) برای افزایش امنیت ورود کاربران، به ویژه مدیران و کاربران دارای دسترسی حساس، استفاده کرد.
در کنار اینها،کنترل دسترسی مبتنی بر نقش (RBAC) مجوزها را بر اساس نقش کاربران تعیین می کند و کنترل دسترسی مبتنی بر ویژگی (ABAC) تصمیم گیری درباره دسترسی را به ویژگی های کاربر، منبع و شرایط درخواست گره می زند.
نکته مهم این است که احراز هویت و مجوزدهی دو مفهوم متفاوت هستند. API باید علاوه بر شناسایی درخواست کننده، مجاز بودن عملیات درخواستی را نیز بررسی کند. همچنین استفاده از API Key به تنهایی برای محافظت از اطلاعات حساس یا عملیات مالی کافی نیست؛ کلیدهای API بیشتر برای شناسایی کلاینت، مدیریت مصرف و کنترل دسترسی های محدود کاربرد دارند.
استفاده از TLS و رمزنگاری ارتباطات
تمام ارتباطات API باید از طریق HTTPS و نسخه های امن TLS انجام شوند تا اطلاعات در مسیر انتقال در معرض شنود یا دست کاری قرار نگیرد.
در ارتباطات حساس میان سرویس های سازمانی، استفاده از Mutual TLS یا mTLS می تواند امنیت بیشتری ایجاد کند. در این روش علاوه بر سرور، هویت کلاینت نیز با گواهی دیجیتال بررسی می شود. برای محافظت از داده های ذخیره شده نیز باید رمزنگاری اطلاعات حساس، مدیریت امن کلیدهای رمزنگاری و محدودسازی دسترسی به داده ها در نظر گرفته شود.
محدودسازی نرخ درخواست ها (Rate Limiting)
یکی از رایج ترین روش های سوء استفاده از API، ارسال تعداد زیادی درخواست در مدت زمان کوتاه است. این حملات می توانند مصرف CPU، حافظه و پهنای باند را بالا ببرند یا حتی عملکرد سرویس را مختل کنند.
Rate Limiting به سازمان ها اجازه می دهد تعداد درخواست های مجاز را بر اساس عواملی مانند آدرس IP، شناسه کاربر، کلید API، کلاینت یا نوع عملیات محدود کنند. برای نمونه، محدودیت درخواست برای مشاهده اطلاعات عمومی می تواند با محدودیت عملیات انتقال وجه متفاوت باشد.
علاوه بر محدودسازی نرخ درخواست، محدودیت حجم درخواست و پاسخ، محدودیت تعداد رکوردهای قابل دریافت در هر درخواست،محدودیت زمان اجرای عملیات، کنترل درخواست های هم زمان، محدودیت هزینه پردازشی عملیات سنگین و شناسایی الگوهای غیرعادی ترافیک نیز توصیه می شود.
استقرار API Gateway و WAF
API Gateway یکی از اجزای مهم معماری امنیت API است. این مولفه می تواند درخواست های ورودی را مدیریت کند و سیاست های امنیتی مشترک را پیش از رسیدن درخواست به سرویس های داخلی اعمال نماید. مدیریت و اعتبارسنجی توکن ها، اعمال محدودیت نرخ درخواست، مسیریابی درخواست ها، مدیریت دسترسی کلاینت ها، ثبت رویدادهای ارتباطی و کنترل نسخه های مختلف API از جمله وظایف این لایه است.
در کنار آن، Web Application Firewall یا WAF می تواند در شناسایی و مسدودسازی برخی درخواست های مخرب، الگوهای تزریق کد و حملات رایج لایه کاربرد نقش داشته باشد.
با این حال API Gateway و WAF به تنهایی جایگزین مجوزدهی در سطح برنامه نیستند. برای مثال یک WAF ممکن است درخواست دارای توکن معتبر را عبور دهد، در حالی که کاربر مجاز به مشاهده حساب موردنظر نیست. به همین دلیل کنترل های امنیتی باید در چند لایه اجرا شوند.
جلوگیری از نشت اطلاعات و جداسازی داده ها
یکی از مهم ترین وظایف امنیت API، جلوگیری از ارسال اطلاعاتی است که درخواست کننده مجوز مشاهده آنها را ندارد. برای مثال یک API مربوط به پروفایل کاربر نباید اطلاعات داخلی مانند سطح دسترسی مدیریتی، شناسه های محرمانه یا داده های دیگر مشتریان را در پاسخ خود قرار دهد.
در معماری SaaS هر درخواست باید از نظر دسترسی به Tenant مربوطه بررسی شود و این کنترل نباید صرفا به رابط کاربری یا شناسه ارسالی از سمت کلاینت وابسته باشد.
توصیه های مهم در این بخش عبارت اند از استفاده از Schema مشخص برای پاسخ های API، محدود کردن فیلدهای قابل دریافت و تغییر، جلوگیری از Mass Assignment،بررسی مجوز دسترسی به هر رکورد، جداسازی منطقی داده های Tenantها و عدم ارسال اطلاعات حساس غیرضروری.
محافظت از عملیات مالی در برابر تکرار و دست کاری
API های مالی باید علاوه بر کنترل دسترسی، از یکپارچگی عملیات نیز محافظت کنند. برای مثال اگر یک درخواست انتقال وجه به دلیل اختلال شبکه چند بار ارسال شود، سیستم نباید بدون کنترل چند تراکنش مستقل ایجاد کند.
استفاده از Idempotency Key می تواند از اجرای تکراری یک عملیات در شرایط مشابه جلوگیری کند. در این روش درخواست های تکراری با یک شناسه مشخص بررسی می شوند تا نتیجه عملیات قبلی دوباره اجرا نشود.
سایر کنترل های مهم عبارت اند از اعتبارسنجی مبلغ و مقصد تراکنش در سمت سرور، جلوگیری از Replay Attack، ثبت شناسه یکتای تراکنش، بررسی محدودیت های مالی حساب، احراز هویت مجدد برای عملیات پرریسک، امضای دیجیتال یا اعتبارسنجی رمزنگاری شده پیام ها در ارتباطات حساس و ثبت و تحلیل رفتارهای غیرعادی در فرایند پرداخت.
در این معماری، صحت عملیات مالی نباید صرفا به اعتبار درخواست ارسالی از سمت اپلیکیشن وابسته باشد.
مدیریت امن API های شخص ثالث و Webhook ها
بسیاری از پلتفرم های فین تک و SaaS برای ارتباط با سرویس های خارجی از API استفاده می کنند. این ارتباطات باید به عنوان یک مرز اعتماد مستقل در نظر گرفته شوند؛ پاسخ یک API خارجی لزوما قابل اعتماد نیست و باید پیش از پردازش، از نظر ساختار، نوع داده و اعتبار منبع بررسی شود.
در مورد Webhook ها نیز بررسی امضای پیام، اعتبارسنجی زمان ارسال، جلوگیری از Replay Attack و مدیریت امن کلیدهای امضا اهمیت دارد.در صورت امکان،مقصدهای ارتباطی خروجی هم باید به فهرست مشخصی از دامنه ها یا آدرس های مجاز محدود شوند تا ریسک SSRF و دسترسی ناخواسته به منابع داخلی کاهش یابد.
نقش استانداردها و چارچوب های امنیتی در محافظت از API
استفاده از استانداردهای معتبر باعث می شود سیاست های امنیتی API بر اساس اصول شناخته شده و قابل ارزیابی طراحی شوند. چند چارچوب و استاندارد مهم در این حوزه وجود دارد که در ادامه به آنها اشاره می شود.
OWASP API Security Top 10
این چارچوب ۱۰ گروه مهم آسیب پذیری API را معرفی می کند و برای ارزیابی امنیت APIها، بازبینی کد و آزمون نفوذ کاربرد دارد.
NIST SP 800-228
این سند راهنمایی هایی برای شناسایی ریسک های API و انتخاب کنترل های امنیتی در مراحل پیش از اجرا و زمان اجرای API ارایه می کند. به روز رسانی مارس ۲۰۲۶ آن شامل پیوست هایی درباره دسته بندی ریسک ها و کنترل های پیشنهادی در چرخه عمر API است.
OAuth 2.0 Security Best Current Practice (RFC 9700)
این سند که توسط IETF در ژانویه ۲۰۲۵ منتشر شده، توصیه های امنیتی جدیدی برای پیاده سازی OAuth 2.0 ارایه می کند؛ از جمله محدود کردن سطح دسترسی توکن ها و جلوگیری از سوء استفاده از توکن های سرقت شده.
Financial-grade API (FAPI 2.0)
استاندارد FAPI 2.0 که در فوریه ۲۰۲۵ به صورت نهایی منتشر شد، پروفایل امنیتی مبتنی بر OAuth 2.0 برای سناریوهای حساس و با ارزش مالی بالا است. این استاندارد برای اکوسیستم های مالی و ارتباطات حساس میان سرویس ها اهمیت دارد.
PCI DSS v4.x
برای سازمان هایی که داده های کارت پرداخت را ذخیره، پردازش یا منتقل می کنند، یا می توانند بر امنیت محیط داده کارت تاثیر بگذارند، الزامات PCI DSS باید در محدوده مرتبط بررسی شوند. برای مثال الزام ۶.۴.۲ این استاندارد درباره استفاده از راهکار فنی خودکار برای شناسایی و جلوگیری از حملات وب علیه اپلیکیشن های عمومی است و از ۳۱ مارس ۲۰۲۵ اجرایی شده است.
Digital Operational Resilience Act (DORA)
این مقررات اتحادیه اروپا از ۱۷ ژانویه ۲۰۲۵ برای نهادهای مالی مشمول اجرایی شده است. DORA بر مدیریت ریسک فناوری اطلاعات و ارتباطات، شناسایی تهدیدها، گزارش رخدادها، آزمون تاب آوری دیجیتال و مدیریت ریسک ارایه دهندگان خدمات فناوری تاکید دارد.
گفتنی است این استانداردها الزاما جایگزین یکدیگر نیستند و انتخاب آنها باید با توجه به نوع سازمان، حوزه فعالیت، محل ارایه خدمات و الزامات قانونی مرتبط انجام شود.
چگونه امنیت API را به صورت مستمر ارزیابی کنیم؟
امنیت API یک پروژه یک باره نیست. APIها به طور مداوم تغییر می کنند، نسخه های جدید منتشر می شوند و سرویس های خارجی به زیرساخت اضافه می شوند. بنابراین ارزیابی امنیتی باید در تمام چرخه عمر API ادامه داشته باشد.
نخستین گام، شناسایی و مستندسازی APIها است. تمام APIهای عمومی، داخلی، آزمایشی و قدیمی باید شناسایی و در یک فهرست مرکزی ثبت شوند؛ APIهای مستندنشده یا فراموش شده می توانند به نقاط ورود مهاجمان تبدیل شوند. گام بعد ارزیابی احراز هویت و مجوزدهی است؛ باید مشخص شود چه افراد، کلاینت ها و سرویس هایی به هر API دسترسی دارند و آیا مجوزها در سطح شیء، فیلد، عملیات و Tenant به درستی اعمال می شوند یا خیر.
سومین مرحله به آزمون امنیتی ورودی ها و خروجی ها مربوط می شود. ورودی ها و پاسخ های API باید از نظر اعتبارسنجی داده، افشای اطلاعات، تزریق کد و رفتار غیرمنتظره بررسی شوند. در ادامه نیز آزمون نفوذ اختصاصی API باید سناریوهایی مانند BOLA، سرقت توکن، دور زدن مجوزها، SSRF، سوء استفاده از منطق تجاری و دسترسی میان Tenant ها را پوشش دهد.
دو گام پایانی به زمان اجرا و تغییرات برمی گردد. در زمان اجرا باید درخواست های غیرعادی، افزایش ناگهانی ترافیک، تلاش های مکرر برای دسترسی به منابع مختلف و استفاده مشکوک از توکن ها شناسایی و بررسی شوند. پس از هر تغییر مهم نیز،از انتشار نسخه جدید API و تغییر ساختار پایگاه داده گرفته تا اضافه شدن یک سرویس خارجی یا تغییر سیاست های مجوزدهی، ارزیابی امنیتی متناسب باید انجام شود.
قابل ذکر است اطلاعات حساس مانند رمز عبور، کلیدهای API، توکن های دسترسی و داده های کامل کارت پرداخت نباید در لاگ های معمول سیستم ذخیره شوند.
معماری پیشنهادی برای امنیت API در سازمان ها
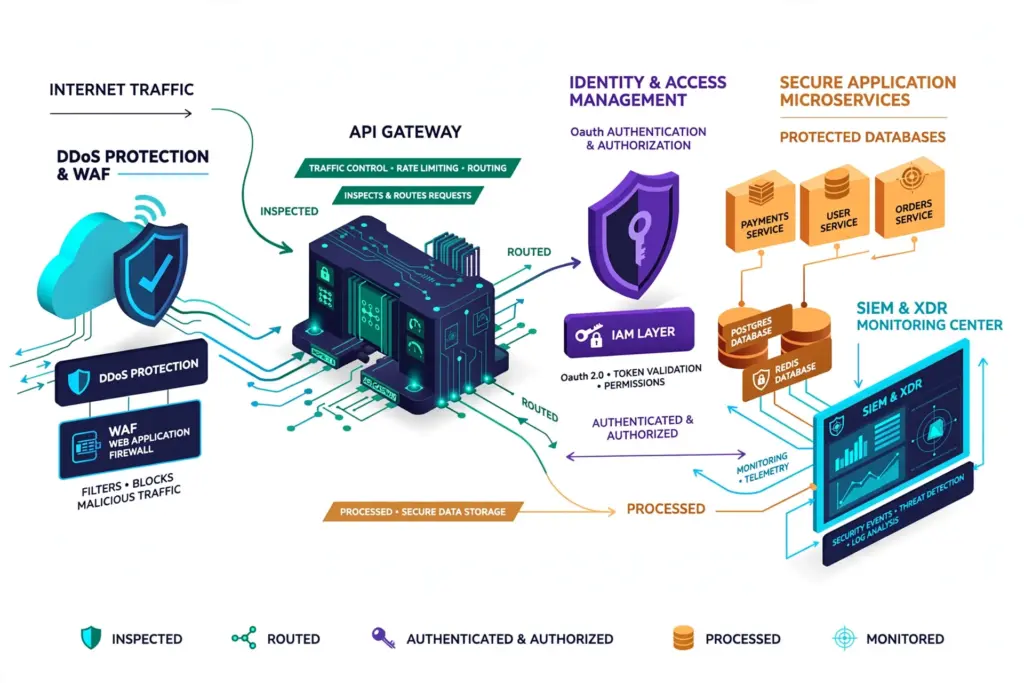
برای محافظت از APIهای حساس، بهتر است به جای تکیه بر یک ابزار، معماری امنیتی چندلایه طراحی شود. یک معماری متداول می تواند پنج لایه داشته باشد.
لایه اول به حفاظت از ورودی شبکه اختصاص دارد؛ استفاده از DDoS Protection، WAF و فیلتر کردن ترافیک مخرب برای کاهش درخواست های مشکوک پیش از ورود به زیرساخت. لایه دوم API Gateway است که مدیریت درخواست ها، اعمال Rate Limiting، کنترل دسترسی اولیه، اعتبارسنجی توکن ها و مسیریابی امن را بر عهده می گیرد.
لایه سوم مدیریت هویت و مجوزها است؛ سرویس احراز هویت، OAuth 2.0، سیاست های RBAC یا ABAC و کنترل مجوز در سطح داده و عملیات. لایه چهارم به امنیت سرویس ها و داده ها می پردازد و اعتبارسنجی ورودی ها،جداسازی Tenantها، رمزنگاری اطلاعات حساس و جلوگیری از دسترسی غیرضروری به منابع داخلی را پوشش میدهد.
لایه پنجم نیز پایش و پاسخ گویی امنیتی است؛ جمع آوری و همبسته سازی رویدادها، تحلیل رفتار کاربران و سرویس ها، شناسایی حملات و مدیریت رخدادهای امنیتی. در این ساختار، یکپارچه سازی اطلاعات امنیتی از API Gateway، سرویس های احراز هویت، سرورها و سایر اجزای زیرساخت با سامانه های SIEM و XDR می تواند به شناسایی سریع تر حملات و بررسی ارتباط میان رخدادها کمک کند.
چک لیست امنیت API برای فین تک و SaaS
سازمان هایی که از API برای ارایه خدمات مالی، مدیریت داده های مشتریان یا اتصال سیستم های سازمانی استفاده می کنند،میتوانند از چک لیست زیر برای ارزیابی اولیه وضعیت امنیت خود بهره بگیرند:
- تمام API های عمومی، داخلی و آزمایشی شناسایی و مستند شده اند.
- تمامی ارتباطات حساس از HTTPS و TLS امن استفاده می کنند.
- احراز هویت و مجوزدهی در تمام Endpointهای غیرعمومی اجرا می شود.
- دسترسی به اطلاعات کاربران در سطح Object و Tenant بررسی می شود.
- توکن ها دارای محدودیت زمانی، سطح دسترسی و محدوده مصرف مشخص هستند.
- API Key ها به تنهایی برای حفاظت از عملیات حساس استفاده نمی شوند.
- برای درخواست های پرتعداد و عملیات پرهزینه محدودیت تعریف شده است.
- داده های ورودی و خروجی بر اساس Schema مشخص اعتبارسنجی می شوند.
- نسخه های قدیمی و API های مستندنشده مدیریت شده اند.
- APIهای شخص ثالث و Webhook ها اعتبارسنجی می شوند.
- عملیات مالی در برابر Replay و اجرای تکراری محافظت شده اند.
- لاگ ها بدون ذخیره اطلاعات احراز هویت و داده های حساس ثبت می شوند.
- آزمون نفوذ و ارزیابی امنیتی API به صورت دوره ای انجام می شود.
- رویدادهای غیرعادی API در سامانه های امنیتی سازمان پایش می شوند.
- برای مدیریت رخداد، ابطال دسترسی و بازیابی سرویس برنامه مشخص وجود دارد.
جمع بندی: چرا امنیت API باید بخشی از راهبرد امنیت سایبری سازمان باشد؟
API ها زیرساخت اصلی ارتباط میان نرم افزارها، سرویس های ابری و سامانه های سازمانی هستند. همین وابستگی گسترده باعث شده است آسیب پذیری در یک API بتواند بر محرمانگی اطلاعات،صحت تراکنش ها و دسترس پذیری خدمات تاثیر مستقیم بگذارد.
در سال ۲۰۲۶ افزایش حملات خودکار، استفاده گسترده از ابزارهای هوش مصنوعی و رشد معماری های چندسرویسی، اهمیت شناسایی و مدیریت این تهدیدها را بیشتر کرده است. سازمان های فعال در حوزه فین تک و SaaS باید امنیت API را از مرحله طراحی و توسعه تا زمان اجرا و پایش مستمر در نظر بگیرند.احراز هویت قوی، مجوزدهی دقیق، محدودسازی درخواست ها، رمزنگاری، مدیریت امن توکن ها، آزمون نفوذ و تحلیل رفتار، اجزای اصلی این رویگرد هستند.
در نهایت، امنیت API زمانی اثربخش خواهد بود که به عنوان بخشی از معماری جامع امنیت سایبری سازمان اجرا شود؛ معماری ای که علاوه بر حفاظت از رابط های ارتباطی، امنیت سرورها، داده ها، هویت کاربران و زیرساخت های فناوری اطلاعات را نیز پوشش دهد.
برای سازمان هایی که به دنبال افزایش تاب آوری سایبری خود هستند، ارزیابی مستمر APIها و یکپارچه سازی کنترل های امنیتی با سامانه های تشخیص و پاسخ به تهدید، گامی ضروری برای کاهش ریسک حملات و محافظت از دارایی های دیجیتال است و بهتر است از سرویس های کسپرسکی فارسی با نمایندگی رسمی گروه آتنا در ایران در ارتباط باشید.